
Crypto Investor Loses Over $12 Million in Ethereum to ‘Address Poisoning’ Scam
Криптоинвестор потерял более $12 млн в Ethereum из-за мошенничества с «отравлением адреса»
Инвестор в криптовалюту потерял 4 556 Ethereum стоимостью примерно $12,4 млн, став жертвой изощренной атаки с «отравлением адреса».
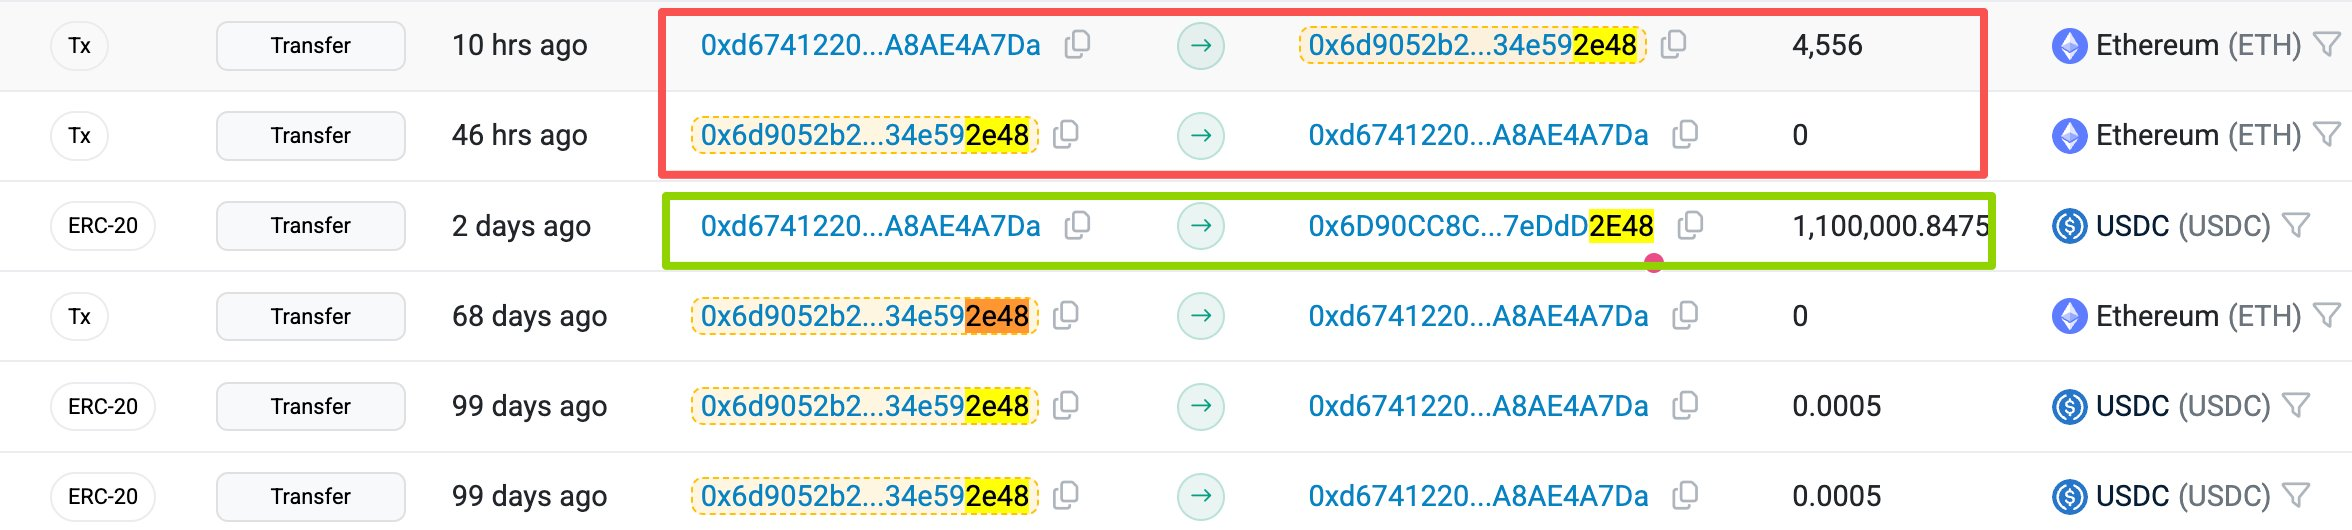
Specter, псевдонимный блокчейн-аналитик, сообщил, что кража произошла примерно через 32 часа после того, как злоумышленник «запылил» кошелек жертвы номинальной транзакцией.
Как поддельный адрес-двойник стоил держателю Ethereum миллионов
Согласно ончейн-анализу Specter, злоумышленник в течение двух месяцев отслеживал транзакционную активность жертвы. В этот период хакер целенаправленно выявил адрес для пополнения, использовавшийся для OTC-расчетов.
Спонсорский материал
Спонсорский материал
Жертва потеряла 4 556 ETH (~$12,4 млн) из-за атаки с отравлением адреса.
Злоумышленник более двух месяцев запылял кошелек жертвы адресом-двойником, имитирующим OTC-адрес пополнения жертвы. Последнее такое запыление произошло примерно за 32 часа до потери, после чего… pic.twitter.com/YBriKd65Fi
— Specter (@SpecterAnalyst) 30 января 2026 года
Злоумышленник использовал программное обеспечение для генерации vanity-адресов, чтобы создать кошелек-двойник. Этот мошеннический адрес имел точно такие же начальные и конечные буквенно-цифровые символы, как и адрес назначения, который жертва собиралась использовать.
Отравление адреса опирается на склонность пользователя проверять только первые и последние несколько символов длинной шестнадцатеричной строки. В данном случае мошеннический адрес и легитимный OTC-адрес на первый взгляд выглядели одинаково.
Сначала злоумышленник инициировал небольшую транзакцию на кошелек жертвы — тактика, направленная на то, чтобы заполнить журнал активности пользователя. Этот стратегический шаг обеспечил появление подмененного адреса на видном месте вверху истории «недавних транзакций».
Полагаясь на этот скомпрометированный список, жертва непреднамеренно скопировала отравленный адрес вместо легитимного источника при попытке перевести $12,4 млн.
Этот инцидент стал второй крупной кражей на восьмизначную сумму через этот конкретный вектор за последние недели. В прошлом месяце другой криптотрейдер потерял примерно $50 млн в почти идентичной схеме.
Представители индустрии утверждают, что такие атаки распространяются, поскольку интерфейсы кошельков часто сокращают адреса для экономии места на экране. Это дизайнерское решение фактически скрывает средние символы, в которых и кроются различия.
Тем временем это нарушение вызывает серьёзные вопросы в отношении протоколов проверки среди институциональных инвесторов.
Хотя розничные трейдеры часто полагаются на копирование и вставку адресов, организации, перемещающие миллионы, как правило, используют строгие процедуры белых списков и тестовые транзакции.
В связи с этим компания по безопасности блокчейна Scam Sniffer призвала инвесторов отказаться от опоры на историю транзакций для повторяющихся криптоплатежей. Вместо этого они рекомендуют использовать проверенные, жёстко заданные адресные книги, чтобы снизить риск подмены интерфейса.