
Crypto Phishing Losses Jump 200% as Attackers Shift Focus to High-Value Wallets
Потери от криптофишинга выросли на 200%, поскольку злоумышленники переключили внимание на кошельки с высокой стоимостью активов
В январе криптоинвесторы столкнулись с резким ростом изощренных атак «фишинга подписей», при этом потери выросли более чем на 200%.
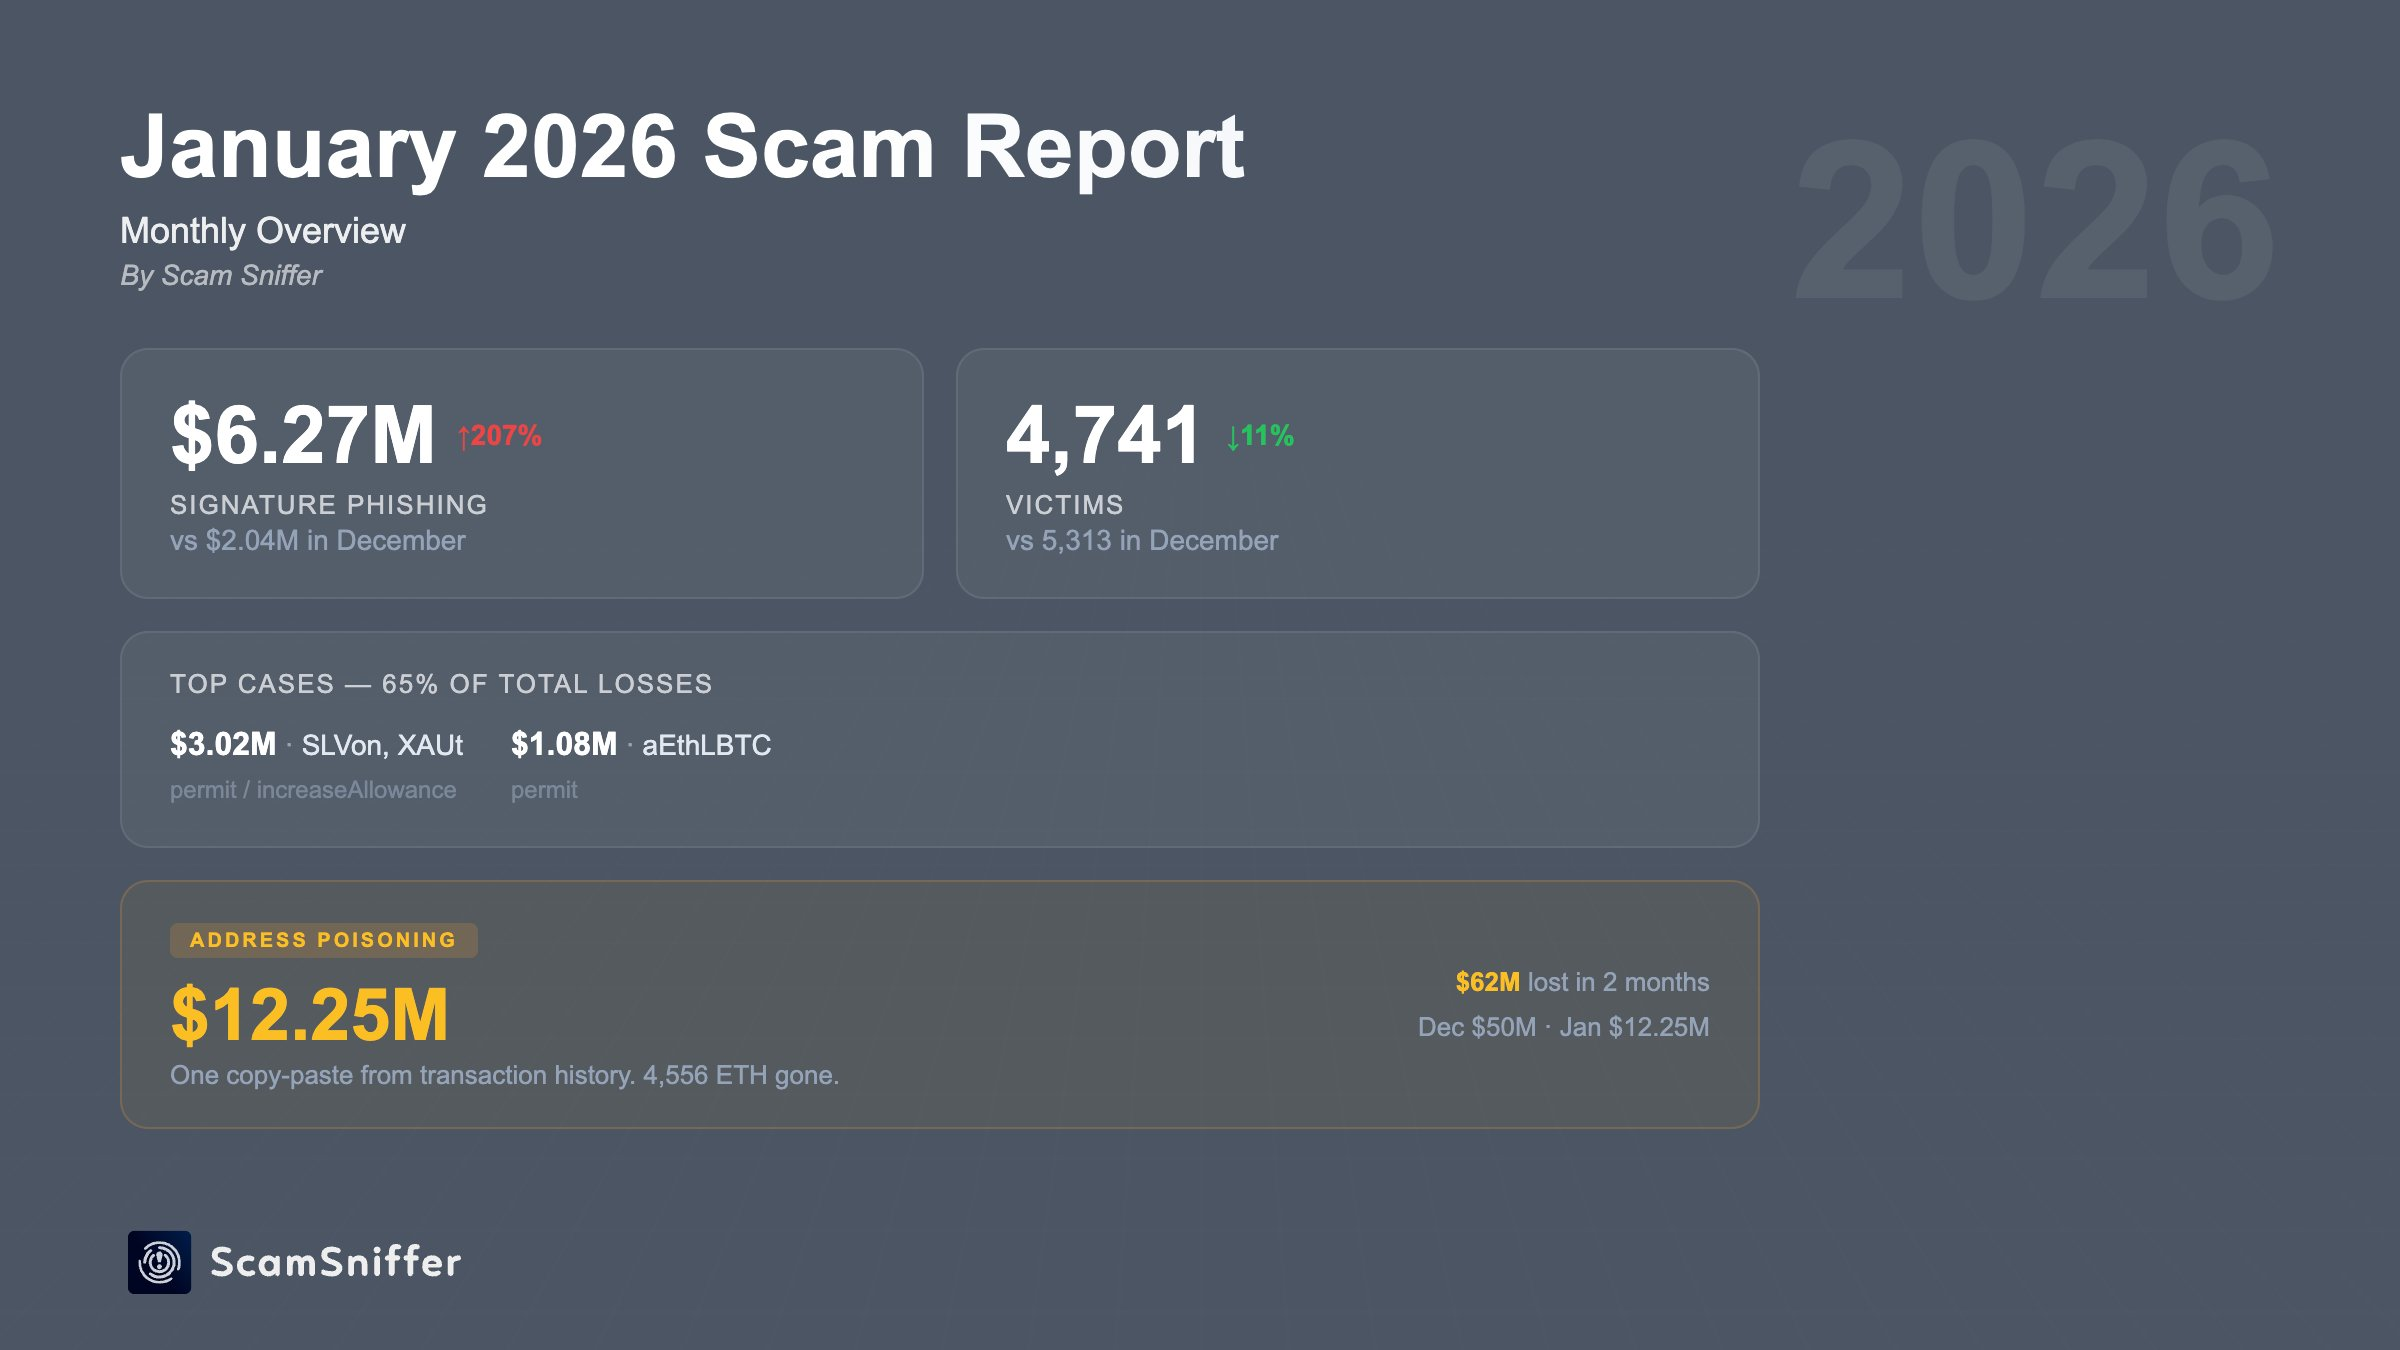
Согласно данным блокчейн-компании по безопасности Scam Sniffer, в первый месяц года фишинг подписей вывел из пользовательских кошельков примерно $6,3 млн. Хотя общее число жертв сократилось на 11%, суммарная стоимость похищенного выросла на 207% по сравнению с декабрьским уровнем.
Фишинг подписей и отравление адресов сеют хаос в январе
Это расхождение подчеркивает тактический сдвиг среди киберпреступников в сторону «охоты на китов». Эта стратегия предполагает нацеливание на меньшее число состоятельных лиц вместо того, чтобы забрасывать широкую сеть на более мелкие розничные аккаунты.
Спонсировано
Спонсировано
Scam Sniffer сообщила, что всего две жертвы обеспечили почти 65% всех потерь от фишинга подписей в январе. В крупнейшем отдельном инциденте пользователь потерял $3,02 млн после подписания вредоносной функции «permit» или «increaseAllowance».
Эти механизмы предоставляют третьей стороне бессрочный доступ к перемещению токенов из кошелька. Это позволяет злоумышленникам выводить средства без необходимости получать одобрение пользователя на конкретную транзакцию.
Хотя мошеннические схемы с подписями основаны на запутывании разрешений, сектор также страдает от отдельной и не менее разрушительной угрозы, известной как «отравление адресов».
В ярком примере этой техники один инвестор потерял в январе $12,25 млн после отправки средств на мошеннический адрес.
Отравление адресов использует пользовательские привычки, создавая «vanity»- или «двойниковые» адреса. Эти мошеннические строки имитируют первые и последние несколько символов легитимного кошелька, найденного в истории транзакций пользователя
Злоумышленник рассчитывает, что пользователь скопирует и вставит скомпрометированный адрес из своей истории, а не проверит всю строку целиком.
Рост числа таких инцидентов побудил Safe Labs, разработчика популярного мультиподписного кошелька, ранее известного как Gnosis Safe, выпустить предупреждение о безопасности. Компания выявила скоординированную кампанию социальной инженерии, нацеленную на ее пользовательскую базу, с использованием примерно 5 000 вредоносных адресов.
«Мы выявили скоординированную кампанию, проводимую злоумышленником(ами), по созданию тысяч адресов Safe-двойников, предназначенных для того, чтобы обманом заставить пользователей отправлять средства не по тому адресу. Это социальная инженерия в сочетании с отравлением адресов», — заявила компания.
В связи с этим компания предупредила пользователей всегда проверять полную буквенно-цифровую строку любого адреса получателя перед выполнением переводов на крупные суммы.