
OpenClaw Creator Warns of Crypto Phishing Wave: ‘We Would Never Do That’
Создатель OpenClaw предупреждает о волне фишинга в криптовалютной сфере: «Мы бы никогда этого не сделали»
19 марта Питер Штайнбергер, создатель open-source AI-ассистента OpenClaw, выступил с публичным предупреждением. Он призвал пользователей относиться ко всем электронным письмам, связанным с криптовалютами и заявляющим о связи с проектом, как к мошенничеству. Проект «open source и некоммерческий», - написал Штайнбергер в X. Он посоветовал пользователям полагаться только на официальный веб-сайт и сохранять скептицизм в отношении коммерческих оболочек.
Этот инцидент стал очередной главой в затяжном конфликте между Штайнбергером и крипто-спекулянтами, которые преследовали, подделывали личность и эксплуатировали его проект с тех пор, как он впервые стал вирусным в январе.
Sponsored
Sponsored
Поддельные раздачи токенов нацелены на разработчиков по всему миру
Предупреждение прозвучало в связи с сообщениями от нескольких разработчиков о получении поддельных электронных писем, предлагающих фальшивые раздачи токенов $CLAW. Эти фишинговые письма кажутся отправленными с адресов уведомлений GitHub, что придает им видимость легитимности. Они обещают 5000 токенов CLAW и направляют получателей для регистрации кошельков через подозрительные ссылки Google.
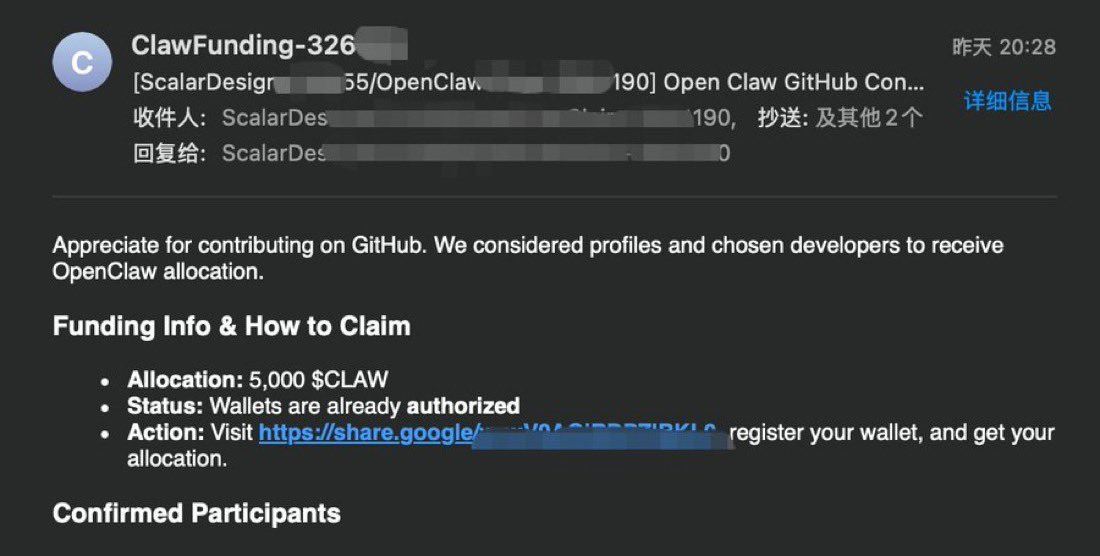
Скриншоты, опубликованные в X, демонстрируют скоординированную кампанию, нацеленную на участников GitHub с практически идентичными сообщениями. В письмах упоминается «Раздача токенов для участников GitHub OpenClaw» от аккаунтов, таких как «ClawFunding» и «ClawReward». В каждом сообщении перечислены предполагаемые «Выбранные участники», чтобы создать у получателей ложное чувство эксклюзивности. Некоторые версии были переведены на испанский язык, что указывает на то, что кампания охватывает несколько регионов.
Исследователь безопасности Aoke Quant предположил, что злоумышленники собрали информацию о разработчиках непосредственно с GitHub для массовой рассылки. Разработчик Даниэль Санчес отметил преобладающее мнение: нежелательные предложения о получении бесплатных денег, скорее всего, являются мошенничеством. Он добавил, что open-source проекты не имеют причин проводить какие-либо крипто-розыгрыши.
Sponsored
Sponsored
Месяцы преследований и неудачная ребрендинг
Последняя волна фишинга – это не единичный случай, а эскалация месяцев преследований. С тех пор как OpenClaw впервые стал вирусным под названием Clawdbot в конце января, крипто-мошенники неоднократно нацеливались на проект. Кто-то создал несанкционированный мем-токен на Solana, который упал на 96% за один день.
Штайнбергеру пришлось полностью запретить все обсуждения криптовалют на сервере Discord проекта. Его лента уведомлений в X стала «непригодной для использования» из-за постоянного потока хэшей токенов и сообщений.
Друзья, если вы получаете электронные письма о криптовалютах от веб-сайтов, утверждающих, что они связаны с openclaw, это ВСЕГДА мошенничество.
Мы никогда этого не делаем. Проект является открытым исходным кодом и некоммерческим. Используйте официальный веб-сайт. Будьте осторожны с людьми, пытающимися создать коммерческие надстройки поверх него.
— Peter Steinberger 🦞 (@steipete) [18 марта 2026 г.] (https://twitter.com/steipete/status/2034301028670255447?ref_src=twsrc%5Etfw)
Ситуация ухудшилась, когда компания Anthropic попросила Штейнбергера переименовать бота из-за проблем с товарными знаками. Он изменил название с Clawdbot на Moltbot, но мошенники с криптовалютами были готовы нанести удар немедленно. В течение пяти секунд после смены имени хакеры захватили оригинальный аккаунт, чтобы продвигать новые токены. Они распространяли вредоносное ПО с взломанного аккаунта, прежде чем Штейнбергер смог должным образом обеспечить переход. Его имя пользователя GitHub было украдено примерно через 30 секунд и использовано для распространения вредоносного кода. Он описал этот опыт как "самую ужасную форму онлайн-преследования", которую он когда-либо испытывал.
Попытка OpenAI не остановила мошенников
В феврале 2026 года компания OpenAI пригласила Штейнбергера возглавить ее подразделение персональных ИИ-агентов под руководством Сэма Альтмана. Штейнбергер согласился, заявив, что это самый быстрый способ донести его видение до всех. OpenClaw продолжает существовать как проект с открытым исходным кодом, теперь поддерживаемый инфраструктурой и ресурсами OpenAI. Тем не менее, переход в крупную технологическую компанию явно не отпугнул мошенников от использования этого бренда.
Компания по кибербезопасности SlowMist ранее предупреждала, что экземпляры Clawdbot раскрывали ключи API и личные журналы чатов. Исследователь Jamieson O’Reilly обнаружил, что неаутентифицированные экземпляры оставляли сотни учетных данных в открытом доступе. Эти уязвимости в безопасности могли предоставить мошенникам данные, необходимые для создания убедительных фишинговых электронных писем.
Для Штейнбергера сообщение остается неизменным: никогда не будет криптовалюты, и любое утверждение об обратном является мошенничеством.