
Hackers exponen credenciales de más de 400 mil cuentas de Binance
Хакеры получили доступ к учетным данным более 400 000 аккаунтов Binance
-
Атака была осуществлена с помощью вредоносного программного обеспечения (инфостилера).
-
Утечка повышает риск несанкционированного доступа и фишинга, но не раскрывает приватные ключи.
Согласно отчету компании ExpressVPN, занимающейся предоставлением услуг виртуальных частных сетей (VPN), был обнаружен общедоступный набор данных, содержащий 149 404 754 уникальных учетных записи, не имеющих никакой защиты или шифрования.
Эти данные, среди прочего, были собраны с помощью вредоносного программного обеспечения, предназначенного для кражи информации непосредственно с зараженных устройств.
В этом объеме данных были обнаружены учетные данные, связанные примерно с 420 000 аккаунтов Binance, ведущей криптовалютной торговой платформы по объему операций, что делает эту утечку серьезной угрозой для пользователей криптовалютных активов.
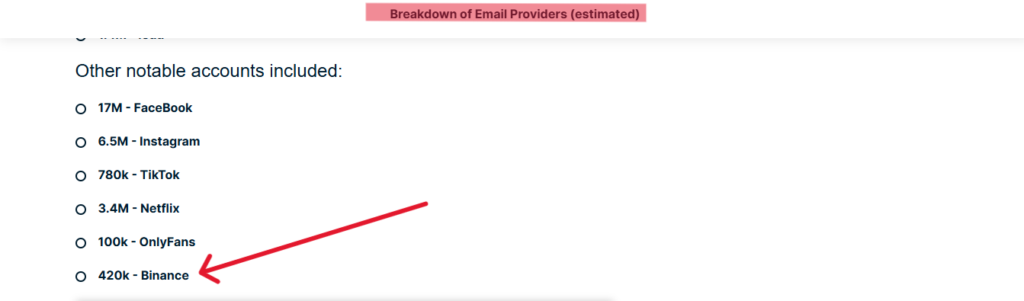 Взлом информации включает данные из социальных сетей, таких как Instagram и TikTok. Источник: ExpressVPN.
Кроме того, согласно оценке, среди затронутых сервисов и поставщиков были: 48 миллионов аккаунтов Gmail, 17 миллионов Facebook, 6,5 миллионов Instagram, 780 000 TikTok и 3,4 миллиона Netflix, среди прочего.
Может ли эта утечка привести к потере средств или несанкционированному доступу к аккаунтам Binance?
Раскрытие учетных данных (адрес электронной почты и пароль) не означает автоматически, что злоумышленник сможет вывести средства с аккаунта на бирже.
Для того чтобы кража средств произошла, должны быть выполнены определенные условия, хотя природа обнаруженного вредоносного программного обеспечения (известного как ‘ инфостилер’) повышает степень опасности.
Во-первых, Binance разделяет процесс входа в систему и процесс финансовых операций.
Если у пользователя включена двухфакторная аутентификация (2FA), такая как Google Authenticator, физические ключи (YubiKey) или биометрия на уровне устройства, злоумышленник не сможет вывести активы, даже если он знает пароль.
Однако, в отчете предупреждается, что это вредоносное ПО способно перехватывать «сессионные cookie» и «токены». Это означает, что хакер, теоретически, может «клонировать» активную сессию пользователя и просматривать ее от его имени, не вводя пароль, хотя Binance обычно требует повторную двухфакторную аутентификацию (2FA) для подтверждения любых снятий средств.
Во-вторых, риск усугубляется из-за массовой утечки адресов электронной почты (например, 48 миллионов учетных записей Gmail, упомянутых выше).
Если пользователь использует один и тот же пароль для Binance и для своей электронной почты, злоумышленник получает полный контроль: он может перехватывать коды подтверждения снятия средств, которые приходят по электронной почте, обходя один из самых распространенных уровней защиты.
С другой стороны, существует ключевое различие в отношении хранения данных. При работе на бирже вредоносное ПО не крадет «приватные ключи» Bitcoin, поскольку они находятся в инфраструктуре платформы, а не на зараженном устройстве.
Тем не менее, в отчете упоминается, что эти вирусы также собирают данные из буфера обмена и памяти браузера, что представляет собой серьезный риск для тех, кто использует кошельки с самостоятельным хранением (например, расширения для браузера или настольные приложения) параллельно с Binance.
В каких условиях риск может быть наиболее критичным?
Риск становится более ощутимым, если пользователь:
-
Использует один и тот же пароль для разных сервисов: особенно если пароль Binance совпадает с паролем, используемым для электронной почты.
-
Не использует внешнюю двухфакторную аутентификацию: если он полагается только на пароль или SMS (что более уязвимо) для защиты своей учетной записи.
-
Продолжает использовать зараженное устройство: если вредоносное ПО остается активным, любой сброс пароля будет снова перехвачен злоумышленником.
Кроме того, опасность возрастает, когда утечка данных сочетается с социальной инженерией.
Зная наверняка, что человек является клиентом Binance, злоумышленники могут проводить целенаправленные кампании фишинга, отправляя сообщения, содержащие реальные данные, чтобы заставить жертву предоставить коды безопасности или авторизовать поддельные устройства.
«Инфостилер»: как произошла массовая кража данных
Причиной этой утечки не является уязвимость в серверах затронутых сервисов, а использование «инфостилера».
Это вредоносное программное обеспечение предназначено для проникновения в устройства и скрытой сбора данных.
В отличие от традиционных утечек, это вредоносное ПО использовало не только методы keylogging (регистрация нажатий клавиш) для перехвата паролей во время ввода, но также смогло извлекать сессионные cookie, токены доступа и данные, хранящиеся в памяти браузера.
Вся эта информация, общий объем 96 ГБ данных без шифрования, была сохранена в базе данных, которая была публично доступна в течение нескольких недель.
То, что делает это открытие критически важным для криптоэкосистемы, заключается в том, что вредоносное ПО не только записывало адреса электронной почты и пароли, но и конкретные URL-адреса входа в систему, что позволяло злоумышленникам точно знать, какие пользователи имели активные профили на таких платформах, как Binance.
Теги: Биржи Хакеры Последние новости
У вас есть важная информация для наших журналистов? Свяжитесь с нами