
Google advierte sobre un malware que podría robar criptomonedas
Google предупреждает о вредоносном ПО, которое может красть криптовалюты
-
Уязвимость затрагивает версии iOS от 18.4 до 18.7 и существует с ноября 2025 года.
-
Apple устранила уязвимости в обновлениях до iOS 26.3.
Новый отчет Google раскрывает сложную цепочку атак, предназначенную для установки вредоносного ПО и кражи криптовалют с устройств iPhone. Группа анализа угроз (TAG) подробно описала, как операция под названием DarkSword использует шесть критических уязвимостей для компрометации версий iOS от 18.4 до 18.7, используя зараженные веб-сайты в качестве основного вектора проникновения.
Атака осуществляется с использованием методов "watering-hole" (также известных как целевые атаки). Это целенаправленные и избирательные кибератаки. Название происходит от аналогии с природой, где хищник поджидает у водопоя, где животные приходят пить воду, ожидая подходящего момента для нападения, когда жертва отвлечена или уязвима. В кибербезопасности "водопой" - это легитимный или надежный веб-сайт, который определенная группа пользователей часто посещает.
Таким образом, при посещении своих любимых сайтов пользователь заражается. После преодоления защиты системы эксплойт устанавливает одно из трех семейств вредоносного ПО: GHOSTBLADE, GHOSTKNIFE или GHOSTSABER. Среди них выделяется GHOSTBLADE, шпионское ПО на основе JavaScript, которое извлекает данные, начиная от истории Safari и сообщений Telegram, и заканчивая ключами доступа к Bitcoin и криптовалютам в приложениях, таких как MetaMask, Phantom и Binance.
Техническая сложность этой угрозы заключается в ее способности нарушать структурные компоненты, такие как движок JavaScriptCore и ядро iOS. Исследователи обнаружили, что злоумышленники использовали уязвимости "нулевого дня" до того, как были выпущены официальные исправления.
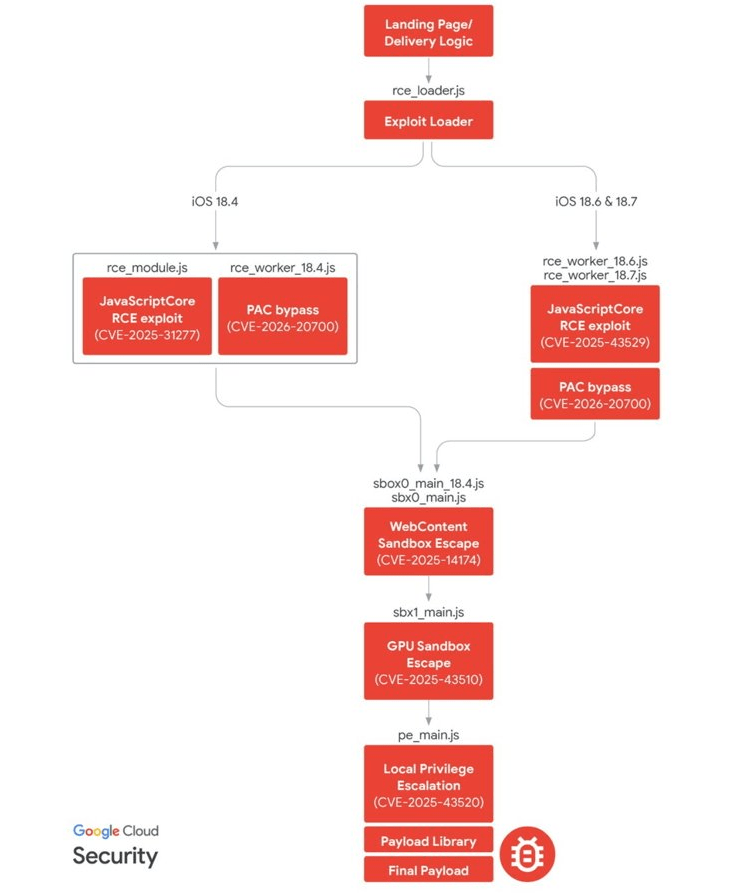
В своем официальном блоге подразделение Google по анализу угроз однозначно назвало DarkSword "полной цепочкой эксплуатации, использующей шесть различных уязвимостей для развертывания конечных полезных нагрузок".
Группа российских хакеров UNC6353 была связана с целевыми атаками в Украине, в то время как другие инциденты затронули пользователей в Саудовской Аравии и Турции. Эта закономерность подтверждает критическую тенденцию использования такого вредоносного ПО для кражи криптовалют и получения стратегической информации с помощью коммерческих инструментов слежки.
Компания Apple заявляет, что исправила эти уязвимости в обновлении iOS 26.3 и призывает пользователей своевременно обновлять свои устройства. Однако очевидно, что пока смартфоны играют центральную роль в нашей финансовой и личной жизни, вредоносный код будет продолжать искать лазейки в системе. В этой ситуации немедленное обновление – единственный способ обеспечить безопасность нашей цифровой идентичности и средств.
След, оставленный DarkSword, на самом деле является лишь последней главой систематической атаки на мобильную безопасность. Всего несколько недель назад, в начале марта 2026 года, как сообщало CriptoNoticias, набор эксплойтов Coruna уже выявил недостатки в системе самохранения в версиях iOS от 13 до 17.2.1.
Эта система, также обнаруженная командой специалистов Google, работала по тому же принципу глубокого проникновения, то есть осуществляла поиск в заметках, фотографиях и локальных файлах для извлечения фраз восстановления кошельков, таких как MetaMask, Trust Wallet и Exodus.
Эта повторяющаяся проблема критических уязвимостей указывает на постоянную брешь в архитектуре Apple, которой злоумышленники умело пользуются. В условиях, когда инструменты государственной слежки быстро трансформируются в прямое финансовое мошенничество, немедленное обновление программного обеспечения перестает быть просто советом и становится актом цифрового выживания. Если вредоносный код не прекращает попыток нарушить конфиденциальность, то защита нашей финансовой независимости также не может позволить себе передышку.
Теги: Криптовалюты Google iOS и Android Последние новости Вредоносное ПО Кража и мошенничество
У вас есть важная информация для наших журналистов? Свяжитесь с нами