
Crypto hackers target Trezor and Ledger users in theft campaign
Хакеры, нацеленные на пользователей Trezor и Ledger, проводят кампанию по краже криптовалюты
Поделиться
Ссылка скопирована
Хакеры рассылают физические письма, выдавая себя за компании Trezor и Ledger, чтобы украсть фразы восстановления криптовалютных кошельков.
В рамках этой фишинговой кампании утверждается, что получатели должны пройти обязательные процедуры "Проверки аутентификации" или "Проверки транзакций".
Хакеры также создают ощущение срочности, устанавливая крайний срок до 15 февраля 2026 года для пользователей Trezor. Письма, напечатанные на фирменной бумаге, призывают пользователей сканировать QR-коды, ведущие на вредоносные веб-сайты.
Фишинговые сайты запрашивают 24-, 20- или 12-словные фразы восстановления, представляя это как проверку владения устройством.
После ввода эти фразы передаются злоумышленникам через API, что дает им полный контроль над кошельками и средствами жертв.
Обе компании, производящие аппаратные кошельки, в последние годы подвергались утечкам данных, в результате которых была скомпрометирована контактная информация клиентов.
Вам также может быть интересно: Сэм Бэнкман-Фрид продолжает медиа-стратегию 2023 года из тюрьмы, генеральный директор SafeMoon приговорен к 100 месяцам, Strategy расширяет свои активы в биткоинах | Еженеделый обзор
Фишинговые сайты создают ощущение срочности с помощью предупреждений о функциональности
Эксперт по кибербезопасности Дмитрий Смилянец получил поддельное письмо от Trezor, в котором предупреждалось, что невыполнение процедуры аутентификации приведет к потере функциональности устройства.
"Чтобы избежать каких-либо сбоев в доступе к Trezor Suite, пожалуйста, отсканируйте QR-код с помощью своего мобильного устройства и следуйте инструкциям на нашем веб-сайте", - говорится в письме.
Фишинговый сайт Trezor отображает предупреждения об ограниченном доступе, ошибках подписи транзакций и проблемах с будущими обновлениями.
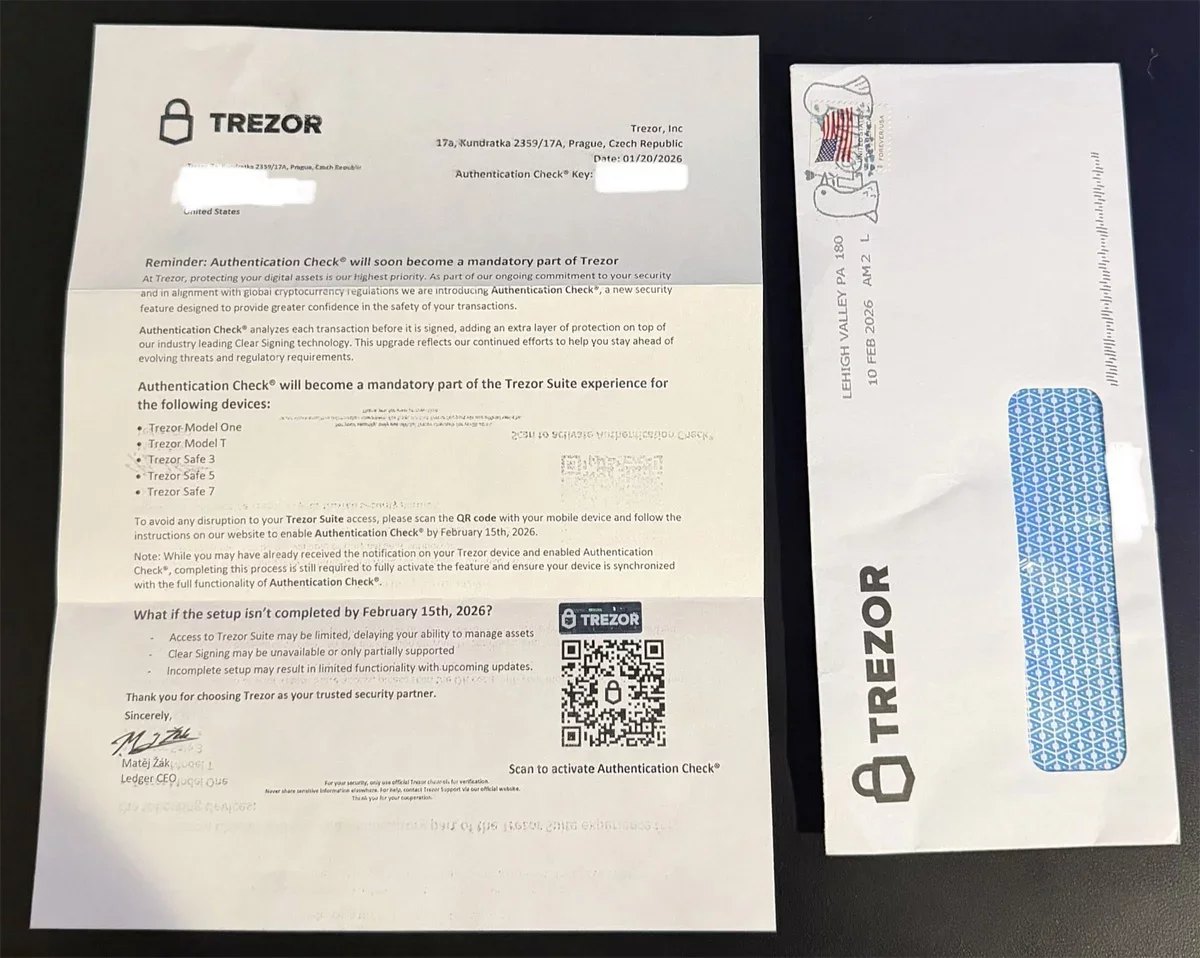 Физические фишинговые письма для криптовалют
Аналогичное письмо, оформленное в стиле Ledger, распространялось в X и утверждало, что "Проверка транзакций" станет обязательной.
Фишинговые страницы позволяют пользователям вводить фразы восстановления в различных форматах, ложно заявляя, что эта информация подтверждает владение устройством и включает функции аутентификации.
После ввода фраз восстановления данные передаются на фишинговый сайт. Злоумышленники импортируют кошелек на свои устройства и выводят средства.
Письма создают ложное ощущение срочности, утверждая, что устройства, приобретенные после 30 ноября 2025 года, поставляются с предварительной конфигурацией, оказывая давление на более ранних покупателей, чтобы они действовали.
Вам также может быть интересно: Следующий шаг биткоина зависит от макроэкономических изменений, поскольку инфляция снижается: аналитик
Компании, производящие аппаратные кошельки для криптовалют, никогда не запрашивают фразы восстановления
Фишинговые кампании, осуществляемые посредством физической почты и направленные на пользователей аппаратных кошельков, остаются относительно редкими. В 2021 году криптохакеры отправляли модифицированные устройства Ledger по почте, предназначенные для кражи фраз восстановления во время настройки. Аналогичная почтовая кампания, нацеленная на пользователей Ledger, была зафиксирована в апреле.
Любой, кто владеет фразой восстановления кошелька, получает полный контроль над кошельком и всеми средствами. Компании Trezor и Ledger никогда не просят пользователей вводить, сканировать, загружать или передавать фразы восстановления через какие-либо каналы.
Фразы восстановления следует вводить только непосредственно на устройствах аппаратных кошельков при восстановлении кошельков, а не на компьютерах, мобильных устройствах или веб-сайтах.
Критерии выбора целевой аудитории для этих физических писем остаются неясными. Однако, в результате прошлых утечек данных обеих компаний, адреса и контактная информация клиентов могли быть скомпрометированы и переданы потенциальным злоумышленникам.