
Keystone wallet hack exposes buyers’ home addresses, sparking security fears
Поделиться
Ссылка скопирована
Производитель аппаратных кошельков Keystone подтвердил факт утечки данных, в результате которой были раскрыты имена клиентов, их домашние адреса и детали покупок, что вызвало опасения по поводу фишинговых атак и физических угроз в отношении владельцев криптовалюты.
Согласно заявлению компании Keystone, опубликованному 24 октября ссылка, 20 октября была обнаружена несанкционированная попытка доступа к официальному веб-сайту компании, а факт кражи данных был подтвержден через три дня после анализа активности API с Shopify, поставщиком услуг электронной коммерции.
«Мы приносим свои извинения», — заявила компания, признавая, что клиенты доверяли ей защиту их личной информации.
В результате инцидента были скомпрометированы данные, собранные при покупке аппаратных кошельков, включая контактные данные, адреса доставки, приобретенные товары и их цены. Компания Keystone заявила, что информация о банковских картах, банковские реквизиты, фразы восстановления, закрытые ключи и пароли от кошельков не были скомпрометированы.
Возможно, вам будет интересно: t0 сотрудничает с Keystone Capital для выпуска токенов безопасности публичного блокчейна
Keystone подтверждает кражу данных клиентов в результате взлома веб-сайта
Компания Keystone заявила, что заблокировала несанкционированный доступ, устранила уязвимость и начала расследование после того, как было установлено, что третья сторона получила информацию о доставке товаров клиентам.
Компания начала рассылать электронные письма затронутым клиентам и пообещала предоставить подробный отчет, объясняющий произошедшее.
Мы приносим свои извинения.
20 октября мы обнаружили несанкционированный доступ к нашему официальному веб-сайту. После проверки активности API с Shopify мы 23 октября подтвердили, что третья сторона получила информацию о доставке товаров клиентам. Вы доверяли нам эту информацию, и нам очень жаль, что…
— Keystone Hardware Wallet (@KeystoneWallet) 24 октября 2026 г.
Однако в первоначальном заявлении не были названы злоумышленники, не было указано количество затронутых клиентов, а также не было уточнено, когда именно началась несанкционированная попытка доступа.
Компания не объяснила, использовал ли злоумышленник украденные учетные данные API, уязвимость в приложении или другую слабость в инфраструктуре своего веб-сайта.
Упоминание компанией Keystone об активности API Shopify указывает на информацию, которую исследователи изучили при подтверждении факта кражи. Это не означает, что сама платформа Shopify была скомпрометирована.
Shopify предоставляет инфраструктуру для онлайн-магазинов и программные интерфейсы, которые позволяют продавцам и авторизованным приложениям управлять информацией о клиентах и заказах.
В зависимости от предоставленных разрешений, приложение, подключенное к магазину продавца, может получать доступ к конфиденциальным данным. Компания Keystone не сообщила, какие именно учетные данные или разрешения были задействованы в этом инциденте.
Почему утечка адресов кошельков создает риски для физической безопасности
Хотя компания Keystone заявила, что учетные данные клиентов, связанные с криптовалютой, остались в безопасности, в ее заявлении также предупреждалось, что злоумышленники могут использовать личные данные клиентов в своих целях.
Имена и домашние адреса могут помочь преступникам выявить людей, которые приобрели аппаратные кошельки, а информация о заказах может сделать мошеннические сообщения более убедительными.
Компания Keystone особенно предупредила о мошенниках, которые выдают себя за компанию по электронной почте, по телефону, через текстовые сообщения или обычную почту.
Возможные схемы мошенничества включают в себя поддельные возмещения, замену устройств и запросы на исправление информации о доставке.
«НИКОГДА не сообщайте свою фразу восстановления или закрытые ключи», — предупредила компания, добавив, что клиенты никогда не должны вводить фразы восстановления в устройства, которые они не заказывали.
Компания рекомендовала пользователям посещать ее веб-сайт напрямую и обращаться в официальную службу поддержки при получении подозрительных сообщений.
Разработчик в области безопасности, известная в интернете как Tay, предупредила, что утечка информации об адресах доставки покупателей аппаратных кошельков может подвергнуть клиентов физической опасности, включая ограбление и похищение.
Ее комментарии подчеркнули опасения, связанные с так называемыми "атаками с использованием инструментов", в которых преступники используют угрозы или насилие, чтобы заставить владельцев криптовалюты передать им доступ к своим активам.
В заявлении компании Keystone нет подтвержденных данных о том, что украденная информация уже привела к физическим нападениям.
Утечка данных Ledger в 2020 году показывает, как украденные адреса могут сохраняться
Инцидент, произошедший с Keystone, напоминает об утечке информации о клиентах, о которой сообщила компания Ledger, производитель аппаратных кошельков, в июле 2020 года.
Согласно первоначальному расследованию, злоумышленник получил доступ к части базы данных электронной коммерции и маркетинга компании, используя API-ключ.
Изначально компания Ledger сообщила о примерно миллионе скомпрометированных адресов электронной почты и подробной личной информации, принадлежащей примерно 9500 клиентам.
Когда украденная база данных стала общедоступной в декабре 2020 года, компания признала более масштабный инцидент, затрагивающий примерно 272 000 записей, содержащих имена, почтовые адреса и номера телефонов.
Компания Ledger заявила, что ее аппаратные кошельки и закрытые ключи клиентов не были скомпрометированы.
Тем не менее, украденная информация стала предметом беспокойства, поскольку преступники могли использовать идентифицирующие данные для таргетирования покупателей за пределами систем компании.
В апреле 2025 года издание crypto.news сообщило о мошеннических письмах, отправленных клиентам Ledger. В этих письмах мошенники выдавали себя за производителя и просили получателей отсканировать QR-коды, прежде чем вводить свои секретные фразы восстановления.
Расследование не установило, все ли полученные письма были отправлены с использованием данных, полученных в результате утечки в 2020 году.
Недавно, в октябре 2026 года, проведено расследование безопасности, которое изучило потенциально модифицированные устройства, распространяемые через стороннего реселлера, что продемонстрировало отдельный риск, связанный с физическими цепочками поставок кошельков.
Keystone сталкивается с вопросами о масштабах утечки и защите клиентов
Бывший генеральный директор Binance, Чанпэн Чжао, отреагировал на заявление Keystone кратким предупреждением: "Будьте в безопасности!"
Блогер, специализирующийся на блокчейне, Chain INK, распространил список сообщений о случаях нарушения безопасности аппаратных кошельков, произошедших в 2026 году, включая утечки информации о клиентах, фишинговые атаки, недостатки программного обеспечения и подозрения в манипуляциях с устройствами.
Эти инциденты включали различные методы атак и не должны рассматриваться как эквивалентные нарушения шифрования аппаратных кошельков.
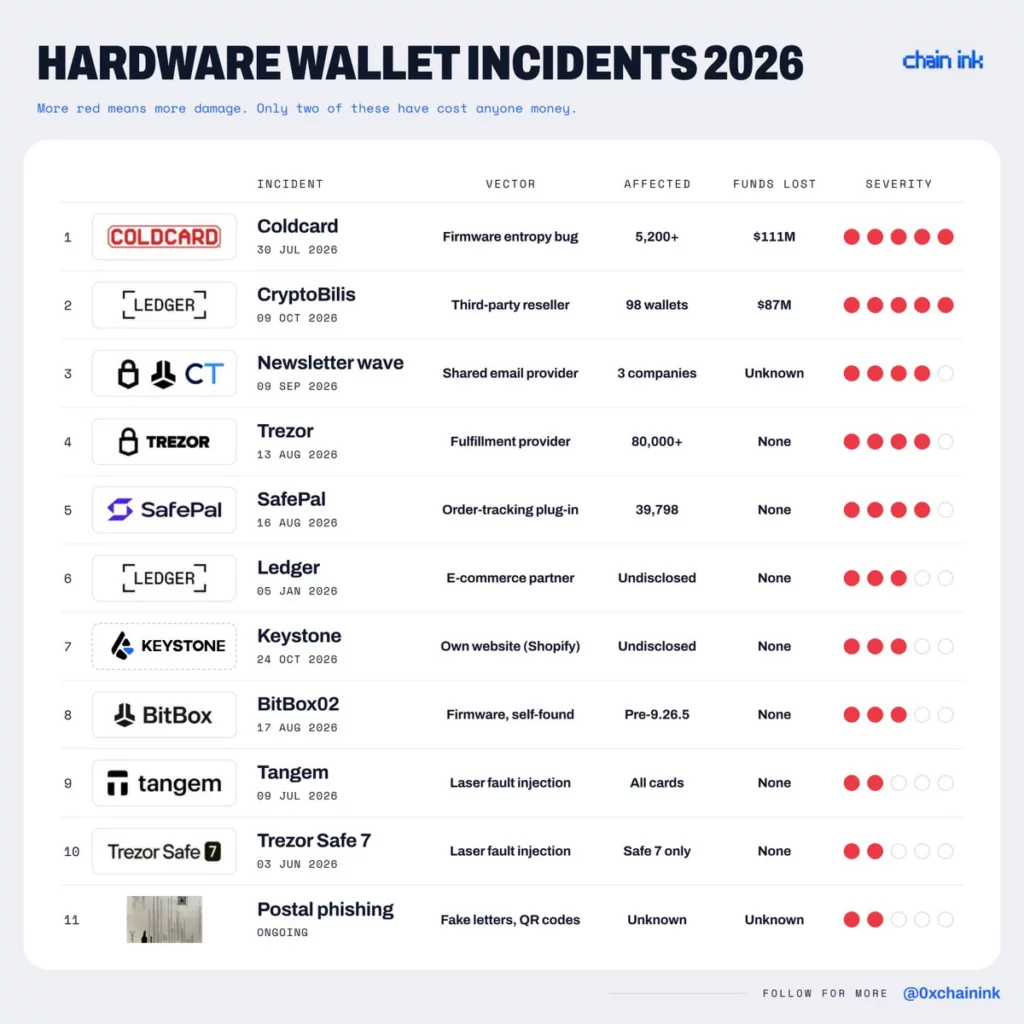 Источник: Chain INK/X
Утверждения о том, что четыре производителя кошельков подверглись утечкам данных клиентов в этом году, в результате чего были раскрыты адреса примерно 120 000 покупателей, остаются неподтвержденными в связи с отдельными заявлениями компаний.
Компания Keystone не опубликовала данные о количестве клиентов, географическом распределении затронутых заказов или независимых результатах экспертизы.
В своем публичном заявлении компания сообщает, что готовит подробный отчет об инциденте и связывается с затронутыми покупателями по электронной почте.
Читайте далее: Прогноз цены Hyperliquid: упадет ли HYPE до 65 долларов или восстановится выше 80 долларов?