
WhiteArmor demands $15M in Bitcoin from crypto casino Gamdom
Криптоплатформа для азартных игр Gamdom стала целью киберпреступной группировки WhiteArmor, которая утверждает, что получила доступ к более чем 15,4 миллионам учетных записей пользователей и требует 15 миллионов долларов в биткоинах в качестве выкупа за предполагаемое нарушение безопасности.
Согласно публикации от 26 октября, размещенной аккаунтом Dark Web Informer, который занимается мониторингом кибербезопасности, WhiteArmor утверждает, что получила доступ ко всей базе данных пользователей Gamdom, содержащей 15 420 003 учетных записи, распределенных по 146 столбцам базы данных.
‼️🇨🇷 WhiteArmor заявляет о доступе к полной базе данных пользователей Gamdom и требует 15 миллионов долларов в биткоинах.
🇨🇷 Gamdom – онлайн-казино и букмекерская контора, основанная в 2016 году, предлагающая крипто-азартные игры, ставки на спорт и киберспорт.
В объявлении утверждается, что в базе данных содержится 15 420 003 учетных записи… pic.twitter.com/cFdoLxqZfq
— Dark Web Informer (@DarkWebInformer) 26 октября 2026 г.
Группировка опубликовала образец, содержащий 100 записей учетных записей, в качестве доказательства предполагаемого доступа, а также пригрозила онлайн-казино требованием крупного выкупа.
Эти новые обвинения последовали за отдельным взломом криптокошелька в начале этого месяца, в результате которого, по сообщениям, Gamdom потеряла от 3 до 4,2 миллиона долларов.
WhiteArmor заявляет о доступе ко всей базе данных пользователей Gamdom
В сообщении, опубликованном на своем сайте, посвященном утечкам данных, 26 октября, WhiteArmor заявила, что получила доступ к системам Gamdom через старую внутреннюю учетную запись, которая сохраняла административные права в течение многих лет.
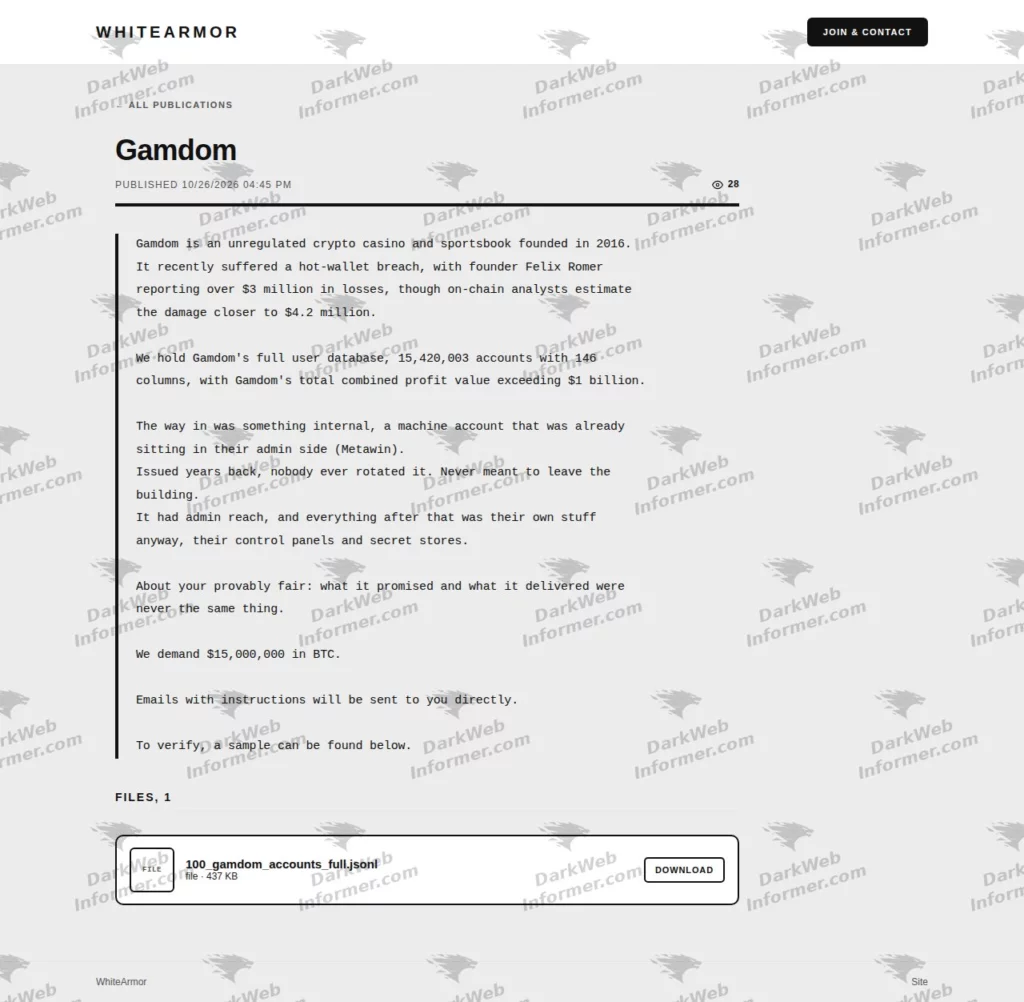
Требование выкупа от WhiteArmor. Источник: X/DarkWebInformer
Группировка идентифицировала учетную запись как принадлежащую Metawin, утверждая, что ее учетные данные никогда не обновлялись и что она по-прежнему обеспечивает доступ к внутренним панелям управления и хранилищам конфиденциальных данных.
Согласно сообщению, учетная запись была создана несколько лет назад, но оставалась активной, что позволило злоумышленникам перемещаться по системам, доступ к которым обычно ограничен для администраторов.
WhiteArmor утверждает, что в базе данных содержится более 15,42 миллиона учетных записей и 146 столбцов информации, хотя она не предоставила полного публичного перечня полей данных, которые предположительно были получены.
Возможно, вам также будет интересно: Blockstream заявила, что не будет платить выкуп за украденные биткоины Liquid
Злоумышленники также заявили, что общая сумма прибыли, связанная с учетными записями, превышает 1 миллиард долларов, не объяснив, как была рассчитана эта цифра и за какой период она относится.
В качестве доказательства группировка опубликовала файл JSON, который можно загрузить и который, как утверждается, содержит 100 учетных записей Gamdom, при этом размер образца составляет примерно 437 КБ.
В сообщении содержится требование выплатить 15 миллионов долларов в биткоинах и указано, что инструкции по оплате будут переданы непосредственно компании по электронной почте.
Основатель Gamdom Феликс Ромер опроверг утверждения о масштабах предполагаемого взлома, заявив, что злоумышленники не получили доступ ко всей базе данных платформы.
По словам Ромера, инцидент затронул ограниченное количество учетных записей – несколько сотен, после чего компания отключила серверы, чтобы защитить информацию о клиентах.
WhiteArmor – новая группа, занимающаяся кибершантажом
WhiteArmor – относительно новая группа, занимающаяся кибершантажом, которая впервые появилась на платформах мониторинга кибербезопасности в октябре 2026 года.
Данные разведки угроз из отчетов HackerFeeds показывают, что группа впервые появилась в списках отслеживаемых жертв 21 октября, всего за пять дней до публикации требования выкупа от Gamdom.
Группа позиционирует себя как организация, занимающаяся кражей данных, и, как сообщается, набирает хакеров и специалистов по безопасности через партнерскую программу.
Предлагаемая схема сотрудничества позволяет участвующим злоумышленникам оставлять себе 95% от суммы успешно полученных выкупов, а остальные 5% получает группа.
WhiteArmor взяла на себя ответственность за взломы нескольких других компаний, в том числе Whirlpool, J.B. Hunt и LoveSac, хотя эти данные не подтверждают, что предполагаемые вторжения были успешными.
Ранее Gamdom потеряла миллионы в результате взлома криптокошелька
Предполагаемый взлом базы данных произошел после инцидента 13 октября, в результате которого был взломан криптокошелек Gamdom, что привело к потере нескольких миллионов долларов в виде цифровых активов.
После инцидента основатель Феликс Ромер, как сообщается, оценил первоначальные убытки в более чем 3 миллиона долларов, в то время как аналитики блокчейна оценили стоимость украденных средств примерно в 4,2 миллиона долларов.
Горячие кошельки подключены к Интернету для обработки транзакций, что делает их удобными для снятия средств и других рутинных операций, но подвергает их другим рискам безопасности, чем хранение в автономном режиме.
Этот инцидент привлек внимание исследователя блокчейна ZachXBT, который впоследствии выявил средства, связанные с взломом Gamdom, при изучении предполагаемой деятельности по отмыванию криптовалюты.
Как ранее сообщал crypto.news, расследование, проведенное 20 октября, связало украденные активы с FreedomXMR, сервисом обмена криптовалюты, работающим на Hyperliquid Core.
ZachXBT обнаружил, что более 87% входящих средств сервиса связаны с предполагаемой незаконной деятельностью, включая выплаты выкупа, взломы, вредоносное ПО и атаки с использованием социальной инженерии.
В ходе его расследования было прослежено более 20 миллионов долларов в транзакциях, связанных с выявленными инцидентами, включая взлом Gamdom и атаки, затронувшие DCENT Wallet, Fetch.ai и Axelar.
Следователь изучил данные о крупных входящих переводах, превышающих 10 000 долларов, и выявил более 3000 депозитов, связанных с деятельностью данной организации.