
Data leak exposes 149M logins, 420K linked to Binance
Утечка данных раскрыла 149 миллионов учетных записей, 420 тысяч связаны с Binance
Всего было раскрыто 149 миллионов учетных данных для входа. Утечка данных предоставила доступ к 420 000 учетным записям Binance, Instagram, Facebook, Roblox, сайтам знакомств и другим платформам.
База данных, которая стала общедоступной, не была зашифрована и не имела защиты паролей, по словам Jeremiah Fowler из ExpressVPN. Она содержала 149 404 754 уникальных учетных данных и занимала 96 ГБ в виде необработанных данных.
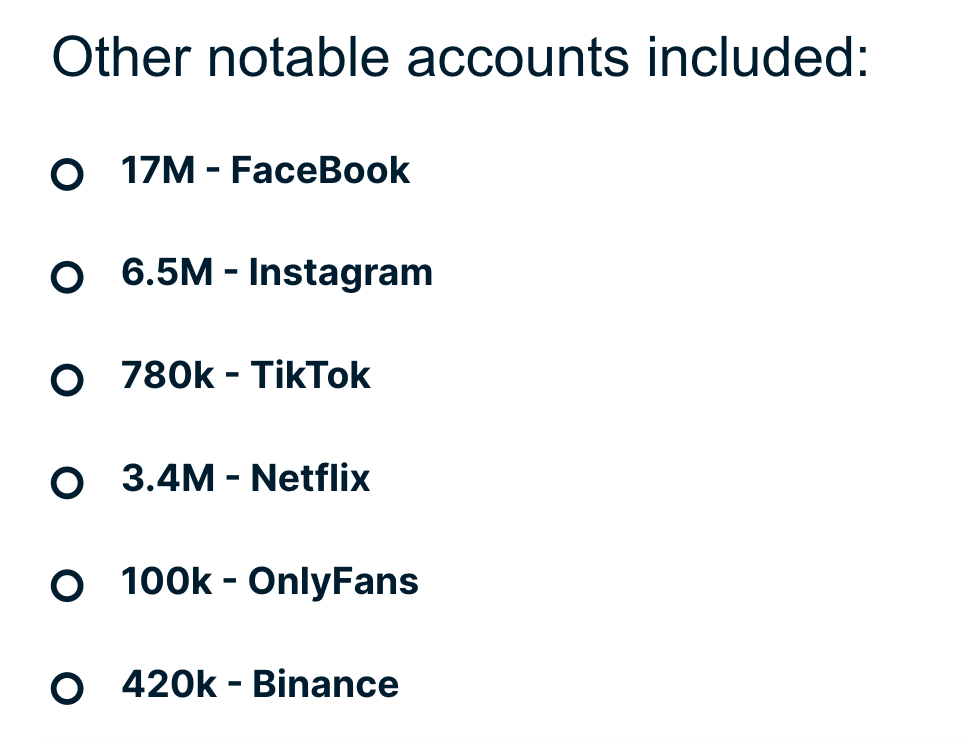
Миллионы учетных записей были скомпрометированы на Binance, Instagram, Google и TikTok. Источник: блог ExpressVPN.
Утечка данных стала общедоступной
База данных была доступна для публичного просмотра. Любой, кто ее обнаружил, мог получить доступ к учетным данным миллионов людей. Раскрытые документы содержали адреса электронной почты, имена пользователей, пароли и URL-адреса для входа в учетные записи.
В раскрытых записях содержались данные с таких социальных сетей, как Facebook, Instagram, TikTok и X (ранее Twitter). Данные с сайтов знакомств и аккаунтов OnlyFans раскрыли методы входа для создателей и пользователей.
Fowler также обнаружил скомпрометированные учетные записи для различных сервисов потокового видео, таких как Netflix, HBO Max, Disney+ и Roblox.
В небольшой выборке записей, которую изучил исследователь в области кибербезопасности, он обнаружил учетные записи финансовых сервисов, криптокошельки, торговые учетные записи Binance, а также данные для входа в банковские системы и кредитные карты.
Не избежали утечки и правительственные учетные записи. Были обнаружены учетные данные, связанные с доменами [dot]gov из разных стран. Такие конфиденциальные данные могут быть использованы для целевых фишинговых атак или для выдачи себя за других. Это может угрожать национальной безопасности и общественной безопасности.
База данных была размещена в Интернете, но информация о ее владельце отсутствовала. Fowler сообщил об этом провайдеру услуг хостинга, и спустя почти месяц хостинг был приостановлен. Провайдер услуг хостинга отказался раскрыть, кто управлял базой данных.
Остается неясным, использовалась ли база данных для преступной деятельности, законных исследований или почему она была опубликована. Продолжительность периода, в течение которого база данных была общедоступной, неизвестна. Другие люди могли получить к ней доступ.
Один из тревожных моментов заключается в том, что записи продолжали расти, пока не были ограничены и стали недоступными, добавил исследователь в области кибербезопасности.
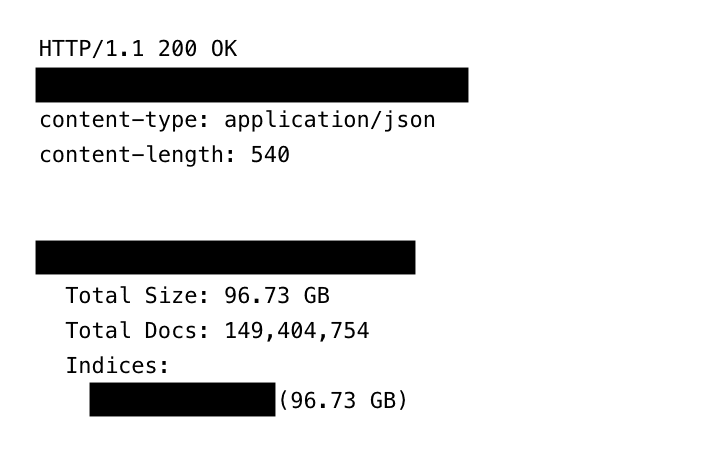
Общее количество записей и размер скомпрометированной базы данных, содержащей вредоносное ПО для кражи информации. Источник: блог ExpressVPN.
Вредоносное ПО для кражи информации собирало учетные данные и дополнительную информацию
База данных содержала вредоносное ПО для кражи информации, которое тайно собирает учетные данные с зараженных устройств.
В отличие от старых наборов данных вредоносного ПО для кражи информации, эти файлы содержали дополнительную информацию. В записях содержался "host_reversed path". Эта структура организует украденные данные по жертве и источнику для упрощения индексации. Обращение имени хоста может предотвратить конфликты каталогов и избежать простых правил обнаружения, нацеленных на распространенные форматы доменов.
Система присваивала каждому уникальному строке журнала идентификатор документа на основе хеша строки, чтобы гарантировать наличие только одной записи. Краткая проверка показала, что эти хеши и идентификаторы документов были уникальными, и дубликаты не были обнаружены.
Утечка большого количества уникальных имен пользователей и паролей представляет серьезную угрозу безопасности для многих людей, которые не знают, что их данные были скомпрометированы. Преступники могут использовать эту информацию для автоматизации атак на учетные записи, такие как электронная почта, криптокошельки, социальные сети и бизнес-системы. Это значительно повышает риск мошенничества, кражи личных данных, финансовых преступлений и фишинговых атак.
Вредоносное ПО незаметно крадет данные для входа и отправляет их хакерам. Изменение паролей бесполезно в присутствии вредоносного ПО и программ-шпион. Установка антивирусного программного обеспечения помогает обнаруживать и удалять вредоносное ПО с мобильных телефонов и компьютеров.
В отчете, опубликованном Security[dot]org в октябре, было указано, что около 66% взрослых в США использовали антивирусное программное обеспечение в 2025 году. Многие пользователи имеют незащищенные устройства, которые уязвимы для вредоносного ПО-шпиона. В отчете также было указано, что в течение одного года из-за киберпреступлений было потеряно 16,6 миллиардов долларов.
Если кто-то подозревает, что на его устройстве есть вредоносное ПО, он должен действовать немедленно.