
Explosive truth behind crypto bots that front-run thieves to “save” funds — but they decide who gets paid back
Взрывоопасная правда о крипто-ботах, которые опережают воров, чтобы "спасти" средства, но они решают, кому будет возвращено
Компания Makina Finance потеряла 1299 ETH, что составляет примерно 4,13 миллиона долларов, в результате эксплойта, связанного с использованием флэш-займов и манипуляций с оракулами.
Атакующий получил доступ к средствам протокола и отправил транзакцию в публичный mempool сети Ethereum, где она должна была быть обработана валидаторами и включена в следующий блок.
Вместо этого, MEV-builder (майнер, использующий возможности максимальной извлечения ценности), идентифицированный по адресу 0xa6c2, опередил транзакцию, направляя большую часть средств под контроль майнера, прежде чем хакер успел вывести их из сети.
Транзакция хакера не удалась. Средства оказались на двух адресах, связанных с MEV-builder'ом.
Главный вывод заключается в том, что пользователи Makina избежали полной потери средств. Более важный момент заключается в том, кто в итоге завладел деньгами и что это означает для развивающейся системы экстренного реагирования в криптовалюте.
Самым важным игроком в этой истории является не атакующий и не протокол, а цепочка поставок, занимающаяся формированием блоков, которая перехватила эксплойт и теперь контролирует, получат ли пользователи свои средства обратно, на каких условиях и как быстро.
MEV-боты и майнеры становятся последней линией обороны в криптовалюте, не по замыслу, а из-за своей структурной позиции. Это проблема, потому что возможности по оказанию помощи сосредоточены в руках прибыльных посредников, действуя с неопределенной степенью ответственности.
MEV в качестве системы поддержки уже является закономерностью
Инцидент с Makina - это не единичный случай. Компания Chainalysis зафиксировала аналогичную динамику во время эксплойтов Curve и Vyper в 2023 году, отметив, что "белые" хакеры и операторы MEV-ботов помогли восстановить средства, что снизило фактические убытки ниже первоначальных оценок.
Эта закономерность механистична: пока эксплойты или попытки спасения видны в публичных каналах транзакций, сложные участники могут конкурировать за переупорядочивание транзакций.
Иногда они спасают средства. Иногда они их захватывают. В любом случае, они действуют как де-факто система экстренного реагирования.
Когда транзакция эксплойта попадает в публичный mempool, MEV-поисковики отслеживают прибыльные возможности. Если хакер выводит средства с протокола и транслирует транзакцию публично, поисковик может создать конкурирующую транзакцию, которая будет выполнена первой, перенаправляя средства на другой адрес.
Поисковик объединяет транзакцию и отправляет ее майнеру, который включает ее, если прибыль превышает конкурирующие предложения. Если блок майнера выбран валидатором, транзакция поисковика выполняется, а транзакция хакера не удается.
Это извлечение прибыли с полезным побочным эффектом, а не чистый альтруизм. Но это также самый надежный механизм, который криптовалюта разработала для перехвата эксплойтов в режиме реального времени, поскольку он работает на уровне упорядочивания транзакций, а не полагается на протокольные механизмы защиты или вмешательство управления.
Почему зависимость от MEV-майнеров вызывает дискомфорт
Проблема, связанная с операциями по спасению, основанными на MEV, заключается в том, что они концентрируют возможности реагирования на чрезвычайные ситуации в высокоинтермедизированной цепочке.
В Ethereum MEV-Boost доминирует в процессе создания блоков. Анализ рынка ретрансляторов показывает, что примерно 93,5% последних блоков были обработаны через MEV-Boost, по сравнению с примерно 6%, использующими стандартный процесс создания блоков.
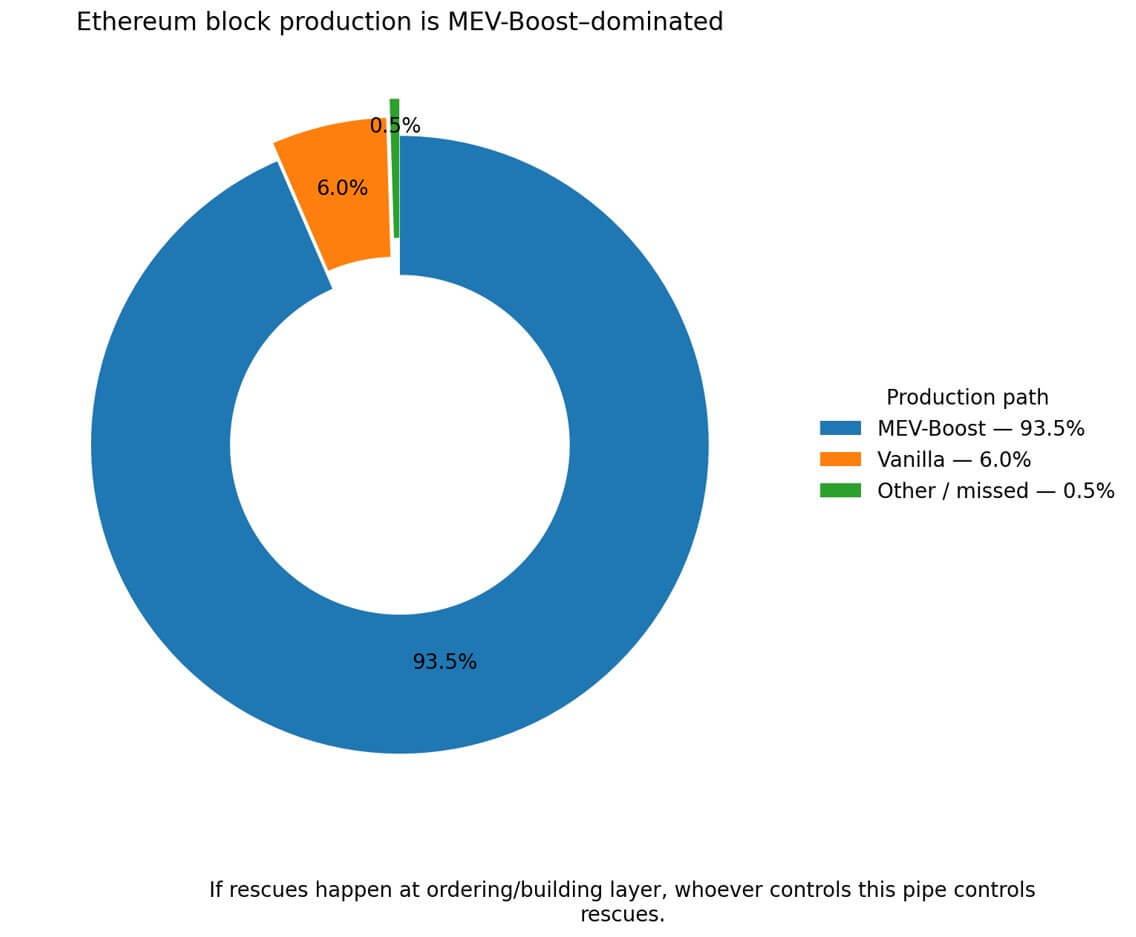
Внутри MEV-Boost доля рынка ретрансляторов еще больше сконцентрирована: Ultra Sound Money составляет примерно 29,84% трафика ретрансляторов, а Titan – примерно 24,24%, что означает, что две крупнейшие ретрансляции вместе обеспечивают более 54% создания блоков.
Если большая часть блоков проходит через MEV-Boost, а большая часть трафика MEV-Boost проходит через две ретрансляции, то слой спасения структурно зависит от небольшого числа посредников. Это быстро создает проблемы управления.
Если майнер владеет спасенными средствами, кто уполномочен осуществлять хранение? Кто устанавливает вознаграждение? Что предотвращает вымогательство или требования выкупа? Что, если майнер находится за границей, является анонимным или действует в юрисдикции со слабым правоприменением?
Случай с Makina иллюстрирует эту проблему. Средства находятся в распоряжении майнера, но нет публичного соглашения об уровне обслуживания (SLA), заранее определенного вознаграждения или четкого механизма возврата средств Makina или ее пользователям.
Майнер может вернуть средства добровольно, договориться о вознаграждении, потребовать более высокую плату, чем обычно в отрасли, или вообще отказаться возвращать средства.
Приватные каналы усугубляют эту проблему.
В академической работе 2025 года под названием «Sandwiched and Silent» была задокументирована широко распространенная практика использования приватных каналов для транзакций, и было обнаружено, что многие жертвы переходят на приватные каналы после того, как их подвергли атакам MEV-ботов.
Однако приватные каналы не устраняют MEV, а просто переносят его из публичных пулов транзакций в приватные каналы, контролируемые майнерами и ретрансляторами.
Для протоколов это означает, что операции по спасению из публичных пулов транзакций становятся менее надежными, поскольку транзакции, используемые для атак, все чаще проходят через приватные каналы, доступные только определенному кругу майнеров.
Попытка упорядочить хаос
Safe Harbor – это фреймворк, разработанный компанией SEAL, который стремится заменить модель «майнер как случайный хранитель» на авторизованных специалистов, четкие соглашения об уровне обслуживания и ограниченные стимулы.
SEAL описывает Safe Harbor как юридическую и техническую структуру, которая позволяет протоколам предварительно авторизовать специалистов по безопасности для вмешательства во время активных атак.
Основное операционное правило заключается в том, что спасенные средства должны быть отправлены на официальные адреса восстановления в течение 72 часов с заранее определенными и обязательными к исполнению вознаграждениями.
SEAL заявляет, что Safe Harbor был разработан в ответ на хакерскую атаку на Nomad, когда специалисты по безопасности были готовы помочь, но были ограничены юридической неопределенностью относительно того, может ли возврат средств быть преследован по статье о несанкционированном доступе к компьютеру.
Safe Harbor устраняет эту неопределенность, предоставляя протоколам возможность предварительно авторизовать вмешательство и устанавливать четкие условия. SEAL утверждает, что Safe Harbor уже защищает более 16 миллиардов долларов в крупных протоколах, включая Uniswap, Pendle, PancakeSwap, Balancer и zkSync.
Платформа Immunefi, специализирующаяся на программах вознаграждений за обнаружение уязвимостей, внедрила политику Safe Harbor с более строгими условиями.
Immunefi описывает Safe Harbor как разработанную компанией SEAL систему, которая перенаправляет средства в контролируемый протоколом хранилище на платформе Immunefi. На странице программы Safe Harbor Immunefi указано: "У вас есть 6 часов, чтобы вернуть средства".
Несоблюдение этого шестичасового периода является существенным нарушением. Это в четыре раза быстрее, чем базовое требование SEAL в 72 часа.
Safe Harbor не устраняет зависимость от инфраструктуры MEV (Miner Extractable Value). Вместо этого, она просто пытается формализовать эту зависимость.
Если майнер опережает атаку и протокол использует Safe Harbor, от майнера ожидается, что он признает вмешательство законным и перенаправит средства на указанный протоколом адрес для восстановления в рамках установленного соглашения об уровне обслуживания (SLA).
Однако это предполагает, что майнеры отслеживают реестры Safe Harbor, соблюдают условия и отдают приоритет соблюдению правил, а не прибыли.
Сценарии развития
Ожидаемый процент успешного восстановления средств в случае атаки можно смоделировать следующим образом: ожидаемый процент восстановления равен вероятности вмешательства, умноженной на (1 минус процент вознаграждения), умноженной на (1 минус процент сбоев или утечек).
Safe Harbor направлена на увеличение вероятности вмешательства за счет снижения юридической неопределенности и установления максимального процента вознаграждения заранее.
В базовом сценарии, в течение следующих 12 месяцев, внедрение Safe Harbor будет расширяться. Все больше протоколов добавляют условия Safe Harbor в свои системы управления, и все больше специалистов по информационной безопасности регистрируются в качестве авторизованных специалистов по реагированию.
Вероятность вмешательства возрастает, поскольку специалисты по реагированию имеют четкое юридическое понимание и фиксированные условия вознаграждения. Процент успешного восстановления улучшается, особенно для протоколов, которые используют более строгие SLA, такие как шестичасовое окно Immunefi.
В оптимистичном сценарии, система восстановления становится профессиональной. Протоколы создают надежные адреса хранилищ, сокращают SLA до однозначных значений (в часах) и заранее согласовывают графики вознаграждений с известными командами специалистов по информационной безопасности.
Майнеры интегрируют реестры Safe Harbor в свои алгоритмы упорядочивания транзакций, автоматически перенаправляя восстановленные средства на указанные адреса без ручного вмешательства.
В пессимистичном сценарии, зависимость от майнеров усиливается. Концентрация частных потоков транзакций и ретрансляторов делает восстановление менее прозрачным и более олигополистическим. Протоколы, которые не внедрили Safe Harbor, вынуждены вести переговоры с майнерами уже после факта, не имея четкого рычага воздействия или SLA.
Система управления становится зависимой от посредников, которые владеют средствами и устанавливают условия в одностороннем порядке.
Режим Кто может вмешаться Куда поступают средства SLABounty Условия вознаграждения Ответственность Режим отказа (Failure mode) Срочное реагирование на MEV (без "безопасной гавани") Любой участник экосистемы MEV (поисковик, строитель, ретранслятор), который обнаруживает эксплойт и может выиграть в порядке транзакций. Часто средства оказываются под контролем строителей/поисковиков (или другого стороннего адреса). Отсутствует Договорные/неопределенные условия (могут превратиться в "оплатите мне" переговоры). Непрозрачные (без предварительного разрешения, без формальных обязательств). Риск вымогательства, отказ вернуть средства, длительная неопределенность, проблемы с применимым правом. Безопасная гавань (базовая модель SEAL) Предварительно авторизованные "белые" хакеры (явно уполномоченные протоколом) во время активных эксплойтов. Официальный адрес для восстановления средств, определенный протоколом (официальное место назначения для восстановления). 72 часа Предварительно определенные/обязательные условия (установленные заранее протоколом). Основанные на правилах (авторизация с ограниченным объемом + предопределенные условия). Нарушение условий, если средства не возвращены вовремя; более четкий путь эскалации по сравнению с произвольными переговорами. Безопасная гавань (программа Immunefi) Предварительно авторизованные специалисты, работающие в рамках механизма безопасной гавани Immunefi (на основе SEAL). Защищенный протоколом хранилище на платформе Immunefi (структурированный процесс хранения). 6 часов Предварительно определенная структура вознаграждения/бонуса (устанавливается проектом в рамках программы). Более формализованная (условия платформы + соблюдение сроков). Существенное нарушение, если средства не возвращены в течение 6 часов; более строгие SLA сокращают период неопределенности, но повышают давление при выполнении.
Что важно отслеживать
Ключевые показатели: скорость внедрения, операционные SLA и давление централизации.
Скорость внедрения означает отслеживание количества протоколов, добавляющих предложения по управлению безопасной гаванью и регистрирующихся в списке участников SEAL.
Операционные SLA означают отслеживание того, сокращается ли время реагирования на рынке: базовая модель SEAL в 72 часа по сравнению с программой Immunefi в 6 часов указывает на то, что более строгие SLA становятся конкурентным преимуществом.
Давление централизации означает мониторинг того, остается ли доля рынка сосредоточенной в руках немногих.
MEV-боты становятся слоем экстренного реагирования в криптовалюте, нравится это экосистеме или нет. Безопасная гавань — это попытка превратить это в предсказуемую и подотчетную систему.
Но это также ставка на то, что строители будут соблюдать предварительно определенные условия, что протоколы будут достаточно быстро внедрять эту систему, и что концентрация в цепочке создания блоков не подорвет справедливость или доступность операций по восстановлению средств.
Случай с Makina показывает, что происходит, когда эти предположения не выполняются: средства остаются под контролем строителей, и нет четкого пути их возврата пользователям.