
Crypto Phishing Losses Jump 200% as Attackers Shift Focus to High-Value Wallets
Убытки от фишинговых атак в криптовалюте выросли на 200%, поскольку злоумышленники сосредоточились на кошельках с высокой стоимостью.
Инвесторы в криптовалюту столкнулись с резким увеличением сложных "фишинговых" атак в январе, в результате чего убытки увеличились более чем на 200%.
По данным компании по безопасности блокчейна Scam Sniffer, фишинговые атаки привели к потере примерно 6,3 миллиона долларов из пользовательских кошельков в первый месяц года. Хотя количество пострадавших снизилось на 11%, общий объем украденных средств увеличился на 207% по сравнению с уровнем декабря.
Фишинговые атаки и "отравление" адресов наносят ущерб в январе.
Эта разница подчеркивает тактический сдвиг среди киберпреступников в сторону "охоты на китов". Эта стратегия включает в себя нацеливание на меньшее количество состоятельных людей, а не на широкий круг розничных клиентов.
Scam Sniffer сообщила, что всего два жертвы понесли почти 65% всех убытков от фишинговых атак в январе. В крупнейшем отдельном инциденте пользователь потерял 3,02 миллиона долларов, подписав вредоносную функцию "разрешения" или "увеличения разрешения".
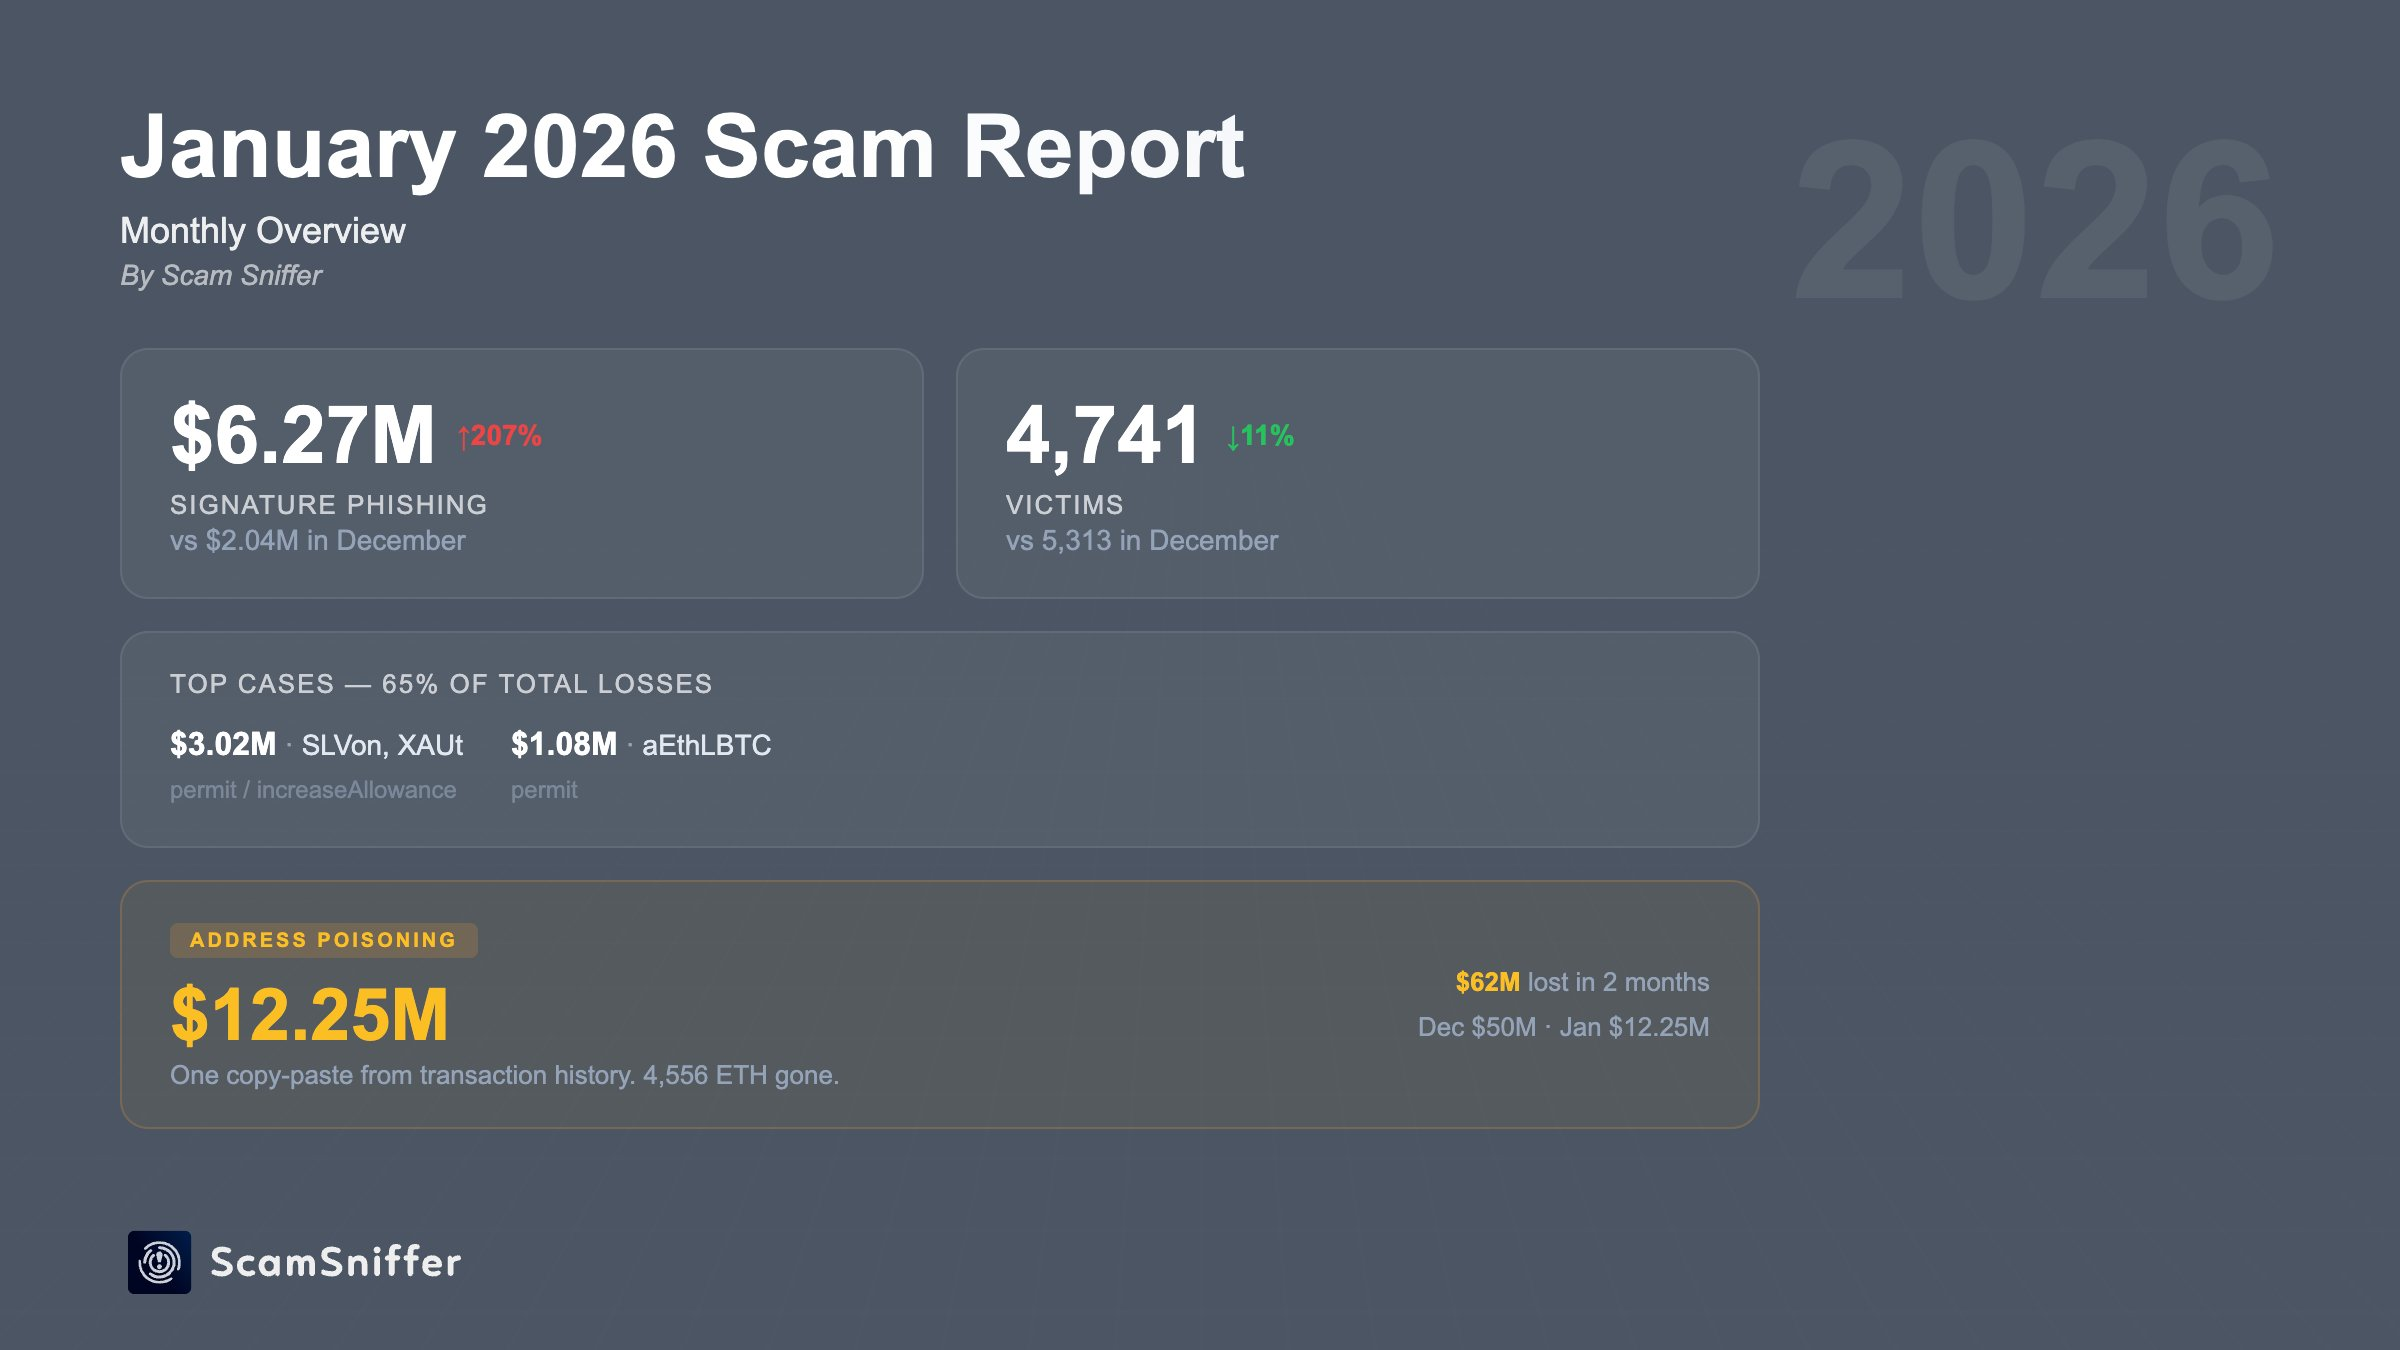
Убытки от фишинговых атак в криптовалюте в январе. Источник: Scam Sniffer
Эти механизмы предоставляют третьей стороне неограниченный доступ для перемещения токенов из кошелька. Это позволяет злоумышленникам выводить средства без необходимости получения от пользователя разрешения на конкретную транзакцию.
В то время как фишинговые схемы полагаются на запутывающие разрешения, отдельная и столь же разрушительная угроза, известная как "отравление" адресов, также поражает этот сектор.
В ярком примере этой техники, один инвестор потерял 12,25 миллиона долларов в январе, отправив средства на поддельный адрес.
"Отравление" адресов использует привычки пользователей, генерируя "ванильные" или "похожие" адреса. Эти поддельные строки имитируют первые и последние несколько символов легитимного кошелька, найденного в истории транзакций пользователя.
Злоумышленник надеется, что пользователь скопирует и вставит скомпрометированный адрес из своей истории, а не будет проверять всю строку.
Увеличение числа таких инцидентов побудило компанию Safe Labs, разработчика популярного мультиподписного кошелька, ранее известного как Gnosis Safe, опубликовать предупреждение о безопасности. Компания выявила скоординированную кампанию социальной инженерии, направленную на ее пользовательскую базу, с использованием примерно 5000 вредоносных адресов.
"Мы обнаружили скоординированные усилия злоумышленников по созданию тысяч поддельных адресов Safe, предназначенных для того, чтобы обмануть пользователей и заставить их отправлять средства не по назначению. Это социальная инженерия в сочетании с "отравлением" адресов", - заявила компания.
В результате компания предупредила пользователей всегда проверять полную буквенно-цифровую строку любого адреса получателя перед выполнением операций с высокими суммами.
Статья: Убытки от фишинговых атак в криптовалюте выросли на 200%, поскольку злоумышленники сосредоточились на кошельках с высокой стоимостью. Первоначально опубликовано на BeInCrypto.