
How North Korean Hackers Turn Deepfake Zoom Calls Into Crypto Heists
Как северокорейские хакеры используют поддельные видеоконференции Zoom для кражи криптовалюты
Группа, связанная с Северной Кореей, совершенствует свои методы социальной инженерии. Эта группа интегрирует инструменты на основе искусственного интеллекта в хакерские атаки, направленные на криптовалютные проекты, согласно новому отчету команды Google Mandiant.
Эта операция отражает дальнейшую эволюцию кибердеятельности, спонсируемой государством, нацеленной на сектор цифровых активов, который в 2025 году показал заметный рост.
Поддельная видеоконференция Zoom запускает вредоносное ПО на криптовалютной компании
В своем последнем отчете Mandiant подробно описала расследование проникновения, направленного на финтех-компанию в секторе криптовалют. Эта атака была приписана группе UNC1069. Это группа, мотивированная финансовой выгодой, действующая как минимум с 2018 года, имеющая связи с Северной Кореей.
"Mandiant наблюдала, как эта группа развивает свои тактики, методы и процедуры (TTP), инструменты и цели. По крайней мере, с 2023 года группа перешла от методов фишинга и таргетирования традиционных финансовых институтов (TradFi) к Web3-индустрии, такой как централизованные биржи (CEX), разработчики программного обеспечения в финансовых учреждениях, высокотехнологичные компании и отдельные лица в венчурных фондах", - говорится в отчете.
По словам следователей, проникновение началось с взлома аккаунта Telegram, принадлежащего руководителю компании в криптовалютной индустрии. Злоумышленники использовали скомпрометированный профиль для связи с жертвой. Они постепенно завоевывали доверие, прежде чем отправить приглашение Calendly на видеовстречу.
Ссылка на встречу перенаправляла жертву на поддельный домен Zoom, размещенный на инфраструктуре, контролируемой злоумышленниками. Во время звонка жертва сообщила, что видела то, что, казалось, было поддельным видео генерального директора другой криптовалютной компании.
"Хотя Mandiant не смогла восстановить судебные доказательства для независимой проверки использования моделей искусственного интеллекта в этом конкретном случае, сообщенный обман аналогичен ранее публично сообщенному инциденту с аналогичными характеристиками, где также предположительно использовались дипфейки", - добавлено в отчете.
Злоумышленники создали впечатление проблем со звуком во время встречи, чтобы оправдать следующий шаг. Они инструктировали жертву выполнить команды для устранения неполадок на своем устройстве.
Эти команды, разработанные как для macOS, так и для Windows, тайно инициировали цепочку заражения. Это привело к развертыванию нескольких компонентов вредоносного ПО.
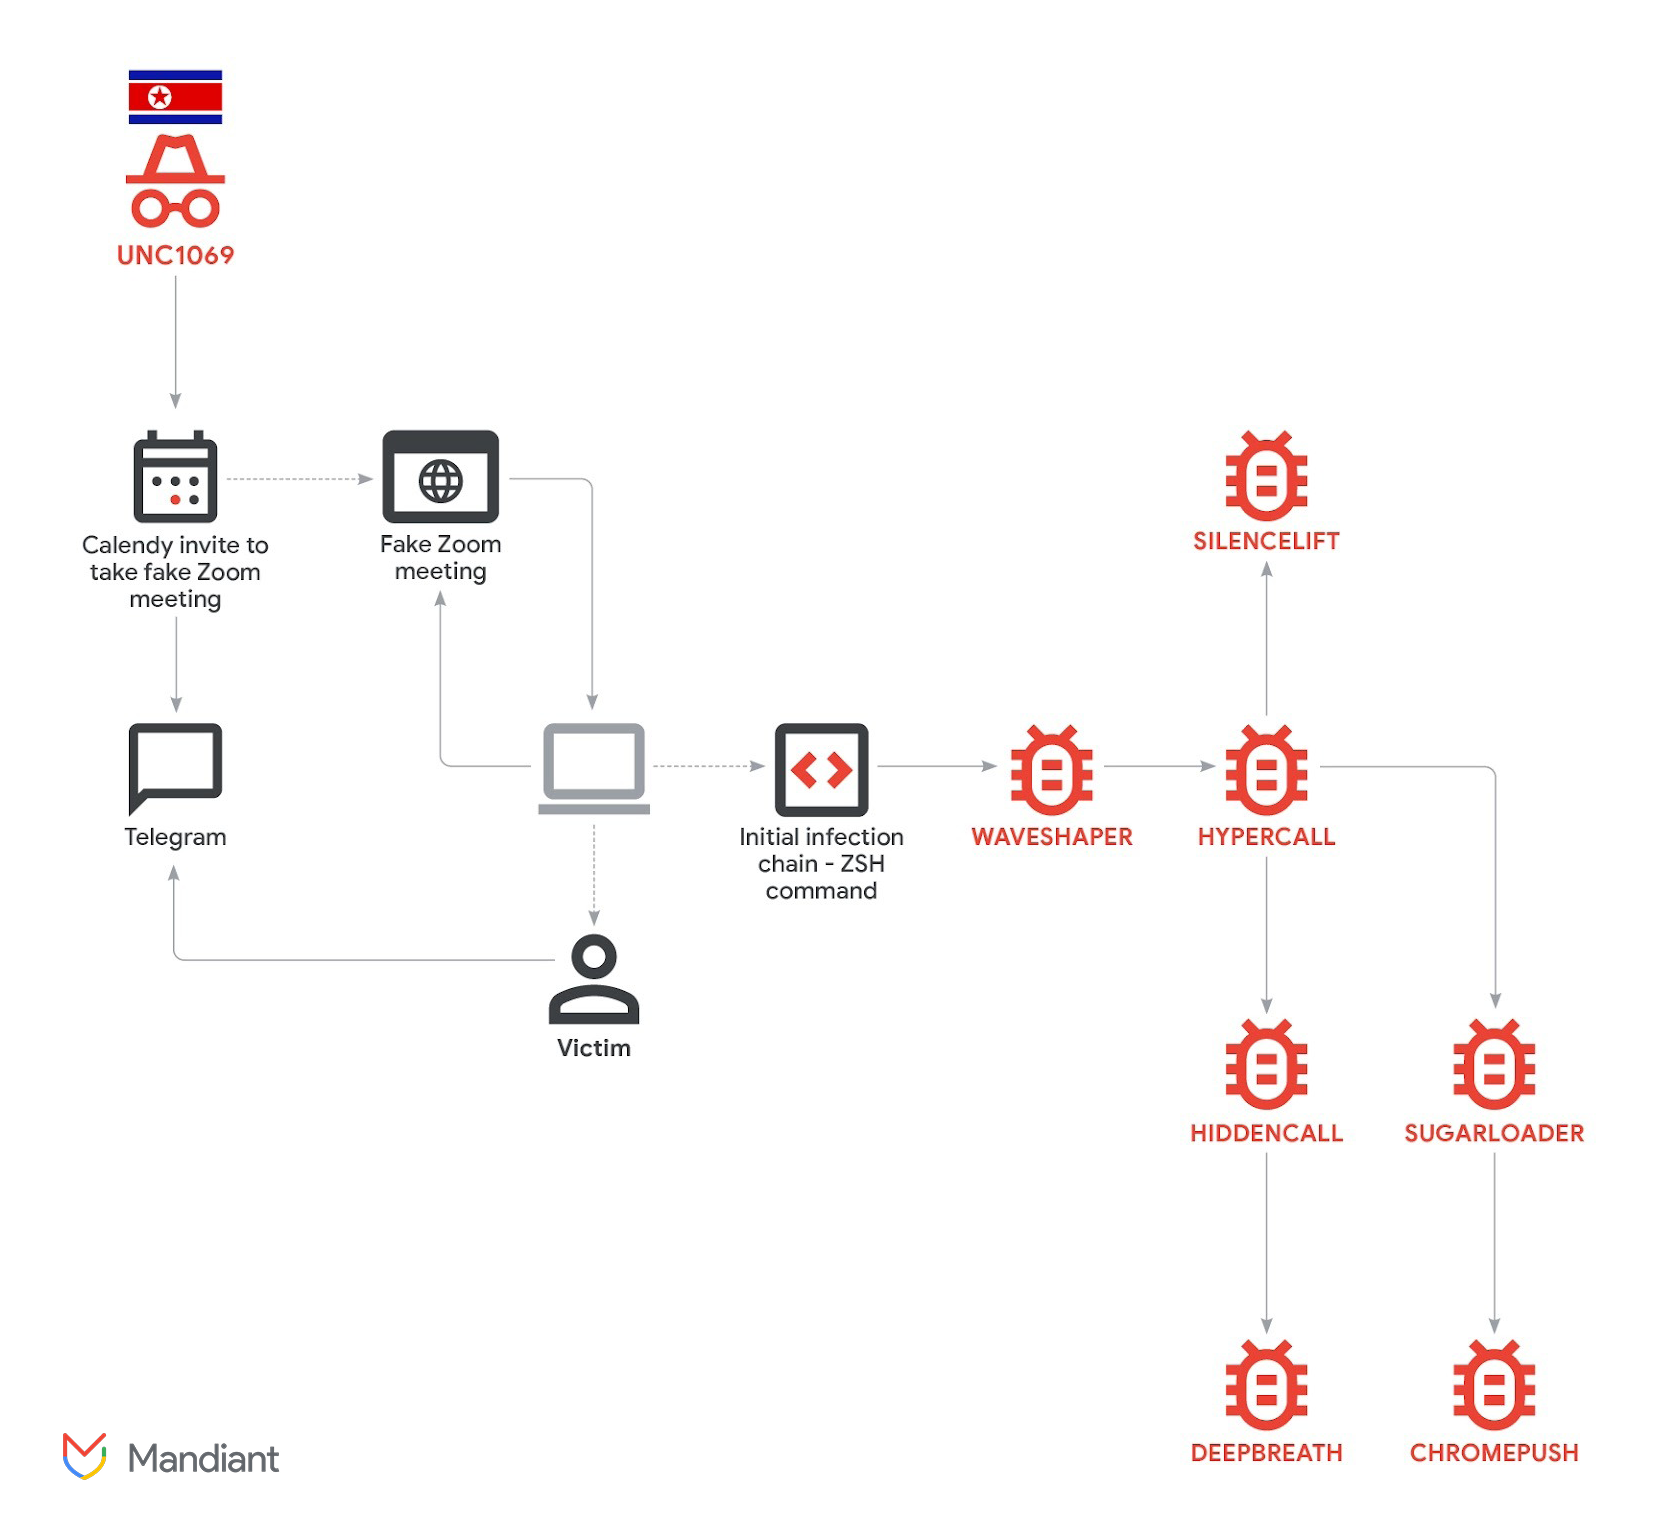
Схема атаки на криптовалюту: от социальной инженерии до многоступенчатого развертывания вредоносного ПО. Источник: Google
Mandiant выявила семь различных семейств вредоносного ПО, развернутых во время проникновения. Эти инструменты были разработаны для кражи учетных данных Keychain, извлечения файлов cookie и данных для входа в браузер, доступа к информации о сеансах Telegram и сбора других конфиденциальных файлов.
Следствие установило, что целью атаки было двойное: обеспечить возможность кражи криптовалюты и собрать данные, которые могли бы быть использованы для будущих атак социальной инженерии.
В ходе расследования было обнаружено необычно большое количество инструментов, установленных на одном компьютере. Это указывало на целенаправленную попытку собрать как можно больше данных скомпрометированного пользователя.
Этот инцидент является частью более широкой тенденции, а не единичным случаем. В декабре 2025 года BeInCrypto сообщила, что группы, связанные с Северной Кореей, вывели более 300 миллионов долларов, выдавая себя за доверенных представителей отрасли во время мошеннических встреч в Zoom и Microsoft Teams.
Масштабы деятельности в течение года были еще более впечатляющими. В общей сложности группы, связанные с Северной Кореей, были ответственны за кражу цифровых активов на сумму 2,02 миллиарда долларов в 2025 году, что на 51% больше, чем в предыдущем году.
Компания Chainalysis также обнаружила, что группы мошенников, связанные с поставщиками услуг искусственного интеллекта, демонстрируют значительно более высокую операционную эффективность, чем группы без таких связей. По мнению компании, эта тенденция указывает на будущее, в котором искусственный интеллект станет стандартным компонентом большинства мошеннических операций.
По мере того, как инструменты искусственного интеллекта становятся более доступными и совершенными, создание убедительных дипфейков становится проще, чем когда-либо. Ближайшее время покажет, сможет ли сектор криптовалют достаточно быстро адаптировать свои системы безопасности, чтобы противостоять этим передовым угрозам.
Статья: Как северокорейские хакеры используют дипфейковые видеозвонки для кражи криптовалюты. Первоначально опубликовано на BeInCrypto.