
Binance employee hunted down in botched France home invasion as crypto “wrench attack” spike spreads
Сотрудник Binance был преследуем во время неудачного ограбления дома во Франции, в то время как участились случаи "физического принуждения" в сфере криптовалют.
Неудачное ограбление дома в пригороде Парижа 12 февраля стало свидетельством изменения тактики в сфере физической угрозы или "физического принуждения" в криптовалютной индустрии.
По сообщениям французских СМИ, целью ограбления был генеральный директор Binance France. Binance подтвердила, что на сотрудника была совершена атака, и сообщила, что сотрудник и его семья в безопасности.
Два телефона были украдены, прежде чем подозреваемые были задержаны на вокзале Лион Перрак. Сообщается, что нападавшие сначала ворвались в неправильный дом, а затем перешли к своей целевой жертве. Эта деталь указывает на разведку и намеренность, а не на случайность.
Этот инцидент вызывает больше опасений, чем просто рост числа случаев "физического принуждения".
Это был известный руководитель в узнаваемой институциональной компании, крупнейшей криптовалютной бирже по объему торгов.
Нападавшие чувствовали себя комфортно, преследуя человека, напрямую связанного с корпоративной структурой, а не просто с балансом кошелька.
Этот комфорт сигнализирует о новой фазе: организованная преступность превратила принуждение в сфере криптовалют в структурированную и скоординированную деятельность.
Они профессионализируют выбор целей, и Франция является наиболее ярким примером этого сдвига.
Рекордный всплех "физического принуждения"
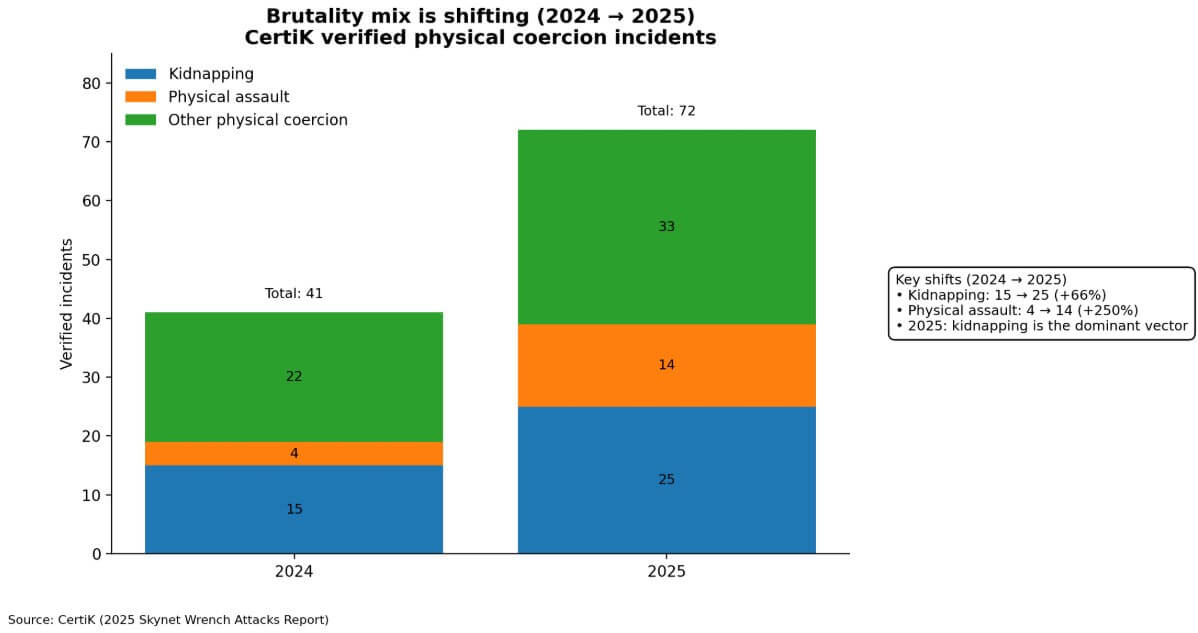
Отчет CertiK за 2025 год о случаях "физического принуждения" зафиксировал 72 подтвержденных инцидента физического принуждения во всем мире, что на 75% больше, чем в 2024 году, при подтвержденных потерях, превышающих 40,9 миллиона долларов.
Компания прямо указывает, что эта цифра занижает реальный масштаб, поскольку многие жертвы не сообщают о происшествиях, а некоторые инциденты никогда не становятся общедоступными. Европа была ответственна за 40,3% всех атак, и во Франции было зафиксировано наибольшее количество случаев - 19.
Меняется характер насилия. В 2025 году доминирующим фактором стало похищение, зафиксировано 25 инцидентов во всем мире. Физические нападения резко возросли на 250% по сравнению с предыдущим годом, с четырех случаев в 2024 году до 14 в 2025 году.
[Изображение: https://cnews24.ru/uploads/33d/33db93ec1f339b4e6be967e892a5ca4127f55807.jpg]
Тактики становятся более разнообразными: ограбления домов, похищения на улице и нападения на членов семьи. Преступники рассматривают физическое принуждение как повторяющуюся бизнес-модель с предсказуемой прибылью, и данные показывают, что они совершенствуют методы, которые работают.
В начале 2026 года тенденция, связанная с Францией, сохраняется. Отслеживание, проводимое Джеймсоном Лоппом, и освещение в французских и международных СМИ показывают непропорционально высокую концентрацию случаев именно во Франции.
Инцидент с Binance France соответствует этой тенденции, но также ее расширяет. Руководители редко становились основными целями до настоящего времени.
Почему преследование руководителей меняет ситуацию
Преследование генерального директора биржи вводит переменные, которых нет при охоте на обычных крупных инвесторов.
Считается, что руководители обладают тремя вещами, которые делают их ценными целями: личные активы, привилегированный доступ к системам и обширные связи.
Неважно, насколько точны эти предположения. Важно то, верят ли в это преступники.
CertiK четко описывает эволюцию: атаки перешли от спонтанных преступлений к организованным операциям, основанным на OSINT (Operational Source Intelligence). Найти домашний адрес генерального директора гораздо проще, чем определить местоположение холодного кошелька анонимного крупного инвестора. Корпоративные записи, профили в LinkedIn, списки спикеров на конференциях и записи о недвижимости создают поверхность для атак.
Воспринимаемая выгода больше и достигается быстрее. Руководитель может получить доступ к ресурсам компании или использовать их для удовлетворения требований выкупа, которые превышают то, что любой отдельный человек мог бы заплатить.
Поверхность атаки выходит за рамки руководителя. Репортажи Reuters о случаях во Франции показывают, что похитители нацелены на родственников, таких как дочери генеральных директоров и отцы основателей, поскольку экономическое давление оказывает большее влияние на уязвимые цели, чем на хорошо защищенные.
Член семьи дома легче поддается воздействию, чем осведомленный о безопасности руководитель, и рычаг воздействия эквивалентен.
Почему Франция стала "горячей точкой" для атак с использованием "инструментов"
Доминирование Франции в статистике атак с использованием "инструментов" не случайно. Пять структурных факторов создают уникальную уязвимость.
Во-первых, во Франции существует плотная и заметная группа основателей криптопроектов. Ledger имеет штаб-квартиру в Париже. Paymium является одной из старейших европейских бирж. Множество известных личностей и организаций публично связаны с французскими адресами, что создает богатую среду для преступников, которые проводят базовые исследования.
Повторные случаи показывают, что нападающие нацелены на идентифицируемые личности и их родственников, что указывает на то, что узнаваемость имени является фактором, определяющим выбор цели.
Во-вторых, утечки данных и доступность информации создают возможность для определения целей. The Wall Street Journal рассказала о том, как утечки данных и публичные записи раскрывают адреса, превращая абстрактного "пользователя криптовалюты" в конкретного "человека, находящегося по этому адресу".
В январе 2026 года хакеры взломали Waltio, французского поставщика программного обеспечения для налогообложения криптовалют, и, как сообщается, получили доступ к электронным письмам и налоговым отчетам примерно 50 000 пользователей.
Французские власти проводят расследование. Связывание личности, криптоактивности и местоположения – это то, что превращает наблюдение в оперативное воздействие.
Еще более серьезным является сообщение, которое все еще расследуется, о том, что сотрудник французского налогового ведомства продал конфиденциальные результаты поиска о криптоинвесторах.
Французские СМИ описывают этот случай как активное уголовное дело. Если это будет подтверждено, это указывает на то, что преступники имели прямой доступ к данным о личности и финансах, хранящимся в правительственных структурах.
В-третьих, организованная инфраструктура похищений, похоже, является воспроизводимой и скоординированной. В репортажах Le Monde описываются структурированные группировки, участвующие в нескольких похищениях, включая удаленную координацию и операции, связанные с Марокко.
Это не преступление, совершенное любителями, а работа, выполняемая командами, с логистикой, разделением труда и трансграничными компонентами. Как только эта инфраструктура создана, она масштабируется.
Четвертое: Соблюдение нормативных требований концентрирует конфиденциальные данные, идентифицирующие личность, в областях, уязвимых для утечек. Франция действует в рамках системы DASP/PSAN, установленной AMF, и активно информирует о сроке перехода к нормам MiCA, который наступает 1 июля.
Требования соответствия, такие как "правило обмена информацией", требуют сбора идентификационных данных и обмена информацией.
Reuters приводит слова представителей французской индустрии, критикующих эти требования, утверждая, что они увеличивают риск.
Более строгое соблюдение требований означает больше данных, идентифицирующих личность, в большем количестве баз данных, и каждая база данных представляет собой потенциальную поверхность для взлома.
Пятое: Эффект "подражания" и обратная связь в СМИ усиливают успешные тактики. Как только юрисдикция воспринимается как "благоприятная" для преступников, сценарии действий злоумышленников распространяются.
Появляются более специализированные группы. Жертвы меняют свое поведение, нанимая телохранителей, сокращая публичное присутствие и разделяя свои активы.
Однако эти изменения не устраняют угрозу, а вместо этого увеличивают стоимость защиты, даже когда злоумышленники переключают свое внимание на следующую уязвимость.
| Структурный фактор | Как это увеличивает риск | Конкретный пример | Прогноз |
|---|---|---|---|
| Высокая концентрация основателей/руководителей | Облегчает сбор информации из открытых источников (OSINT) | Основатели Ledger (Париж) и семьи руководителей Paymium подверглись атакам во Франции | Руководители становятся целевой категорией, а не исключением. |
| Публичные записи и "доксинг" | Адреса становятся "действующими" | WSJ: утечки и публичные записи могут раскрыть домашние адреса | Уровень обнаружения целей возрастает по мере накопления наборов данных. |
| Утечка данных Waltio (январь 2026 г.) | Связь между идентификационными данными, налоговой информацией и активностью | Сообщается об утечке, затронувшей около 50 000 пользователей (адреса электронной почты и налоговые отчеты) | Утечка становится картой для таргетинга. |
| Организованные группы / повторяющиеся операции | Масштабируемая логистика похищений | Le Monde: структурированная модель банды, удаленная координация, связь с Марокко | Преступность становится стандартизированным процессом (повторяемым сценарием). |
| Концентрация данных, связанных с соблюдением требований (правило об обмене информацией / PSAN) | Больше баз данных, содержащих идентификационные данные | Reuters: представители французской индустрии предупреждают, что сбор идентификационных данных и обмен информацией в рамках "правила об обмене информацией" увеличивает риск. | Больше баз данных = больше поверхностей для взлома (и более высокий риск утечки). |
Что будет дальше
В ближайшей перспективе ожидается укрепление безопасности без решения фундаментальных проблем.
Все больше руководителей будут использовать личные меры безопасности, снижать свою публичность и перемещать активы в отдельные хранилища. Атаки будут продолжаться, поскольку ожидаемая выгода остается высокой, а поверхность для атак продолжает расти.
CertiK описывает эту угрозу как "структурную", что означает, что она заложена в системе стимулов, а не является временной волной преступности.
В Франции может произойти переломный момент, если утечка данных Waltio и обвинения в адрес налоговых инспекторов приведут к ужесточению правил доступа к журналам, минимизации идентификационных данных и ответственности за утечки данных.
Если регулирующие органы введут реальные штрафы за утечки данных и ограничат круг лиц, имеющих право запрашивать конфиденциальную информацию, Франция может снизить уровень обнаружения целей. Это потребует рассматривать обработку данных как проблему безопасности, а не просто как пункт соответствия требованиям.
Сценарий "крипто-иронии" заключается в том, что институциональное хранение активов переживает возрождение. Если состоятельные пользователи и руководители придут к выводу, что самохранение увеличивает физические риски, они могут перейти к профессиональным услугам хранения с страхованием и институционально-утвержденной безопасностью.
Это снижает рентабельность атак типа "wrench attack", но при этом приводит к децентрализации хранения и меняет модель угроз, возвращая ее к кибер-угрозам и институциональным уязвимостям.
Компания Chainalysis отметила растущую тенденцию к индивидуальным атакам и выявила связи между схемами краж и рыночными условиями, что указывает на то, что стимулы для принуждения связаны с ценовыми циклами.
Теперь на кону стоят институциональные интересы.
Инцидент с Binance France сигнализирует о том, что руководители криптобирж стали высокоценными целями. Преступники считают, что риск, связанный с ними, оправдан.
Это меняет систему безопасности для каждой криптокомпании, имеющей команду, взаимодействующую с общественностью, и присутствие во Франции. Это также меняет подход к найму: сколько квалифицированных специалистов согласятся на должности, которые сопряжены с риском похищения?
Регуляторы и правоохранительные органы Франции стоят перед выбором. Они могут рассматривать эти инциденты как отдельные преступления и полагаться на аресты после их совершения.
Или они могут признать, что конвейеры данных, требования соответствия и публичные реестры создают систематически эксплуатируемые уязвимости.
Волна атак типа "wrench attack" отражает то, что происходит, когда владельцы криптовалюты становятся видимыми, идентифицируемыми и локализуемыми в больших масштабах.
Преступники уже профессионализировались. Вопрос в том, смогут ли системы защиты соответствовать этому.