
MediaTek patches bug enabling crypto seed theft in just 45 seconds
MediaTek устранила ошибку, позволявшую кражу криптоключей всего за 45 секунд
Производитель чипов для мобильных телефонов MediaTek в январе устранила уязвимость, затрагивающую ее чипсеты, которая могла позволить злоумышленнику украсть криптоключи на затронутых устройствах, используя всего лишь USB-кабель и соответствующее программное обеспечение.
Ошибка была обнаружена командой безопасности Donjon, входящей в Ledger, которая сообщила об уязвимости компании MediaTek до выхода патча 5 января. Однако пользователям, не установившим последние обновления безопасности, рекомендуется это сделать, сообщает Ledger.
Устройство для тестирования было скомпрометировано за 45 секунд
По словам Ledger, уязвимость была связана с механизмом безопасной загрузки MediaTek, встроенным в ее чипы, который обеспечивает безопасный запуск телефона и загрузку только авторизованного программного обеспечения.
В заявлении, предоставленном Cointelegraph, Ledger объяснила, что уязвимость позволяла злоумышленнику, имеющему доступ к телефону Android, подключить его к компьютеру через USB и обойти меры безопасности, потенциально получив доступ к конфиденциальным данным на устройстве, включая криптоключи кошельков.
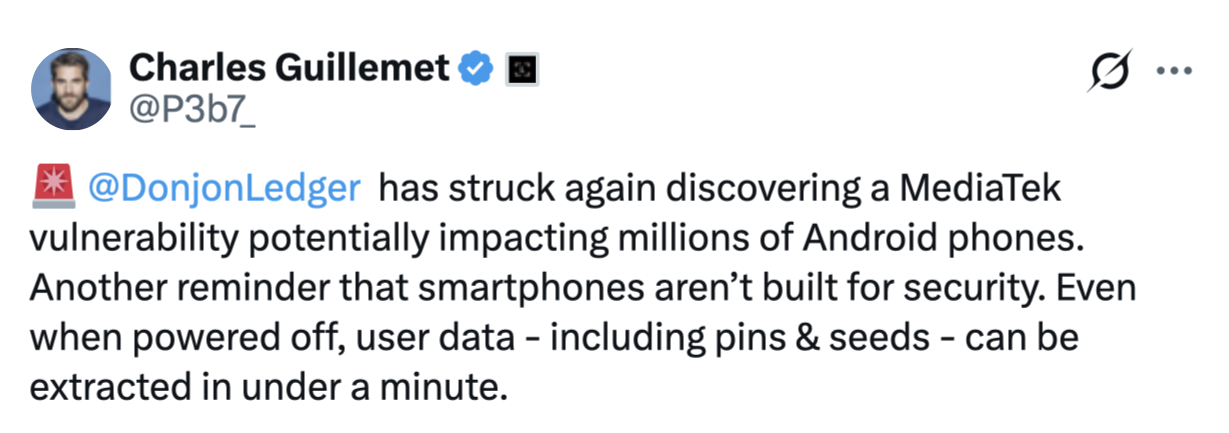
Источник: Charles Guillemet
Примерно 25% телефонов Android используют среду Trusted Execution Environment (TEE) компании Trustonic и процессоры MediaTek, что является целью этой уязвимости.
Команда Donjon продемонстрировала взлом, подключив телефон Nothing CMF Phone 1 к ноутбуку и скомпрометировав безопасность устройства примерно за 45 секунд.
«Не загрузив даже операционную систему Android, эксплойт автоматически восстановил PIN-код телефона, расшифровал его хранилище и извлек криптоключи из самых популярных программных кошельков: Trust Wallet, Base, Kraken Wallet, Rabby, Mobile Wallet от Tangem и Phantom», — сообщает Ledger.
Хотя Ledger призвала пользователей обновить свои устройства, представитель Ledger сообщил Cointelegraph, что «мы не ожидаем, что это станет постоянной проблемой».
Мобильные телефоны никогда не бывают безопасными, утверждает Ledger
По состоянию на начало 2025 года около 36 миллионов человек управляют цифровыми активами на своих телефонах, поэтому даже одна уязвимость может подвергнуть риску значительное количество кошельков.
В декабре 2025 года Ledger сообщила, что провела атаку на MediaTek Dimensity 7300 (MT6878) и обошла его меры безопасности, чтобы получить «полный и абсолютный контроль над смартфоном, без каких-либо оставшихся мер безопасности».
Главный технический директор Ledger, Charles Guillemet, заявил Cointelegraph в июне 2020 года, что мобильные телефоны, будь то Android или iPhone, «очень сложно обеспечить безопасным функционированием приложений».
В среду он повторил эту точку зрения, опубликовав сообщение в X: «Смартфоны не созданы для безопасности. Даже когда они выключены, пользовательские данные, включая PIN-коды и ключи, могут быть извлечены менее чем за минуту».
Связанные материалы: SlowMist представляет стек безопасности Web3 для автономных ИИ-агентов
«Это исследование подчеркивает фундаментальное архитектурное различие: универсальные чипы создаются для удобства, а защищенные элементы – для защиты ключей. Специализированный защищенный элемент изолирует секреты от остальной системы, защищая их даже при физической атаке», – сказал он.
Журнал: Все 21 миллион биткойнов находится под угрозой со стороны квантовых компьютеров