
The post-quantum transition can’t be postponed any longer
Переход к постквантовой криптографии нельзя откладывать дольше
Вчера Google Quantum AI опубликовала документ, в котором говорится, что квантовый компьютер с высокой тактовой частотой (с архитектурой, аналогичной их существующему чипу Willow) может получить закрытый ключ из открытого ключа примерно за девять минут. Bitcoin подтверждает блок каждые 10 минут.
Таким образом, в среднем, между моментом, когда система работает, и моментом, когда злоумышленник может перехватить текущие транзакции непосредственно из пула транзакций (mempool) до их подтверждения, остается всего одна минута. Эта минута, стоимость которой оценивается в триллионы долларов, означает, что под угрозой находится не только криптовалюта, созданная Сатоши, но и весь объем Bitcoin, существующий и будущий.
В течение многих лет позиция индустрии в отношении квантовых вычислений сводилась к фразе "мы займемся этим, когда это станет реальностью". Даже те, кто серьезно относился к этой угрозе, считали, что первая реальная угроза для Bitcoin отсрочена как минимум на десятилетие и будет проявляться в виде "удаленных" атак на неактивные активы. Этот документ, являющийся последней из серии ускоряющихся прорывов, делает такую позицию невозможной.
Это исследование представляет собой радикальный сдвиг, который резко ускоряет сроки. Последствия для экосистемы цифровых активов очень серьезны. Если мы не начнем срочные работы по модернизации немедленно, цифровые активы в том виде, в котором мы их знаем, могут оказаться нежизнеспособными.
Темпы изменений ускоряются
Исторически предполагалось, что для угрозы Bitcoin потребуется десятки миллионов физических кубитов, выполняющих триллионы операций с коррекцией ошибок. Однако, что критически важно, эти оценки были основаны не на криптографии эллиптических кривых, которую использует Bitcoin, а на более старом алгоритме, известном как RSA-2048.
Документ Google опровергает эти прежние оценки требуемых ресурсов, представляя архитектуру для взлома задачи дискретного логарифма эллиптической кривой (ECDLP) с длиной ключа 256 бит, которая используется именно в Bitcoin.
Этот документ снижает требования к физическому оборудованию до менее чем полумиллиона кубитов и уменьшает количество необходимых операций на несколько порядков. Это достигается с использованием всего 1200 логических кубитов с уровнем ошибок 0,1%, что, по-видимому, достижимо в ближайшем будущем. Сообщается, что Google перенесла собственные сроки разработки квантовых технологий на 2029 год.
Что более важно, архитектура, которую они использовали (сверхпроводящая), характеризуется высокой тактовой частотой. Это означает, что под угрозой находятся не только "потерянные" или неактивные монеты, но и каждая активная транзакция Bitcoin, которая может быть уязвима для квантового атакующего, перехватывающего ее непосредственно из пула транзакций.
Но документ Google - это не единичный случай. Это один из двух взаимосвязанных прорывов.
Ученые компании Oratomic объявили о прорывном достижении, используя оборудование на основе нейтральных атомов. Используя квантовые коды низкоплотной парности (qLDPC) с высокой скоростью, они продемонстрировали, что алгоритм Шора может быть выполнен в криптографически значимых масштабах, используя примерно от 10 000 до 22 000 перенастраиваемых атомных кубитов. То, что когда-то требовало миллионы кубитов, было сжато на порядки величины всего за несколько лет, и это произошло одновременно по двум различным технологическим направлениям.
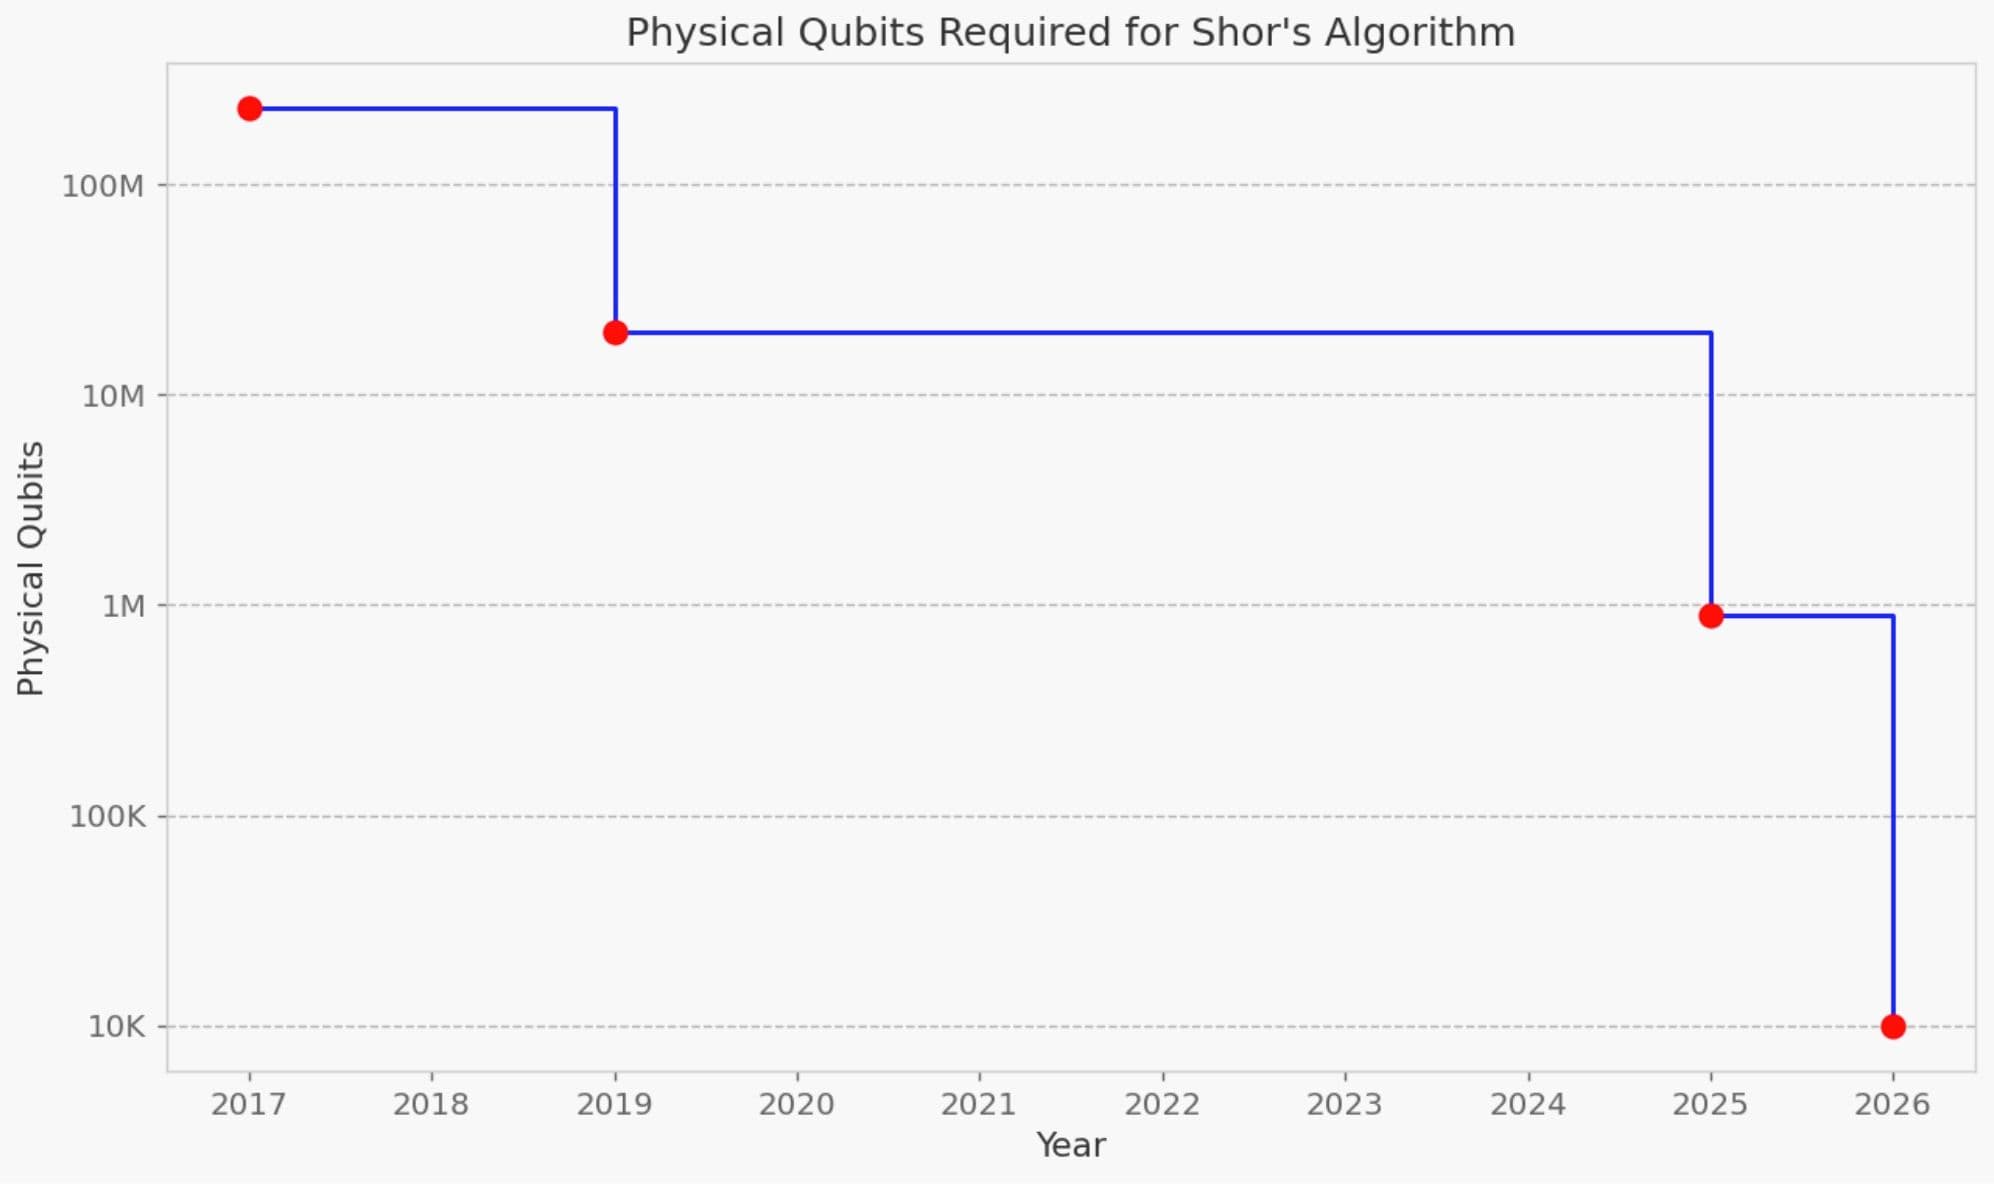
Множество технологических путей с одной целью
Как это возможно, что квантовые технологии долгое время не демонстрировали значительного прогресса, но теперь мы наблюдаем столь быстрое ускорение? Просто говоря, небольшие итеративные улучшения в физической точности, коррекции ошибок, архитектуре управления и разработке алгоритмов создают эффект обратной связи, который ускоряет прогресс.
Более быстрые машины позволяют проводить более качественные исследования в области коррекции ошибок, снижая требования к ресурсам для следующего поколения машин и ускоряя сроки реализации экспоненциальными темпами.
Возможно, самое опасное заблуждение заключается в том, что прогресс в квантовых технологиях зависит от одного "чудесного" прорыва в определенной области физики. Квантовая угроза – это не единый амбициозный проект, который может застопориться. Сверхпроводящие, фотонные, нейтральные атомные и ионные архитектуры представляют собой совершенно разные инженерные подходы, физические принципы и источники финансирования. Достаточно успеха только одной из них, чтобы квантовые вычисления стали криптографически значимыми.
Действительно, ни одна из этих систем пока не была полностью продемонстрирована в масштабе. Однако они все чаще демонстрируют свою эффективность, и за ними стоят серьезные компании и значительные инвестиции. Готовы ли мы рисковать триллионами долларов?
Время на переход истекает
Инстинктивное стремление отложить действия до тех пор, пока не будет публично подтверждена криптографически значимая квантовая машина, фундаментально неправильно понимает, как работают децентрализованные сети. Миграция децентрализованной сети, такой как Bitcoin, – это не просто переключение сервера предприятия. На кону стоят триллионы долларов активов, и всем сетям необходимо выполнить беспрецедентное обновление для внедрения новой криптографии на самом фундаментальном уровне.
К сожалению, решение одной проблемы порождает новые вызовы. Постквантовая криптография (PQC) требует значительно больших цифровых подписей, что увеличивает требования к пропускной способности, хранилищу и вычислительным ресурсам. Реализация этого требует хардфорка, и достижение необходимого консенсуса сообщества будет сложным и политически напряженным процессом.
Даже после достижения консенсуса логистика переноса активов представляется ошеломляющей. При текущей скорости транзакций Bitcoin миграция сети на постквантовые адреса займет несколько месяцев – при условии, что сеть не будет обрабатывать другие транзакции и каждый блок будет заполнен.
Если мы дождемся "Дня Q" (когда будет публично подтверждена квантовая вычислительная машина, представляющая угрозу для криптографии), чтобы начать этот процесс, будет слишком поздно. Цифровые подписи уже потеряют свою авторитетность, и любая попытка исправить проблему задним числом приведет к сильной финансовой нестабильности. В худшем сценарии могут возникнуть конкурирующие форки, разрушение институционального доверия и кризис подлинности для триллионов долларов активов.
Срочность, а не паника
Это не призыв к панике. Это призыв к реализму. Руководители и организации, которые в настоящее время владеют значительной частью циркулирующего объема биткоина, эмитенты стейблкоинов и крупные команды разработчиков протоколов должны осознать, что профиль рисков принципиально изменился. Квантовая угроза больше не является теоретическим упражнением для ученых; это инженерная реальность, развивающаяся с головокружительной скоростью.
Мы должны действовать сейчас. Миру нужны проактивные стратегии перехода, инструменты для регистрации прав собственности в постквантовую эпоху и отраслевая норма, обязывающая к обновлению до того, как произойдет первая незаметная кража. Квантовый противник приближается, и он не объявит о себе. Но мы можем подготовиться. Мы должны скоординировать это обновление сегодня, чтобы обеспечить выживание основы цифрового доверия в квантовую эпоху.