
Drift Protocol $280M exploit took 'months of deliberate preparation'
Эксплойт протокола Drift: подготовка заняла "месяцы"
Протокол Drift, децентрализованная криптовалютная биржа (DEX), заявила, что недавняя атака на платформу была спланирована и проведена в течение шести месяцев, представляя собой хорошо скоординированную операцию.
"Предварительное расследование показывает, что Drift подвергся целенаправленной операции, требующей организационной поддержки, значительных ресурсов и месяцев тщательной подготовки", - говорится в сообщении Drift в X (ранее Twitter) в субботу.
Децентрализованная биржа подверглась взлому в среду, и внешние оценки предполагают потери в размере около 280 миллионов долларов.
Все началось на "крупной криптовалютной конференции"
Согласно информации от Drift, план атаки можно проследить до октября 2025 года, когда злоумышленники, представлявшиеся компанией, занимающейся количественной торговлей, впервые обратились к разработчикам Drift на "крупной криптовалютной конференции", заявив о своей заинтересованности в интеграции с протоколом.
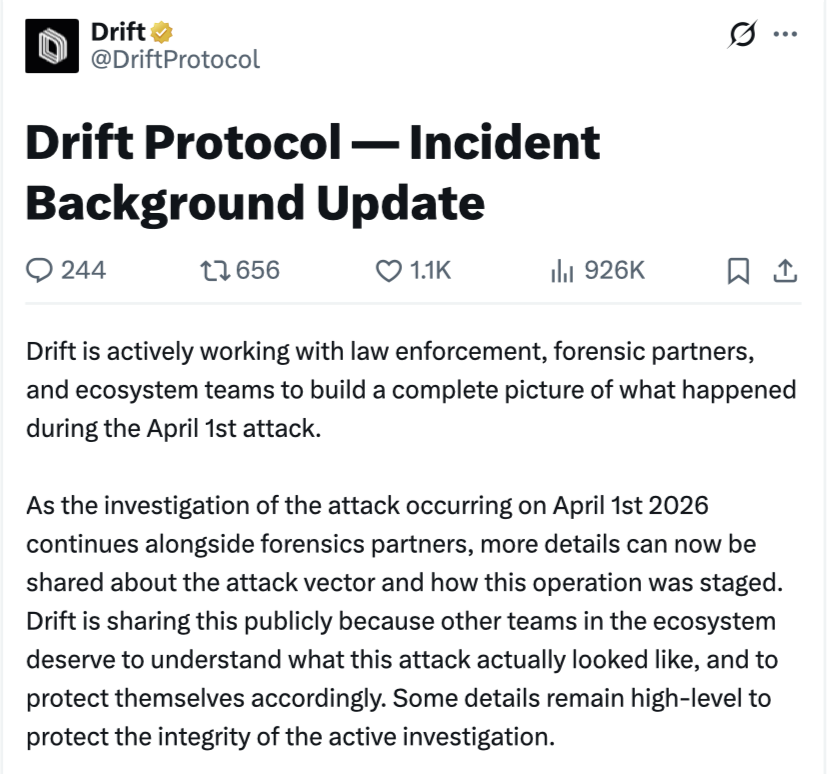 Источник: Drift Protocol
Эта группа продолжала общаться с разработчиками лично на нескольких отраслевых мероприятиях в течение следующих шести месяцев. "Теперь стало известно, что это был целенаправленный подход, когда представители этой группы продолжали намеренно искать и взаимодействовать с конкретными разработчиками Drift", - заявила Drift.
"Они были технически подкованы, имели подтвержденный профессиональный опыт и были знакомы с тем, как работает Drift", - отметила Drift.
После завоевания доверия и получения доступа к протоколу Drift в течение шести месяцев, они использовали вредоносные ссылки и инструменты, чтобы скомпрометировать устройства разработчиков, осуществить атаку, а затем стерли все следы сразу после этого.
Этот инцидент служит напоминанием для участников криптоиндустрии о необходимости сохранять осторожность и скептицизм, даже во время личных встреч, поскольку криптовалютные конференции могут быть привлекательными целями для сложных злоумышленников.
Drift предполагает связь между взломом и хакерской атакой на Radiant Capital
Drift с "умеренно высокой уверенностью" заявляет, что взлом был осуществлен теми же лицами, которые стояли за хакерской атакой на Radiant Capital в октябре 2024 года.
В декабре 2024 года компания Radiant Capital сообщила, что взлом был осуществлен с помощью вредоносного программного обеспечения, доставленного через Telegram хакером, связанным с Северной Кореей, который выдавал себя за бывшего сотрудника.
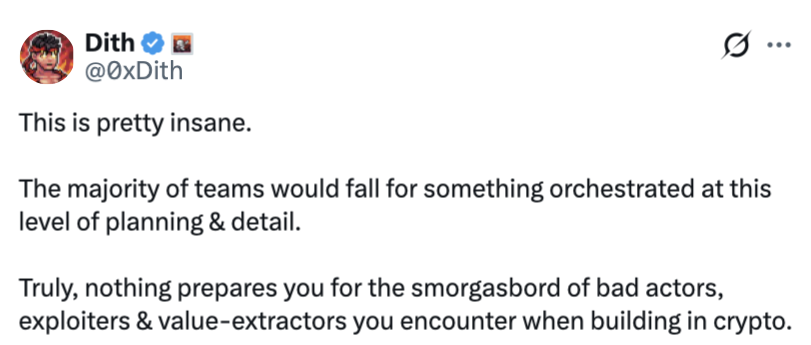 Источник: Dith
"Этот ZIP-файл, когда был распространен для получения обратной связи среди других разработчиков, в конечном итоге доставил вредоносное программное обеспечение, которое облегчило последующее проникновение", - заявила Radiant Capital.
Drift отметила, что "важно отметить", что лица, которые появлялись лично, "не были гражданами Северной Кореи".
Связанные темы: Naoris запускает блокчейн, устойчивый к квантовым вычислениям, в связи с растущей обеспокоенностью по поводу квантовой безопасности
"Агенты, связанные с Северной Кореей, работающие на этом уровне, известны тем, что используют третьих лиц для установления личных контактов", - заявила Drift.
Компания Drift заявила, что сотрудничает с правоохранительными органами и другими участниками криптоиндустрии для "создания полной картины произошедшего во время атаки 1 апреля".
Журнал: "Bitcoin упал на 85%, спекуляции вокруг закона CLARITY усиливаются: Обзор для держателей, 29 марта - 4 апреля"