
Anthropic limits access to AI model, fearing future of cyberattacks
Компания Anthropic ограничивает доступ к модели ИИ, опасаясь будущих кибератак
Компания Anthropic объявила о том, что предоставляет доступ к своей модели ИИ, Claude Mythos Preview, только избранным компаниям, поскольку новая модель выявила тысячи критических уязвимостей в операционных системах, веб-браузерах и другом программном обеспечении.
Новая универсальная модель, по словам компании Anthropic, также обнаружила высокозащищенные уязвимости во всех основных операционных системах и веб-браузерах.
"Учитывая темпы прогресса в области ИИ, не пройдет много времени, прежде чем такие возможности станут широко распространенными, потенциально попав в руки тех, кто не привержен безопасному их использованию."
ИИ уже используется хакерами для проведения кибератак. По данным AllAboutAI, за год наблюдается увеличение на 72% числа кибератак, осуществляемых с использованием ИИ, и 87% глобальных организаций столкнулись с кибератаками, использующими ИИ, в 2025 году.
Компания Anthropic выразила обеспокоенность тем, что произойдет, если аналогичные возможности ИИ будут использоваться злоумышленниками.
Для борьбы с этим компания Anthropic во вторник объявила о проекте Glasswing, новой инициативе, объединяющей более 40 компаний, включая Amazon Web Services, Apple, Cisco, Google, JPMorgan, Linux Foundation, Microsoft и Nvidia.
Проект Glasswing будет использовать возможности Claude Mythos Preview для выявления уязвимостей, обмена данными с партнерами и предотвращения угроз путем устранения критических уязвимостей до того, как злоумышленники смогут их использовать.
Обнаруживаются уязвимости, которым десятилетия
Уязвимость нулевого дня - это программная ошибка, которой можно воспользоваться до того, как кто-либо, имеющий возможность ее исправить, узнает о ее существовании. Обнаружение и исправление таких уязвимостей исторически требовали редкой и дорогостоящей экспертизы, но ИИ может изменить масштаб и скорость обнаружения.
Компания Anthropic заявила, что обнаруженные ею уязвимости "часто являются тонкими или трудно обнаруживаемыми".
Многие из них имеют возраст 10 или 20 лет, причем самая старая обнаруженная уязвимость - это ошибка, исправленная 27 лет назад, в операционной системе OpenBSD, которая известна прежде всего своей безопасностью.
Также была обнаружена 16-летняя уязвимость в библиотеке обработки мультимедиа FFmpeg, 17-летняя уязвимость удаленного выполнения кода в операционной системе с открытым исходным кодом FreeBSD и многочисленные уязвимости в ядре Linux.
Mythos Preview также выявила несколько уязвимостей в самых популярных в мире криптографических библиотеках, алгоритмах и протоколах, включая TLS, AES-GCM и SSH.
Компания добавила, что веб-приложения "содержат множество уязвимостей", начиная от межсайтового скриптинга и SQL-инъекций и заканчивая уязвимостями, специфичными для конкретных доменов, такими как межсайтовая подделка запросов, которая часто используется в фишинговых атаках.
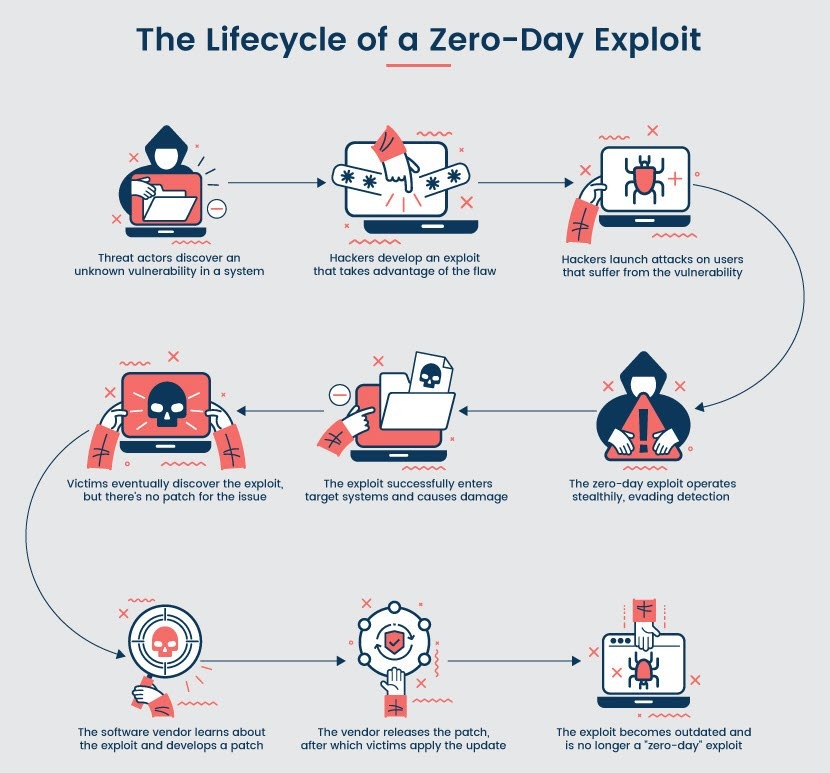 Жизненный цикл эксплуатации уязвимости нулевого дня. Источник: PhoenixNAP
Компания Anthropic заявила, что 99% обнаруженных ею уязвимостей еще не устранены, "поэтому было бы безответственно раскрывать подробности о них".
Программное обеспечение станет более безопасным, но не сразу.
Компания Anthropic заявила, что это, вероятно, только начало тенденции, и что "защита мировой киберинфраструктуры может занять годы", но искусственный интеллект поможет укрепить программное обеспечение и системы.
"В долгосрочной перспективе мы ожидаем, что возможности защиты будут преобладать: мир станет более безопасным, а программное обеспечение будет лучше защищено - во многом благодаря коду, написанному этими моделями. Но переходный период будет сложным."