
Hackers sneak crypto wallet-stealing code into a popular AI tool that runs every time
Хакеры внедрили код для кражи криптовалютных кошельков в популярный инструмент искусственного интеллекта, который запускается каждый раз.
Вредоносная версия LiteLLM превратила обычную установку Python в программу, отслеживающую криптовалютные кошельки, материалы для валидаторов Solana и учетные данные облачных сервисов при каждом запуске Python.
24 марта, между 10:39 UTC и 16:00 UTC, злоумышленник, получивший доступ к учетной записи одного из разработчиков, опубликовал две вредоносные версии LiteLLM на PyPI: 1.82.7 и 1.82.8.
LiteLLM позиционирует себя как унифицированный интерфейс для более чем 100 провайдеров больших языковых моделей, что по своей сути помещает его в среды разработчиков, богатые учетными данными. PyPI Stats показывает 96 083 740 загрузок только за последний месяц.
Обе версии представляли разный уровень риска. Версия 1.82.7 требовала прямой импорта litellm.proxy для активации вредоносного кода, в то время как версия 1.82.8 разместила файл .pth (litellm_init.pth) в установке Python.
В документации Python подтверждается, что исполняемые строки в файлах .pth выполняются при каждом запуске Python, поэтому версия 1.82.8 выполнялась без какого-либо импорта. Любая машина, на которой была установлена эта версия, запускала скомпрометированный код сразу после запуска Python.
FutureSearch оценивает 46 996 загрузок за 46 минут, при этом 32 464 из них приходятся на версию 1.82.8.
Кроме того, было зафиксировано 2337 пакетов PyPI, зависящих от LiteLLM, из которых 88% на момент атаки допускали использование скомпрометированной версии.
На странице инцидента LiteLLM было предупреждение, что все, чья цепочка зависимостей включала LiteLLM через незафиксированную транзитивную зависимость в течение указанного периода, должны считать свою среду потенциально скомпрометированной.
Команда DSPy подтвердила наличие зависимости от LiteLLM в виде "superior or equal to 1.64.0" и предупредила, что свежие установки в течение указанного периода могли привести к использованию вредоносных версий.
Создано для охоты на криптовалюту
Анализ вредоносного кода SafeDep позволяет четко определить его направленность на криптовалюту.
Вредоносное ПО искало файлы конфигурации Bitcoin, файлы wallet\*.dat, каталоги keystore для Ethereum и файлы конфигурации Solana, расположенные в ~/.config/solana.
SafeDep сообщает, что вредоносное ПО уделяло особое внимание Solana, проводя целенаправленный поиск пар ключей валидаторов, ключей учетных записей голосования и каталогов развертывания Anchor.
Документация разработчика Solana устанавливает путь по умолчанию для пары ключей CLI как ~/.config/solana/id.json. Документация Anza для валидаторов описывает три файла авторизации, которые являются ключевыми для работы валидатора, и указывает, что кража файла авторизованного вывода средств дает злоумышленнику полный контроль над операциями и вознаграждениями валидатора.
Anza также предупреждает, что ключ для вывода средств никогда не должен находиться на машине валидатора.
SafeDep сообщает, что вредоносное ПО собирало SSH-ключи, переменные окружения, облачные учетные данные и секреты Kubernetes во всех пространствах имен. При обнаружении действительных учетных данных AWS оно запрашивало AWS Secrets Manager и SSM Parameter Store для получения дополнительной информации.
Кроме того, оно создавало привилегированные pod-ы node-setup-* в kube-system и устанавливало постоянное хранилище с помощью sysmon.py и systemd unit.
Для команд, занимающихся криптовалютами, совокупный риск направлен в определенном направлении. Информат, который собирает файл кошелька вместе с парольной фразой, секретом развертывания, токеном CI или учетными данными кластера с одного хоста, может превратить инцидент, связанный с учетными данными, в слив кошелька, вредоносное развертывание контракта или компрометацию подписанта.
Вредоносное ПО собрало именно эту комбинацию данных.
Целевые объекты и примеры:
- Файлы кошельков Bitcoin:
wallet*.dat, файлы конфигурации кошелька. Важность: могут раскрыть данные кошелька. Потенциальное последствие: кража кошелька. - Keystore Ethereum:
~/.ethereum/keystore. Важность: могут раскрыть данные подписанта, если сопряжены с другими секретами. Потенциальное последствие: компрометация подписанта / злоупотребление развертыванием. - Пара ключей CLI Solana:
~/.config/solana/id.json. Важность: путь по умолчанию для пары ключей разработчика. Потенциальное последствие: компрометация полномочий кошелька или развертывания. - Файлы авторизации валидатора Solana: пара ключей валидатора, ключи учетных записей голосования, авторизованный вывод средств. Важность: имеют решающее значение для работы и вознаграждений валидатора. Потенциальное последствие: компрометация полномочий валидатора.
- Каталоги развертывания Anchor: файлы, связанные с развертыванием Anchor. Важность: могут раскрыть секреты рабочего процесса развертывания. Потенциальное последствие: вредоносное развертывание контракта.
- SSH-ключи:
~/.ssh/*. Важность: предоставляют доступ к репозиториям, серверам, шлюзам. Потенциальное последствие: горизонтальное перемещение. - Облачные учетные данные: AWS/GCP/Azure переменные окружения или конфигурации. Важность: расширяют доступ за пределы локального хоста. Потенциальное последствие: доступ к хранилищу секретов / захват инфраструктуры.
- Секреты Kubernetes: сбор секретов по всему кластеру. Важность: открывает доступ к плоскости управления и рабочим нагрузкам. Потенциальное последствие: компрометация пространства имен / горизонтальное распространение.
Эта атака является частью более широкой кампании, поскольку примечание LiteLLM об инциденте (https://docs.litellm.ai/blog/security-update-march-2026) связывает компрометацию с более ранним инцидентом Trivy, а Datadog (https://securitylabs.datadoghq.com/articles/litellm-compromised-pypi-teampcp-supply-chain-campaign/) и Snyk (https://snyk.io/articles/poisoned-security-scanner-backdooring-litellm/) описывают LiteLLM как более позднюю стадию многодневной цепочки TeamPCP, которая распространялась по нескольким экосистемам разработчиков, прежде чем достичь PyPI.
Логика таргетинга последовательно применяется во всей кампании: инфраструктурные инструменты, богатые секретами, обеспечивают более быстрый доступ к данным, связанным с кошельками.
Возможные последствия этого инцидента
Аргументы в пользу оптимистичного сценария основаны на скорости обнаружения и отсутствии, пока что, публично подтвержденных случаев кражи криптовалюты.
PyPI заблокировала обе версии примерно в 11:25 UTC 24 марта. Компания LiteLLM удалила вредоносные сборки, сменила учетные данные администратора и привлекла компанию Mandiant. В настоящее время PyPI показывает версию 1.82.6 как последнюю доступную.
Если защитники сменили учетные данные, проверили наличие файла litellm_init.pth и рассматривали скомпрометированные хосты как неработоспособные до того, как злоумышленники смогли использовать полученные данные для активной эксплуатации, то ущерб ограничится только утечкой учетных данных.
Этот инцидент также ускоряет внедрение практик, которые уже набирают популярность. Trusted Publishing от PyPI заменяет долгосрочные ручные API-токены на короткоживущие идентификаторы, основанные на OIDC. К ноябрю 2025 года этой системой воспользовались около 45 000 проектов.
CryptoSlate Daily Brief
Ежедневные новости, без лишнего шума.
Важные новости и контекст, представленные каждое утро в кратком обзоре.
Краткий обзор за 5 минут. Более 100 000 читателей.
Адрес электронной почты
Получить обзор
Бесплатно. Без спама. Отписка в любое время.
Ой, похоже, возникла проблема. Пожалуйста, попробуйте еще раз.
Вы подписаны. Добро пожаловать на борт.
Инцидент с LiteLLM включал в себя злоупотребление учетными данными для публикации, что делает аргумент в пользу перехода на новую систему еще более убедительным.
Для команд, работающих с криптовалютами, этот инцидент создает срочную необходимость в более строгом разделении ролей: валидаторы, работающие в автономном режиме, изолированные подписывающие инструменты для развертывания, короткоживущие облачные учетные данные и заблокированные графы зависимостей.
Быстрая фиксация проблемы командой DSPy и собственные рекомендации LiteLLM после инцидента указывают на то, что создание изолированных сборок должно стать стандартом.
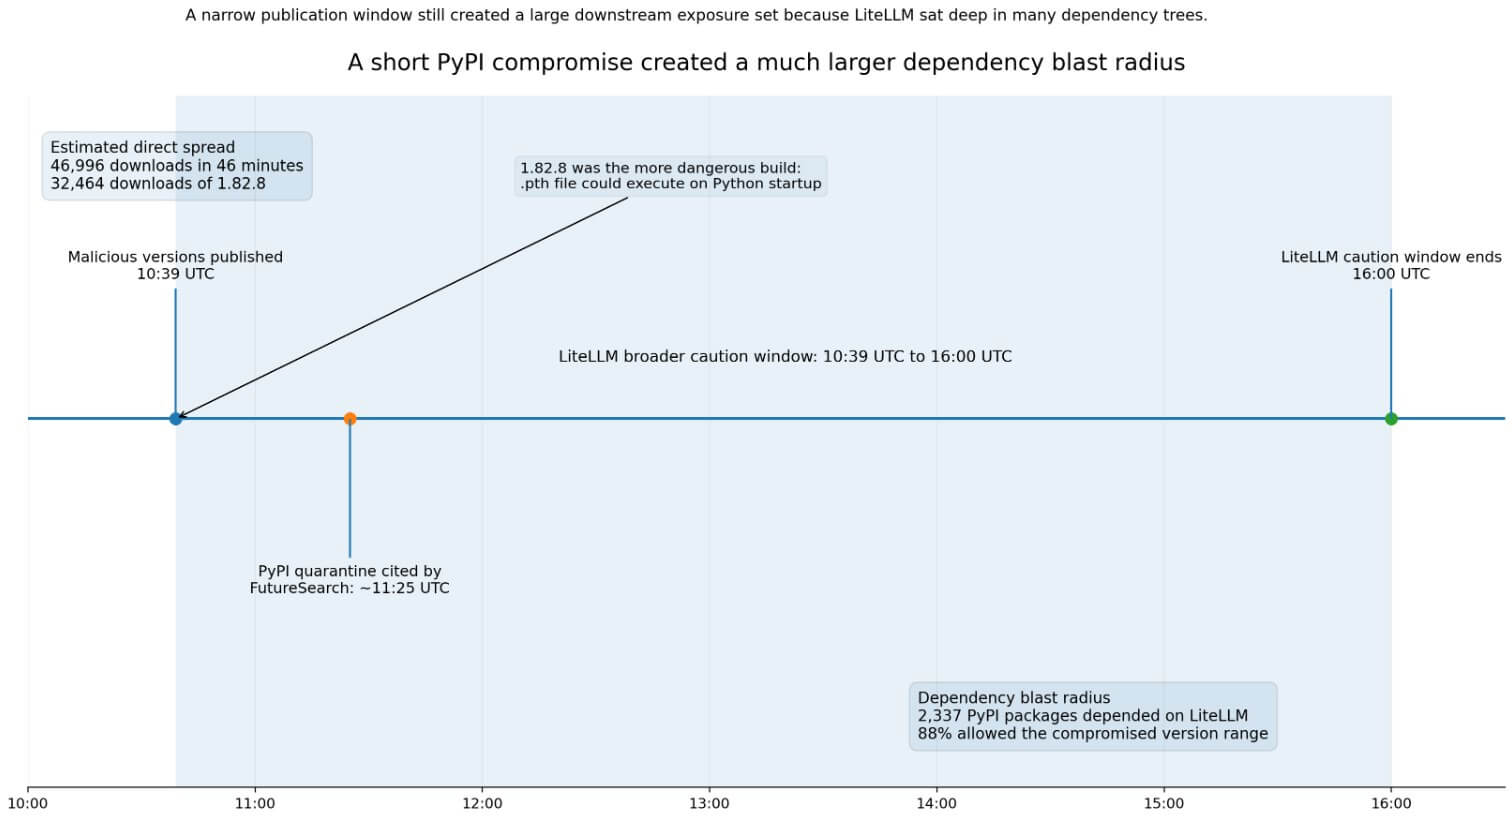 На временной шкале показан период компрометации LiteLLM с 10:39 UTC до 16:00 UTC 24 марта, отмечены 46 996 прямых загрузок за 46 минут и потенциальный радиус поражения в виде 2337 зависимых пакетов PyPI, 88% из которых разрешали использование скомпрометированной версии.
Пессимистичный сценарий основан на задержках. Компания SafeDep зафиксировала вредоносный код, который выводил данные, распространялся внутри кластеров Kubernetes и устанавливал постоянный доступ до обнаружения.
Оператор, который установил зараженную зависимость в среде сборки или кластера 24 марта, может не обнаружить полный масштаб этой проблемы в течение нескольких недель. Утекшие API-ключи, учетные данные для развертывания и файлы кошельков не истекают по мере обнаружения. Злоумышленники могут хранить их и использовать позже.
Компания Sonatype оценивает время доступности вредоносного кода как "не менее двух часов"; компания LiteLLM в своих рекомендациях указывает на установки до 16:00 UTC; а временная метка карантина от FutureSearch - 11:25 UTC.
Команды не могут полагаться исключительно на фильтрацию по времени, чтобы определить степень своей уязвимости, поскольку эти данные не дают четкого представления о том, все ли в порядке.
Наиболее опасный сценарий в этой категории связан с общими средами для операторов. Криптовалютная биржа, оператор валидатора, команда, управляющая мостом, или поставщик RPC, которые установили зараженную транзитивную зависимость в процессе сборки, могли подвергнуть риску всю систему управления.
Выгрузка секретов Kubernetes во всех пространствах имен и создание привилегированных контейнеров в пространстве имен kube-system – это инструменты для доступа к системе управления, предназначенные для горизонтального перемещения.
Если такое горизонтальное перемещение достигло среды, где на доступных машинах присутствуют "горячие" или "полугорячие" данные валидатора, последствия могут варьироваться от кражи отдельных учетных данных до компрометации полномочий валидатора.
Схема из пяти этапов показывает путь атаки от зараженной транзитивной установки LiteLLM через автоматический запуск Python, сбор секретов и расширение системы управления Kubernetes до потенциальных последствий для криптовалюты.
Карантин PyPI и действия по реагированию на инцидент LiteLLM закрыли окно активной распространения.
Команды, которые установили или обновили LiteLLM 24 марта, или которые выполняли сборки с нефиксированными транзитивными зависимостями, разрешающими версии 1.82.7 или 1.82.8, должны считать свои среды полностью скомпрометированными.
Некоторые действия включают в себя: ротацию всех секретов, доступных с скомпрометированных машин, аудит на наличие файлов litellm_init.pth, отзыв и перевыпуск учетных данных облачных сервисов, а также проверку того, что материалы для управления валидатором не были доступны с этих хостов.
Инцидент с LiteLLM демонстрирует путь, который использовал злоумышленник, знавший, какие внешние файлы следует искать, имевший механизм распространения с десятками миллионов ежемесячных загрузок и создавший устойчивость до того, как сборки были удалены из распространения.
Внешние компоненты, отвечающие за перемещение и защиту криптовалютных данных, находились непосредственно в пути поиска исполняемых файлов.
Упомянуто в этой статье
Опубликовано в
Рекомендованные новости Взломы Преступления Solana Web3
Контекст
Связанные материалы
Перейдите в другие разделы, чтобы узнать больше или получить более широкий контекст.
SolanaПоследние новостиВзломыГлавная категорияПресс-релизыНовостная лента
Отказ от ответственности
Мнения наших авторов являются исключительно их собственными и не отражают мнение CryptoSlate. Никакая информация, которую вы читаете на CryptoSlate, не должна рассматриваться как инвестиционный совет, и CryptoSlate не поддерживает ни один проект, который может быть упомянут или связан со статьей. Покупка и торговля криптовалютами должны рассматриваться как деятельность с высоким уровнем риска. Пожалуйста, проведите собственное исследование, прежде чем предпринимать какие-либо действия, связанные с содержанием этой статьи. Наконец, CryptoSlate не несет ответственности, если вы потеряете деньги, торгуя криптовалютами. Для получения дополнительной информации, пожалуйста, ознакомьтесь с нашими отказами от ответственности.