
Coinbase says it wasn’t breached, but hackers don’t need to steal crypto to hurt users
Краткий обзор
- Coinbase опровергла сообщения о взломе после того, как поставщик услуг раскрыл контактные данные клиентов, в то время как глава Binance, Чжао, указал на три других инцидента, связанных с безопасностью финансовых компаний.
- Эти инциденты подчеркивают, как украденная личная информация может использоваться для фишинга, подмены SIM-карт и целенаправленных атак, даже если средства клиентов остаются в безопасности.
- Южнокорейские регулирующие органы проводят расследования этих инцидентов, в то время как Coinbase пока не сообщила, сколько клиентов пострадало.
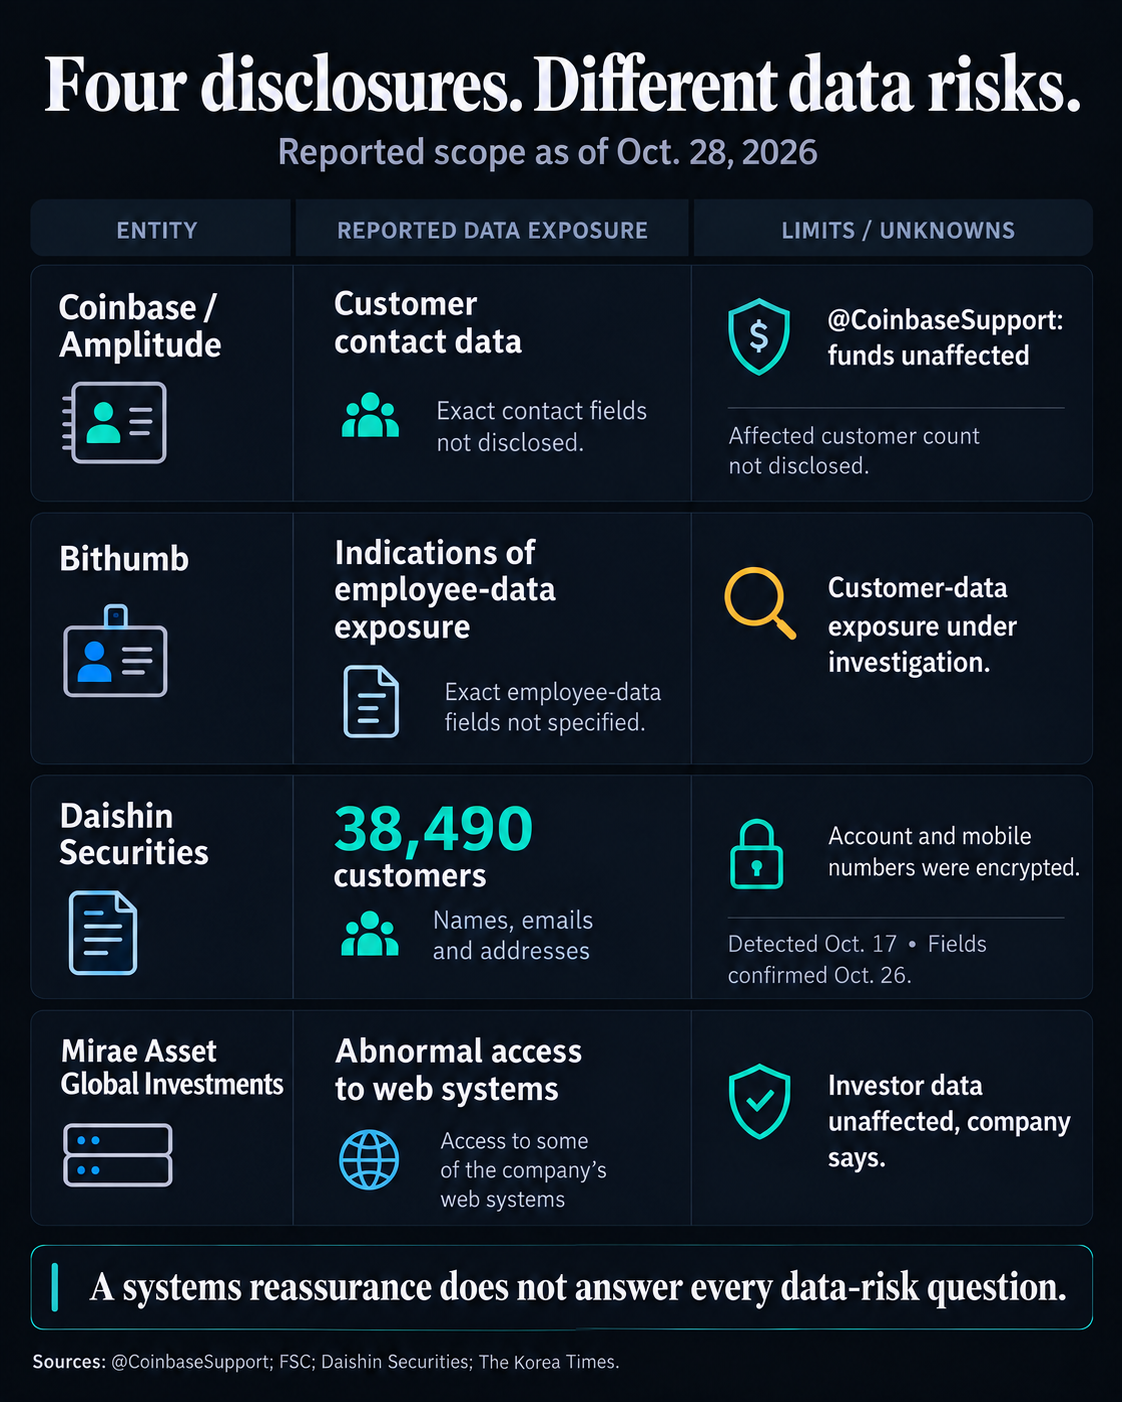
Coinbase в среду опровергла сообщения о взломе после инцидента, в результате которого у поставщика аналитических услуг оказались некоторые контактные данные клиентов.
В публикации в X от 28 октября биржа сообщила, что инцидент связан с Amplitude, сторонним поставщиком аналитических услуг, и затронул небольшую группу клиентов. Компания не обнаружила никаких признаков несанкционированного доступа к системам Coinbase и заявила, что средства клиентов остались в безопасности.
Эта информация появилась в то же время с отдельными кибератаками на южнокорейскую криптовалютную биржу Bithumb, инвестиционную компанию Daishin Securities и компанию Mirae Asset Global Investments, что побудило основателя Binance, Чанпэн Чжао, предупредить о растущих рисках, связанных с утечкой финансовой информации.
«Сегодня зафиксировано 4 утечки данных», — написал Чжао в X, назвав компании и объяснив, как преступники используют скомпрометированные данные клиентов для фишинга, подмены SIM-карт и социальной инженерии.
«Вы не можете предотвратить утечку, но вы можете защитить себя», — добавил он.
Coinbase сообщила, что уведомляет пострадавших клиентов и регулирующие органы, но не раскрыла, сколько человек затронуто и какие именно контактные данные были скомпрометированы.
Южная Корея расследует утечки данных в финансовых учреждениях
В среду южнокорейские власти начали расследования после того, как Bithumb, Daishin Securities и Mirae Asset сообщили о несанкционированном доступе к своим системам.
Daishin подтвердила, что личная и финансовая информация 38 490 клиентов была скомпрометирована в результате подозрительной активности, зафиксированной 17 октября.
Среди скомпрометированных данных были имена, адреса электронной почты и проживания, идентификаторы входа, названия банков, а также зашифрованные номера счетов и телефонов. Компания сообщила, что не обнаружила никаких признаков несанкционированного доступа к ее основным операционным системам или последующего использования этой информации.
Тем временем, Bithumb сообщила, что злоумышленники получили доступ к внутренней системе коммуникаций сотрудников, что привело к утечке информации, касающейся персонала, дочерних компаний и деловых партнеров.
Биржа расследует, были ли также скомпрометированы данные клиентов. Комиссия по финансовым услугам Южной Кореи Financial Services Commission заявила, что не подтвердила утечку адресов кошельков или информации, которая могла бы быть использована для мошеннических операций с криптовалютой.
Компания Mirae Asset Global Investments отдельно сообщила об обнаружении несанкционированного доступа к внутренним веб-системам, но подчеркнула, что информация об инвесторах и конфиденциальные финансовые данные не были затронуты.
Эти сообщения вызвали срочное совещание регулирующих органов и проведение проверок на месте, что стало частью серии кибератак, которые ранее затронули 16 финансовых учреждений Южной Кореи.
CZ предупреждает о целевых фишинговых атаках на фоне участившихся утечек данных в сфере криптовалют.
Эти инциденты произошли после нескольких случаев нарушения безопасности, связанных с поставщиками услуг в сфере криптовалют в этом году, включая израильского крипто-брокера Bits of Gold и производителя аппаратных кошельков Trezor.
В августе компания Bits of Gold сообщила о несанкционированном доступе к своей аналитической инфраструктуре, что могло привести к раскрытию имен клиентов, контактной информации, израильских идентификационных номеров, банковских реквизитов и публичных адресов кошельков.
Компания Trezor также сообщила о взломе, связанном с компанией-поставщиком логистических услуг ShipMonk, в результате которого были раскрыты имена клиентов, номера телефонов и адреса доставки.
Отдельный инцидент, произошедший в сентябре и связанный с поставщиком электронной почты компании Trezor, Brevo, привел к утечке 347 149 адресов электронной почты, используемых для маркетинговых рассылок, и распространению мошеннических сообщений, направленных на получение фраз восстановления кошельков.
Эти инциденты усилили опасения по поводу того, что злоумышленники используют информацию, полученную за пределами основных торговых и кастодиальных систем бирж.
Zhao предупредил, что утечка адресов в сочетании с данными о криптовалютных активах может подвергнуть инвесторов риску физического шантажа и ограблений, а также онлайн-атак на их аккаунты.
Он рекомендовал использовать отдельные псевдонимы электронной почты и номера телефонов для аккаунтов на биржах, заменять SMS-аутентификацию на passkeys или аппаратные ключи безопасности, а также устанавливать ограничения на вывод средств.
Он также призвал клиентов регулярно проверять сеансы входа в аккаунт и разрешения API, а также не доверять нежелательным сообщениям от якобы представителей службы поддержки биржи.
Контекст статьи.