
Polymarket suffers second multimillion-dollar security breach in just four months
Краткий обзор
- После сбоя, вызванного взломом стороннего поставщика в октябре, компания Polymarket возобновила торговлю и пообещала возмещение убытков, однако официальное уведомление не содержало информации об общих потерях.
- Исследователи обнаружили в коде, используемом в октябре, попытки получения доступа к активному торговому клиенту и его ключу подписи, без проверки "тихих" подписей или всех запланированных транзакций.
- Ранее, в июне, произошла атака с использованием скриптов, поэтому установление ограничений на использование стороннего кода и запросов на подпись является ключевым фактором при оценке риска повторения подобных инцидентов.
Компания Polymarket возобновила торговлю 29 октября после сбоя, вызванного взломом стороннего поставщика, который нарушил работу международной платформы для прогнозирования.
Сообщается, что атака с использованием скрипта на веб-сайте, произошедшая 25 июня, привела к убыткам в размере около 3 миллионов долларов. Этот инцидент поднимает вопросы о безопасности и о том, насколько широкие финансовые полномочия может получить сторонний код внутри браузера пользователя.
В официальном отчете об инциденте указано, что торговля была ограничена с 18:05 UTC и восстановлена к 19:05 UTC. Компания Polymarket заявила, что устранила проблему, передала информацию правоохранительным органам и возместит убытки пострадавшим пользователям.
Проблема выходит за рамки простой замены скомпрометированного поставщика, поскольку отдельные расследования показывают, что вредоносный код получал доступ к финансовым функциям внутри веб-сайта. В июне злоумышленники использовали одобренные разрешения, в то время как в октябре код искал торговые инструменты и запрашивал подписи.
Два скрипта, разные пути к активам пользователей
25 июня компания Polymarket сообщила о вредоносном скрипте, внедренном через скомпрометированного поставщика. В своем отчете Source Defense, компания заявила, что уязвимая зависимость была удалена, и пользователям будут возвращены полные суммы.
Компания Source Defense сообщила, что было похищено около 3 миллионов долларов, и что передача данных осуществлялась через маркетинговый тег, который загружал внешнюю библиотеку идентификации, которую злоумышленник заменил на вредоносный скрипт, предназначенный для платформы Polymarket.
Согласно исследованию, вредоносный код, использованный в июне, выбирал кошельки с балансом более 100 000 долларов и неоднократно запрашивал цифровое разрешение. После получения разрешения, это разрешение передавалось через собственный "релеер" Polymarket, инфраструктуру, которая отправляет подписанные действия.
В коде, обнаруженном в октябре, содержались запросы на поиск торговых инструментов в активной сессии. Анализ компании Hudson Rock описывает скрипт, полученный с URL-адреса, связанного с DebugBear, который искал активного торгового клиента и его ключ подписи, компонент, используемый для запроса криптографического разрешения.
Скрипт был запрограммирован на выполнение различных действий в зависимости от типа учетной записи: в одной ветке он запрашивал переводы токенов позиций, а в другой – продажи и переводы вырученных средств. Компания Hudson Rock также обнаружила метаданные производственной версии, указывающие на удаление скрипта мониторинга DebugBear.
Статический анализ, проведенный Hudson Rock, не подтвердил факты осуществления атак, использования поддельных подписей, кражи закрытых ключей и не предоставил полной информации о цепочке действий от жертвы до получателя. Метаданные об удалении также не позволяют точно определить, как долго пользователи подвергались риску.
Компания Bubblemaps, занимающаяся анализом блокчейна, оценила, что более 700 пользователей Polymarket стали жертвами взлома, произошедшего 29 октября, и что активы на сумму около 3,46 миллиона долларов были скомпрометированы.
Злоумышленники обналичили примерно 2,7 миллиона долларов в токены POL и перевели их, в то время как еще 750 000 долларов оставались на платформе Polymarket на момент проведения анализа.
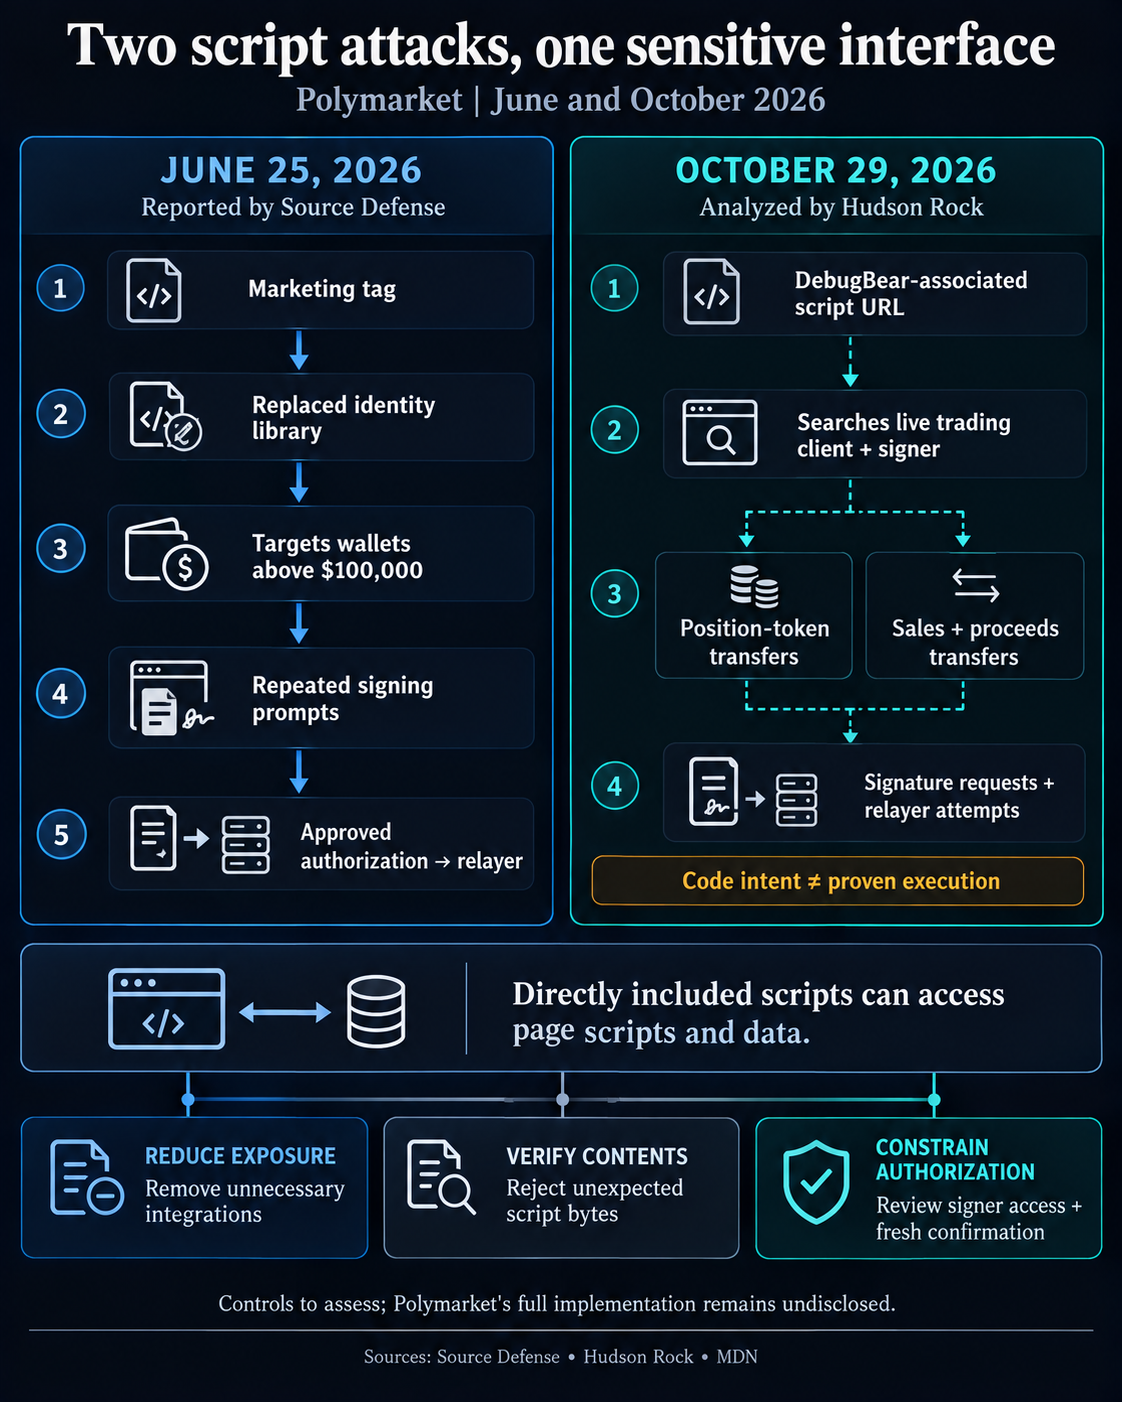 Две атаки на скрипты Polymarket использовали прямой доступ клиента для таргетирования кошельков, подписей и торговой активности.
Где сторонний код взаимодействует с полномочиями для совершения сделок на Polymarket
Документация MDN для браузеров объясняет, что сторонний скрипт, включенный непосредственно в страницу, может получать доступ к другим скриптам и данным этой страницы. Простое размещение файла в другом месте не отменяет этот доступ, в то время как контент из другого домена, встроенный в отдельный фрейм, имеет другую границу безопасности.
Скрипты, связанные с маркетингом в июне и мониторингом в октябре, представляли собой разные пути для доступа к чувствительному интерфейсу.
Сокращение использования стороннего кода, ограничение запросов на подпись и проверка загруженных файлов решают отдельные аспекты этой проблемы. Удаление ненужных интеграций со страниц торговли и подписи снижает объем кода, который может быть запущен в этой среде. Проверка прав доступа для подписания и определение действий, требующих подтверждения от пользователя, ограничивает возможности кода, который может быть запущен.
Subresource Integrity позволяет браузеру сравнивать загруженный скрипт с ожидаемым криптографическим отпечатком и отклонять измененный контент. Это также может защитить ресурс, даже если домен, на котором он размещен, считается доверенным.
Подробный отчет о причинах инцидента, затронутых аккаунтах и путях авторизации позволил бы более точно оценить оставшиеся риски. Не решенный вопрос заключается в том, может ли другая скомпрометированная интеграция превратить доступ к торговому интерфейсу в возможность для совершения финансовых операций.
Контекст статьи.