
Chainalysis breach exposed customer names, emails and company roles
Кратко
- Компания Chainalysis сообщает, что злоумышленник получил доступ к именам клиентов, адресам электронной почты, идентификаторам пользователей и информации о должностях в организациях.
- На данный момент Chainalysis не обнаружила никаких признаков несанкционированного доступа к данным расследований или секретам аутентификации, но расследование продолжается.
- Пользователям рекомендуется внимательно проверять неожиданные запросы на сброс пароля и запросы аутентификации, а также включить двухфакторную аутентификацию, пока проводится анализ данных, связанных с конкретными клиентами.
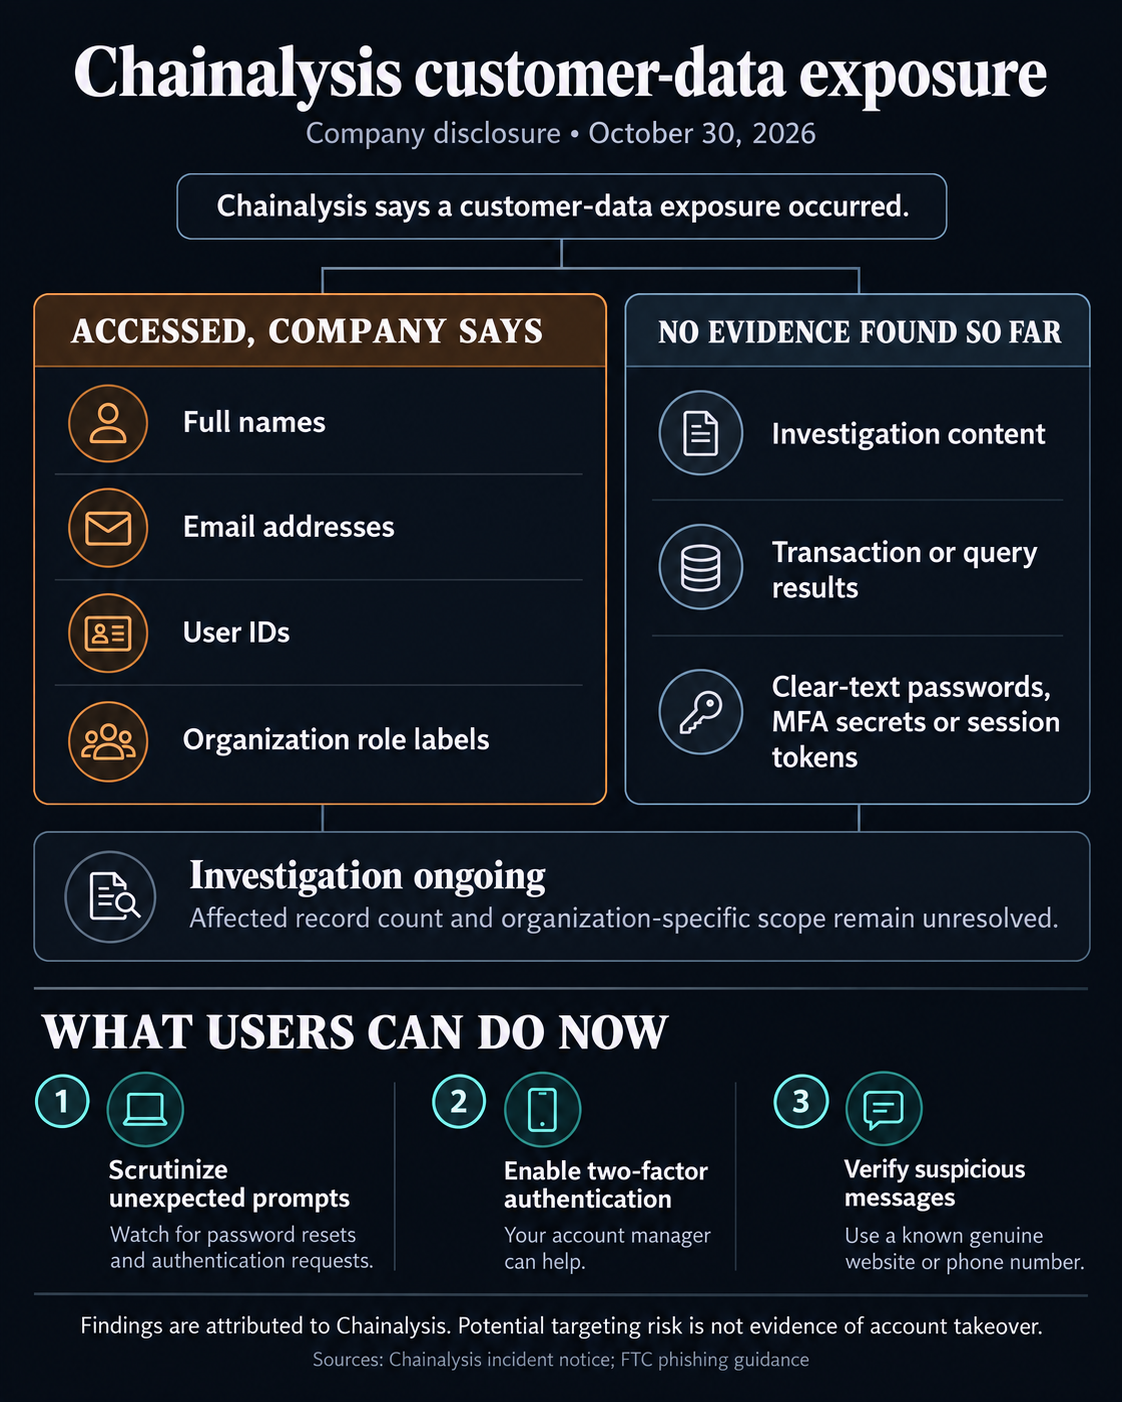
Компания Chainalysis сообщила, что в результате утечки данных стали известны имена клиентов, адреса электронной почты, идентификаторы пользователей и информация о должностях в организациях. Компания настоятельно рекомендует пользователям внимательно проверять неожиданные запросы на сброс пароля и запросы аутентификации.
В публикации от 30 октября, компания сообщила, что в течение этого месяца обнаружила несанкционированный доступ внешнего лица к ее системам и внутренним инструментам. В настоящее время компания выясняет, к каким данным был получен доступ для каждой затронутой организации, и обещает предоставить подробную информацию после завершения этой работы.
В публикации перечислены категории данных, но не указано, что все перечисленные поля были доступны для каждого пользователя. В ней также не указано общее количество затронутых записей, не идентифицирован злоумышленник и не указаны использованные уязвимости. Кроме того, компания заявила, что этот инцидент не связан с недавним кражей криптовалюты, в которой была задействована Binance.
На основании имеющихся данных, Chainalysis заявила, что не обнаружила никаких признаков несанкционированного доступа к данным расследований, включая графики, заметки или дела; результатам транзакций или запросов; открытым паролям; секретам многофакторной аутентификации или токенам сессий пользователей. Этот вывод является предварительным, пока продолжается расследование.
Chainalysis сообщила, что уведомила всех клиентов и привлекла сторонних экспертов по кибербезопасности. В рамках реагирования компания проводит расследование несанкционированной активности, устраняет уязвимости и укрепляет системы. Компания охарактеризовала методы злоумышленника как "агрессивные техники", но не предоставила технического описания того, как использовался искусственный интеллект.
Что пользователи могут сделать сейчас
Chainalysis настоятельно рекомендует организациям, которые еще не сделали этого, включить двухфакторную аутентификацию, и предлагает помощь через менеджеров аккаунтов. Компания также призывает пользователей быть особенно внимательными к неожиданным запросам на сброс пароля и запросам аутентификации.
Раскрытая информация о личности может иметь значение, даже если не было подтверждено, что пароли были скомпрометированы. MITRE ATT&CK описывает имена и адреса электронной почты как информацию, которую злоумышленники могут собирать для целевых атак, что может помочь в фишинговых атаках или попытках взлома аккаунтов.
В случае получения подозрительного сообщения Федеральная торговая комиссия рекомендует связаться с компанией по телефону или через веб-сайт, достоверность которых вам уже известна. Она также рекомендует использовать многофакторную аутентификацию, чтобы усложнить мошенникам доступ к учетной записи, даже если они получат имя пользователя и пароль.
В отдельном руководстве по предотвращению мошенничества Chainalysis предупреждает о поддельных веб-сайтах, скопированных логотипах и несанкционированных адресах электронной почты, и советует проверять информацию, поступающую через официальные каналы.
Компания заявила, что в дальнейших обновлениях о взломе Chainalysis будет представлена подробная информация о затронутых учетных записях клиентов.
Контекст статьи.