
Cursor urges credential resets after malicious Claude Code marketplace update
Кратко
- Компания Cursor обнаружила вредоносные версии расширения Claude Code (2.1.312 и 2.1.313) для macOS и Windows в своем магазине.
- Удаление расширения может не полностью устранить вредоносные компоненты, а успешный удаленный доступ зависел от конфигурации SSH и прав доступа на хосте.
- Компания Cursor рекомендует провести очистку хостов, сменить доступные учетные данные и сессии с доверенного устройства; факт кражи криптовалюты не подтвержден.
Компания Cursor, разработчик редактора кода, призывает разработчиков, установивших вредоносные пакеты расширения Claude Code из своего магазина, очистить затронутые компьютеры и сменить доступные учетные данные и сессии с доверенного устройства. Компания предупреждает, что простого удаления расширения может быть недостаточно для полного устранения вредоносных компонентов.
Затронутые пакеты: Anthropic.claude-code версии 2.1.312 и 2.1.313 для macOS и Windows. В своем уведомлении о безопасности компания Cursor указывает, что эти версии были доступны в магазине примерно с 2:27 до 1:35 по тихоокеанскому времени 29 октября 2026 года. Компания Cursor заявляет, что компания Anthropic не разрабатывала эти вредоносные версии и не обнаружила никаких доказательств того, что другие версии или официальная дистрибуция были затронуты.
30 октября компания Cursor уточнила информацию о затронутых версиях и признаках вредоносного ПО. 31 октября исследователь по безопасности Phorion обновил свой анализ вредоносного ПО, включив в него обе версии, изначально идентифицировав только 2.1.313.
Почему удаление может не устранить доступ
По данным Phorion, вредоносное ПО пытается добавить SSH-ключ, контролируемый злоумышленником, включить службу удаленного доступа SSH на компьютере и установить обратный туннель. При работающем SSH, внедренный ключ может позволить злоумышленнику получить доступ через этот туннель. Механизмы сохранения вредоносного ПО включают macOS LaunchAgent и, на Windows, попытку создания запланированной задачи с использованием папки автозагрузки.
По словам Phorion, внедренный код выполняется при загрузке модуля расширения Node, до его обычной активации. После этого дальнейшее взаимодействие с расширением не требуется.
Успешный удаленный доступ также зависел от конфигурации хоста. Phorion обнаружил, что ошибка в проверке прав доступа приводит к тому, что код для macOS не включает удаленный доступ, если он запущен от имени обычного пользователя. Если SSH уже был включен или включен позже, внедренный ключ все равно мог позволить получить доступ, пока туннель был активен.
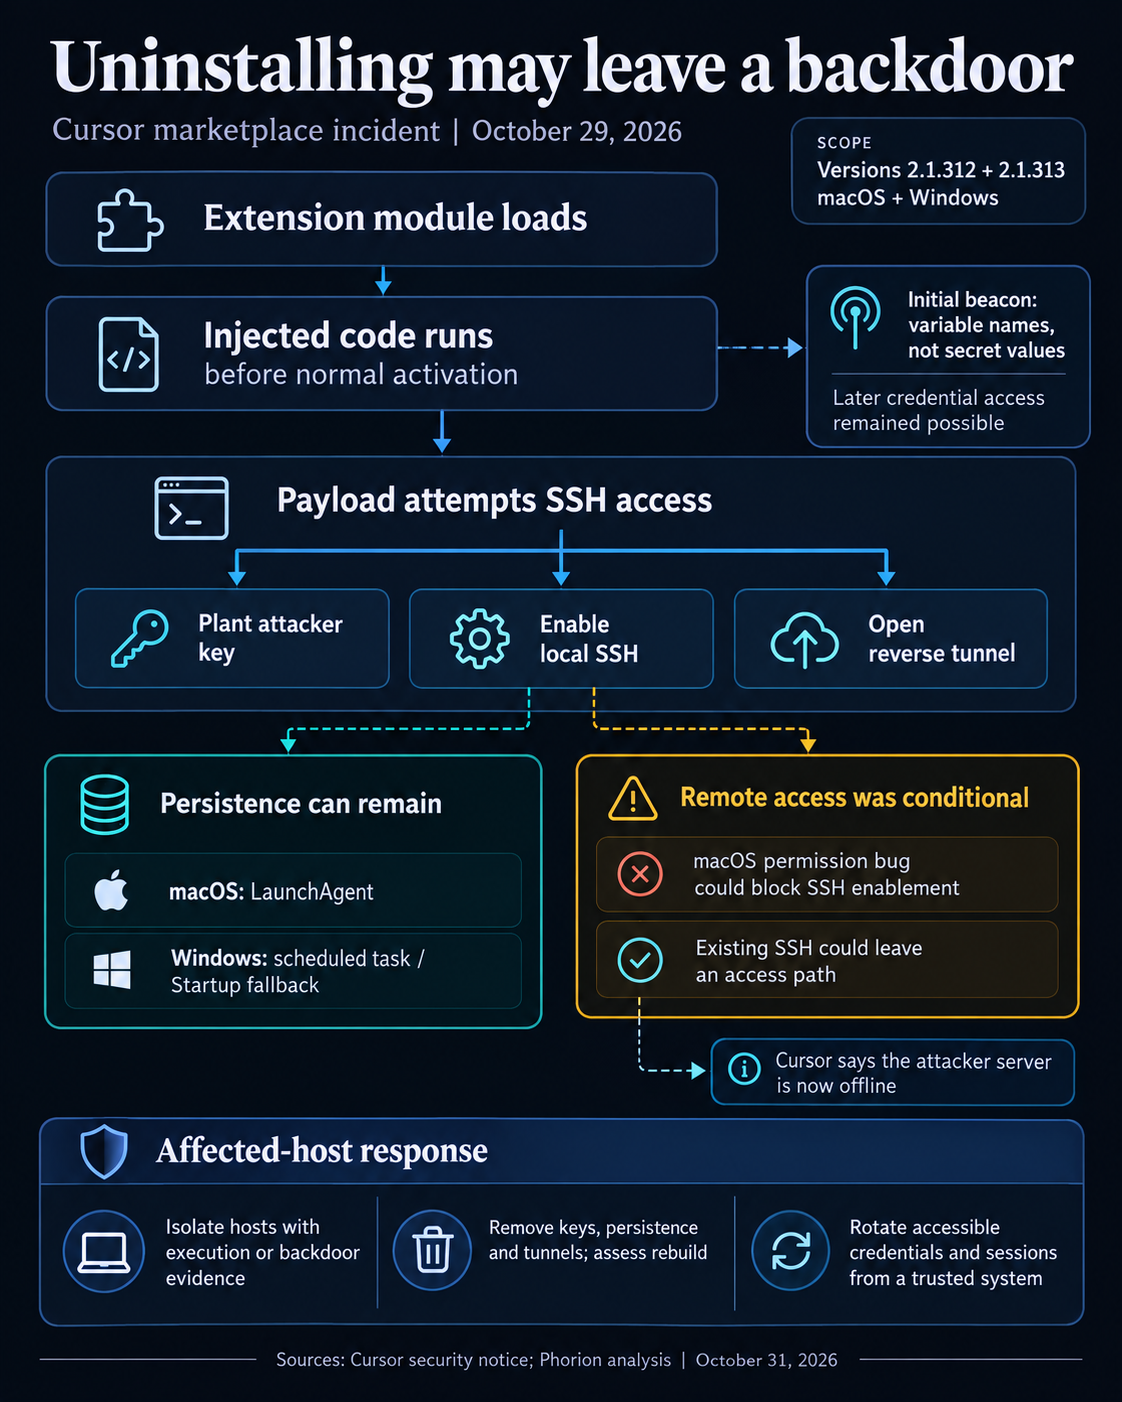
Компания Cursor сообщает, что работала с хостинг-провайдером, чтобы отключить сервер злоумышленника. Она также удалила пакеты, сменила ключи и восстановила работу магазина. Эти действия не удаляют компоненты, которые уже могли остаться на затронутом компьютере.
Согласно компании Phorion, первоначальный сигнал содержал информацию об устройстве и до 40 имен переменных окружения, соответствующих определенным условиям, но не их секретные значения.
Компания Cursor предупреждает, что этот ограниченный набор данных не исключает возможность последующего получения учетных данных через "черный ход".
Для разработчиков криптовалют Cursor рекомендует проверить учетные данные, используемые для разработки или предоставления финансовых услуг, которые могут быть доступны затронутой локальной учетной записи, если таковые имеются. Ни одно из этих предупреждений не подтверждает факт кражи криптовалюты или целенаправленных атак, связанных с криптовалютами.
Cursor рекомендует проверить записи об установке конечных точек, сетевые записи и записи об установке расширений, изолировать устройства, на которых наблюдается выполнение вредоносного кода или установка "черного хода", а также удалить несанкционированные ключи SSH, механизмы сохранения и активные туннели. В своем уведомлении Cursor предоставляет скрипты для устранения проблем, специфичные для каждой платформы, и рекомендует оценить, следует ли переустановить операционную систему на затронутом устройстве.
Cursor также рекомендует сменить учетные данные и сессии, доступные с затронутых устройств, используя надежную систему.
Контекст статьи.