
Bitcoin Lightning’s year-old security fixes still missing from 71% of flagged nodes
Кратко
- 71% узлов сети Bitcoin Lightning, отмеченных в августовском отчете о безопасности, продолжали работать на уязвимом программном обеспечении в октябре.
- Исправления были доступны более года, что свидетельствует о существенных задержках в обеспечении безопасности инфраструктуры платежей Bitcoin.
- Предупреждения о безопасности не привели к заметному ускорению обновлений, что вызывает вопросы о том, как можно побудить операторов к установке обновлений.
Почти три четверти общедоступных узлов сети Bitcoin Lightning, которые были идентифицированы как уязвимые в августе, продолжали работать на уязвимом программном обеспечении в октябре.
Исследование, опубликованное 21 октября, показало, что 71% из 550 общедоступных узлов LND, отмеченных в августовском отчете о безопасности, по-прежнему работали на уязвимых версиях программного обеспечения по состоянию на 13 октября.
Примерно 10% узлов обновились в течение этого периода, в то время как 108 узлов больше не считались активными. Результаты показывают, что исправления безопасности доходят до некоторых операторов сети Lightning с существенной задержкой после их выпуска.
Эти задержки особенно заметны, поскольку исправления для шести уязвимостей, упомянутых в августовском отчете, были доступны с версии LND 0.19.0, выпущенной за 446 дней до публичного предупреждения.
LND является одним из программных обеспечений, используемых для работы узлов в сети Lightning Network Bitcoin, которая обрабатывает платежи вне основного уровня транзакций блокчейна.
Обновления Lightning зависят от релизов платформы, а не от предупреждений о безопасности
Исследование, проведенное Саурабхом Кумаром из Bitcoin Data Labs, показало, что самые крупные волны обновлений программного обеспечения в сети тесно связаны с релизами Umbrel, платформы, которая упаковывает программное обеспечение для узлов Bitcoin.
Три крупнейших волны включали от 262 до 385 узлов, причем не менее 87% участвующих узлов транслировали обновленные функции программного обеспечения в течение 48 часов после релиза Umbrel.
Однако Umbrel распространяла эти версии через 19-41 день после соответствующих релизов LND, что вносит дополнительные потенциальные задержки между моментом, когда разработчики предоставляют исправления, и моментом, когда операторы получают их через свои предпочитаемые платформы.
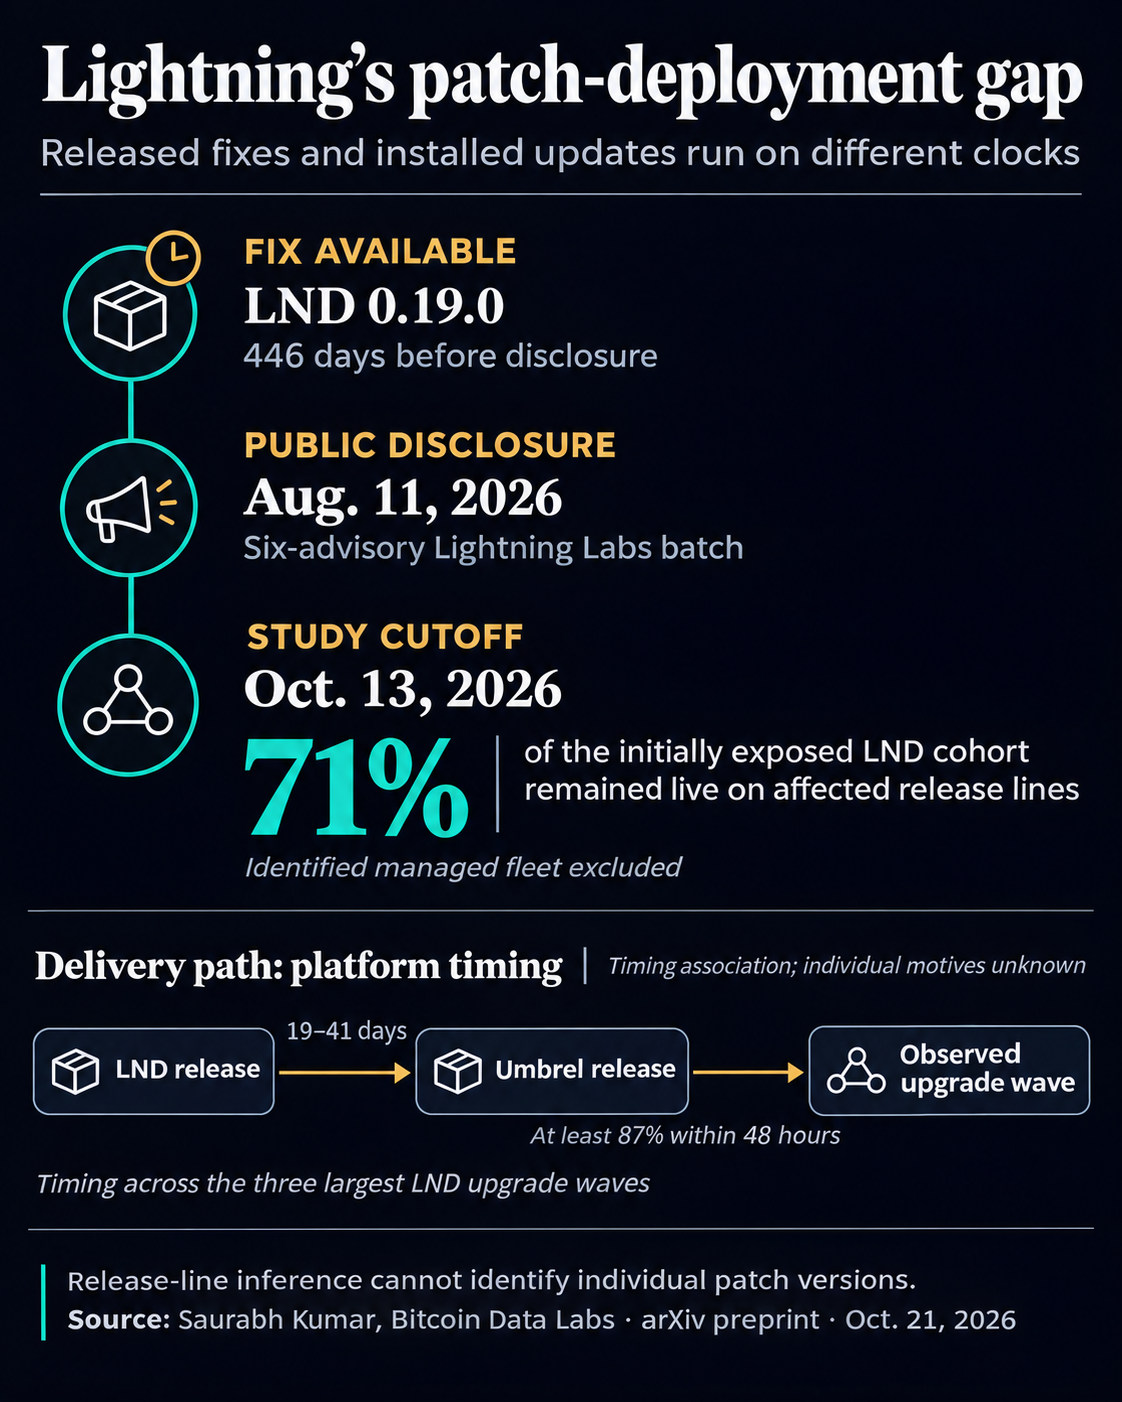
Это указывает на то, что каналы распространения программного обеспечения могут существенно влиять на то, насколько быстро инфраструктура платежей Bitcoin внедряет улучшения безопасности. Исследование не смогло определить, какие платформы использовались отдельными узлами, что не позволило точно определить роль автоматических обновлений.
Публичные предупреждения о безопасности, похоже, оказывали меньшее влияние на поведение операторов.
В ходе анализа девяти сообщений об уязвимостях в LND исследователь не обнаружил статистически значительного ускорения в переходе узлов на обновленное программное обеспечение. Полученные результаты не исключают возможность более локальных изменений, но показывают, что публикации об уязвимостях не привели к массовому и быстрому обновлению программного обеспечения.
Задержки также наблюдаются и вне случаев, связанных с безопасностью. Узлы, работающие на более старых версиях программного обеспечения, когда стали доступны версии LND от 0.19 до 0.21, в среднем потребовали около 88 дней для перехода на новые версии.
Тем не менее, потенциальная уязвимость распределена неравномерно в инфраструктуре платежей Lightning.
На момент публикации в августе, уязвимые версии программного обеспечения использовались 14,9% активных узлов LND, но только 6,4% их общей пропускной способности каналов, за исключением выявленного управляемого кластера. Эта разница указывает на то, что уязвимые узлы контролировали относительно небольшую долю платежной ликвидности.
Исследователь проанализировал 814 ежедневных снимков публичной сети Lightning, используя информацию о программных функциях для определения версий программного обеспечения. Этот метод не позволяет точно определить конкретные версии патчей, и узлы, которые обновляются без объявления об этом, могут продолжать отображаться как уязвимые. Фактическая возможность эксплуатации также зависит от конкретной уязвимости и конфигурации узла.
Кумар опубликовал код исследования и агрегированные данные вместе с предварительной версией статьи, что позволяет более тщательно изучить полученные результаты. Исследование ставит перед разработчиками программного обеспечения узлов и дистрибьюторами платформ нерешенную операционную задачу: как сократить время между выпуском исправлений безопасности и их установкой на всей публичной сети Lightning.
Контекст статьи.