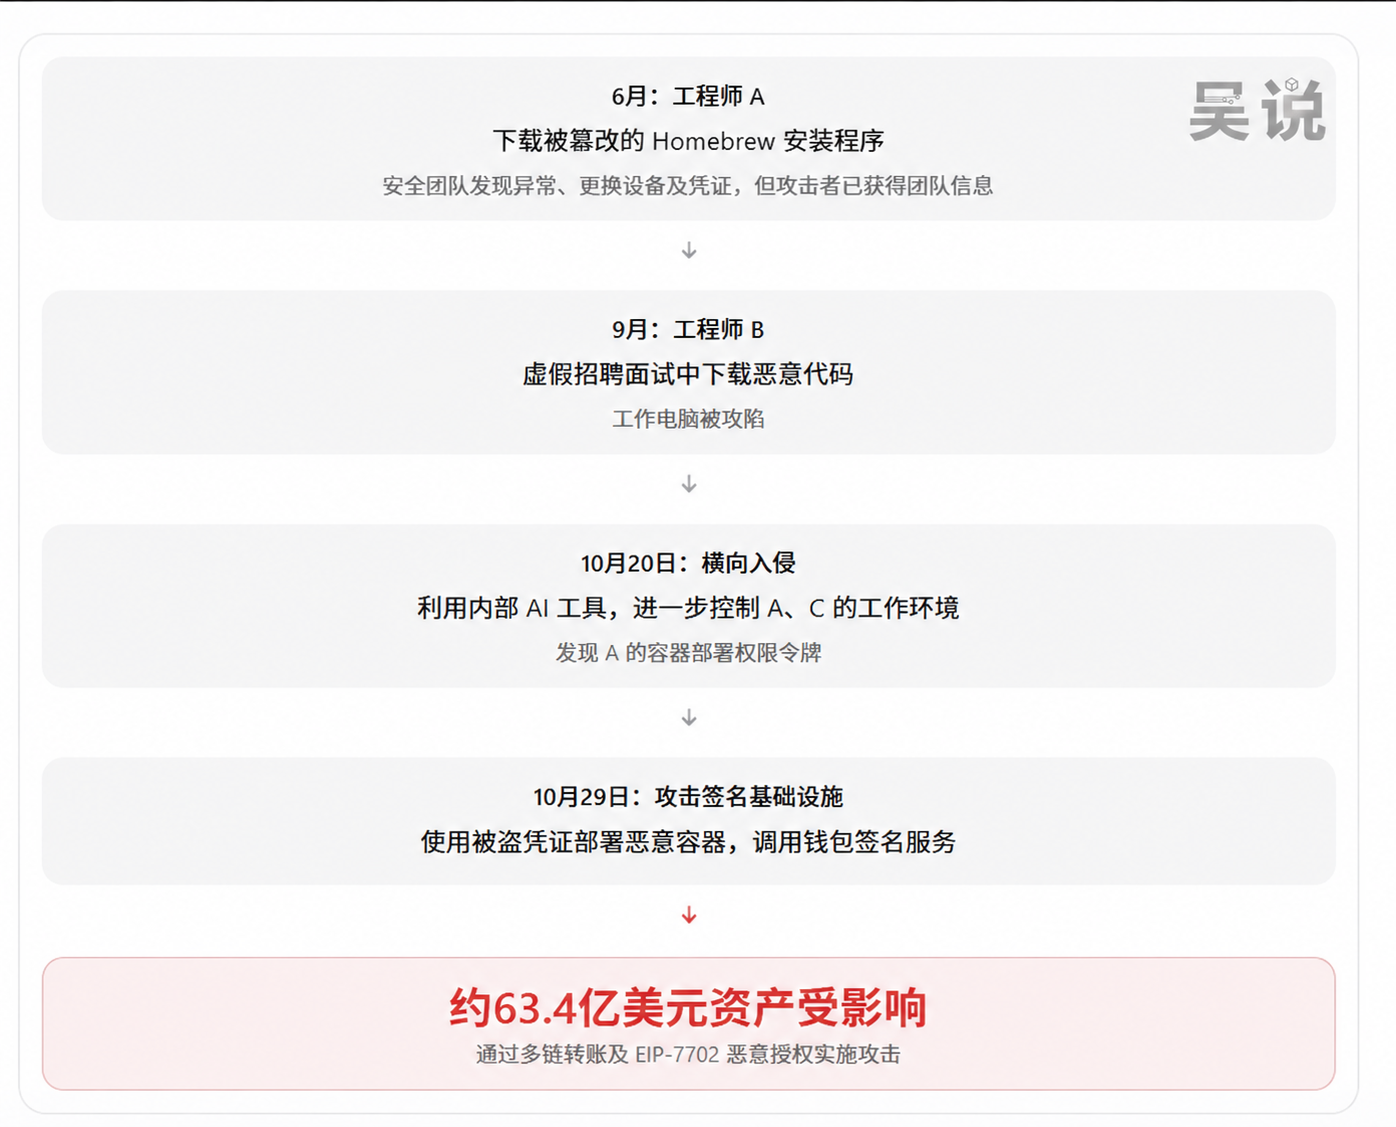
币安被盗案攻击路径图解:黑客如何通过三名工程师入侵钱包签名服务
Ву Шуа, основываясь на предварительном отчете о расследовании, опубликованном Binance, составил полную хронологию атаки: в июне инженер, отвечающий за обслуживание кошельков (инженер A), скачал модифицированную программу установки Homebrew для установки инструмента для программирования на основе искусственного интеллекта. Несмотря на то, что отдел безопасности обнаружил аномалию и заменил устройство, а также сменил учетные данные, информация о его должности и его коллегах была скомпрометирована. В сентябре инженер-программист (инженер B) был обманом заставлен скачать репозиторий кода, содержащий вредоносный код, во время фиктивного собеседования, что привело к взлому его рабочего компьютера. 20 октября злоумышленники, используя взломанный компьютер инженера B и внутренние инструменты искусственного интеллекта, получили контроль над компьютерами инженеров A и C, а также обнаружили токен доступа к контейнерам, установленным на компьютере инженера A. 29 октября злоумышленники вошли в компьютер инженера C, используя украденные учетные данные инженера A для развертывания контейнеров и выполнения вредоносных скриптов, а затем осуществили переводы активов, используя внутренний сервис подписи кошельков, к которому они получили несанкционированный доступ.