
After the $285M Drift hack, new Solana scare shows crypto’s next security risk may already be inside
После хакерской атаки на Drift на сумму 285 миллионов долларов, новая "солнечная" угроза показывает, что следующий риск безопасности в криптовалютах может уже существовать внутри.
Сделать CryptoSlate предпочтительным в Google
Эксплойт Drift и предостережение Stabble указывают на сложную проблему безопасности в криптовалютах: следующая крупная утечка может начаться задолго до того, как средства будут перемещены в блокчейн.
Именно это делает эти инциденты больше, чем просто отдельные тревожные сигналы. Они указывают на то, что некоторые протоколы, возможно, все еще ищут уязвимости в смарт-контрактах, в то время как реальная угроза заключается в найме персонала, доступе, управлении и доверительных отношениях.
1 апреля протокол Drift приостановил депозиты и снятие средств и сообщил пользователям, что подвергается активной атаке.
5 апреля команда заявила с высокой степенью уверенности, что те же злоумышленники, которые стояли за хакерской атакой на Radiant Capital в октябре 2024 года, осуществили эту операцию.
Компания TRM Labs оценила сумму ущерба примерно в 285 миллионов долларов, а в отчете о причинах инцидента Drift описана сложная схема, в которой отдельные лица использовали 1 миллион долларов собственных средств и лично встречались с членами команды Drift, чтобы проникнуть в структуру протокола.
С технической точки зрения, TRM определила критическую уязвимость как социальную инженерию, направленную на подписантов мультисигнатур, в сочетании с миграцией Security Council без временного ограничения. Эта структура управления позволяла злоумышленникам выполнять привилегированные действия без задержек, предназначенных для обнаружения несанкционированных изменений.
Почему это важно
Это смещает риск с чистого кода на людей и разрешения, связанные с ним. Для пользователей и рынков это означает, что протокол может казаться полностью функциональным, пока скрытая ошибка доступа не приведет к утечке средств, принудительному выводу средств или внезапной потере доверия.
Компания Elliptic заявила, что схемы отмывания и сетевые индикаторы соответствуют предыдущим операциям, связанным с Северной Кореей, и указывают на вероятную компрометацию ключей администраторов, что позволило злоумышленникам осуществлять привилегированные выводы средств и получать административный контроль.
Злоумышленникам удалось завоевать достаточно доверия, чтобы превратить обычный доступ в 12-минутную утечку средств на сумму 285 миллионов долларов.
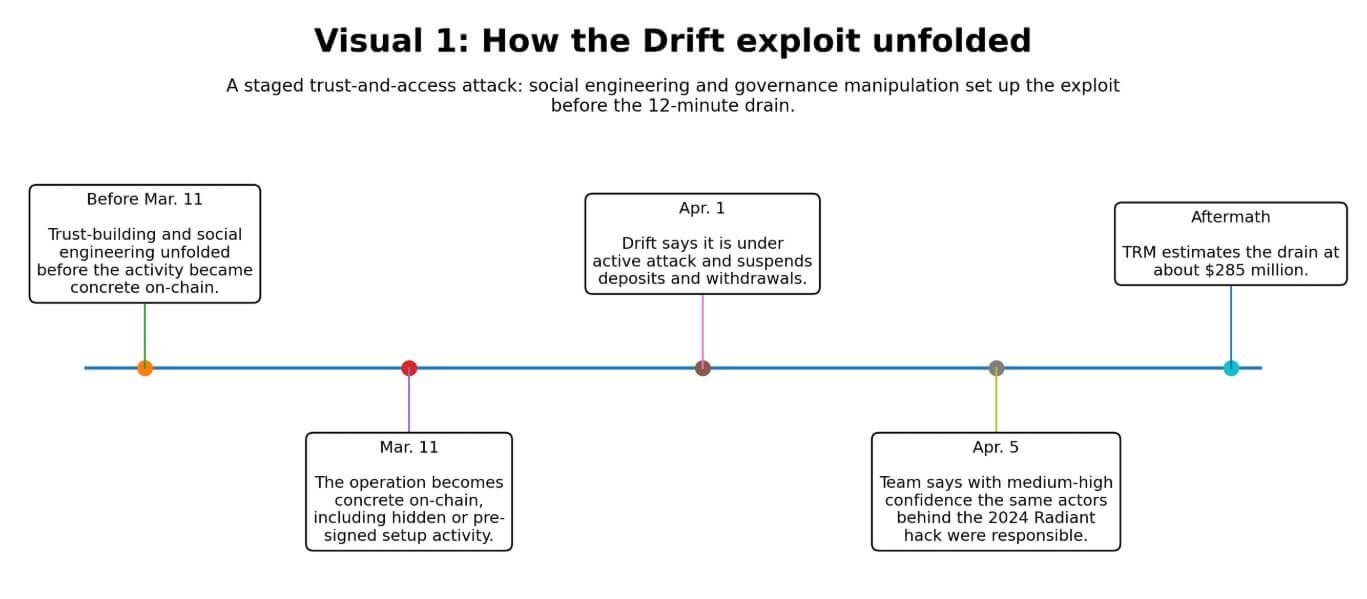 На временной шкале показано, как эксплуатация протокола Drift разворачивалась в течение нескольких месяцев социальной инженерии, предшествовавших 12-минутной утечке средств на сумму 285 миллионов долларов 1 апреля.
7 апреля протокол Stabble, работающий на блокчейне Solana, посоветовал своим поставщикам ликвидности вывести средства в качестве меры предосторожности.
Новая команда, недавно приобретшая протокол, заявила, что обнаружила, что бывший технический директор, по всей видимости, является тем же человеком, которого ZachXBT публично назвал сотрудником ИТ-отдела Северной Кореи.
Протокол пообещал провести новые аудиты, прежде чем возобновить работу. Компания Stabble продемонстрировала, что предполагаемая утечка информации изнутри теперь происходит настолько быстро, что сама по себе может привести к реальным финансовым потерям.
Инструкция по действию уже существует
Пресс-релиз о санкциях от 12 марта Министерства финансов США привел конкретные цифры: мошеннические схемы, организованные ИТ-специалистами из Северной Кореи, принесли почти 800 миллионов долларов в 2024 году, используя поддельные документы, украденные личности и вымышленные персонажи.
Отдел юстиции США отдельно заявил, что северокорейские агенты получили работу в более чем 100 американских компаниях, используя поддельные и украденные личности. В одном случае, связанном с блокчейн-исследованиями в Атланте, сотрудники украли более 900 000 долларов в виртуальной валюте.
Это были случаи проникновения в трудовые коллективы, которые продолжались в течение длительного времени в различных компаниях.
Flare и IBM X-Force опубликовали подробный отчет о своей работе 18 марта. Исследование описывает многоуровневую структуру, включающую рекрутеров, посредников, ИТ-специалистов и коллабораторов, которые помогают с проверкой личности и адаптацией.
После проникновения агенты используют инструменты удаленного доступа, VPN и прокси-сервисы, а также внутренние каналы связи, оставляя обнаруживаемые, но часто упускаемые из виду следы в журналах устройств.
Flare и IBM рассматривают это как общую проблему, требующую совместных усилий со стороны служб безопасности и отдела кадров, и подчеркивают необходимость координации в вопросах найма, адаптации, контроля доступа и увольнения.
Stage Кто вовлечен Что происходит Как выглядит предупреждающий признак Почему команды, занимающиеся криптовалютами, упускают это Создание/подделка профиля Рекрутеры, посредники, поддельные кандидаты, соучастники Агенты создают фальшивые личности, используя поддельные документы, украденные личные данные и сфабрикованный опыт работы, чтобы пройти проверку Несоответствия в биографических данных, слабая цифровая "слежка", несоответствия в идентификационных данных, подозрительные рекомендации Команды оптимизируют процесс под технические навыки и скорость, а не под тщательную проверку кандидатов Найм/онбординг Сотрудники отдела кадров, менеджеры по найму, посредники/брокеры, ИТ-специалисты Соучастники помогают кандидатам пройти проверку личности, проверку биографических данных и этапы адаптации Необычная помощь во время адаптации, аномалии в документации, несоответствия в устройствах/местоположении Найм и безопасность часто работают отдельно, поэтому ни одна команда не видит всей картины Проникновение в команды ИТ-специалисты, менеджеры, коллеги, подрядчики После найма агенты устанавливают свою легитимность со временем, выполняя рутинную работу и устанавливая доверительные отношения Активное использование VPN/прокси, необычные схемы удаленного доступа, странные записи в журналах устройств, ограниченная готовность к прямому взаимодействию Нормальное поведение при удаленной работе может маскировать признаки, а в небольших командах не хватает глубины мониторинга Получение доступа Разработчики, администраторы, подписанты, операторы управления Доверенные инсайдеры получают разрешения, влияние на подписантов, административный доступ или доступ к конфиденциальным процессам Постепенное расширение прав доступа, слишком широкие права доступа, слабая разделение обязанностей, неиспользованные разрешения Безопасность криптовалют часто ориентирована на код, поэтому проектирование прав доступа для людей получает меньше внимания, чем смарт-контракты Эксплуатация/кража или вымогательство Скомпрометированные инсайдеры, внешние кураторы, сети отмывания денег Злоумышленники преобразуют обычный доступ в привилегированные операции снятия средств, действия по управлению, компрометацию ключей или кражу после получения доступа Внезапное использование привилегированных функций, подозрительные изменения в управлении, необычное поведение при снятии средств, экстренные приостановки К тому времени, когда активность в блокчейне выглядит аномально, нарушение доверия произошло гораздо раньше Реагирование после инцидента Команды, разрабатывающие протоколы, пользователи, аудиторы, следователи Команды приостанавливают работу, просят пользователей вывести средства, меняют права доступа, проводят аудиты и расследуют инцидент Предупреждения о необходимости предосторожного вывода средств, сброс аудитов, пересмотр прав доступа, обновления информации об ответственных Большинство протоколов не имеют зрелых планов действий для предотвращения рисков, связанных с инсайдерами, и для их исключения
Reuters сообщила 31 марта о том, что операция, связанная с Северной Кореей, скомпрометировала широко используемый пакет Axios npm в результате атаки на цепочку поставок, которая могла затронуть миллионы сред.
Действующий субъект, ответственный за этот инцидент, UNC1069, отличается от UNC4736, кластера Drift, связанного с взломом Radiant. Однако в обоих случаях эксплуатируются доверительные отношения, включающие доверенного человека, доверенного подписанта и доверенный пакет, прежде чем будет затронуты средства или системы.
Что ожидать
Сценарий развития событий, связанный с компанией Drift, раскрывает скрытые риски, присутствующие во многих проектах DeFi.
Если злоумышленники использовали период с 11 марта по 1 апреля для подготовки, включая создание предварительно подписанных авторизаций и получение необходимых разрешений, прежде чем осуществить атаку, это указывает на месяцы сложной социальной инженерии. Другие протоколы могут уже иметь скомпрометированных подписантов, подрядчиков или сотрудников, о которых они еще не знают.
Ситуация с компанией Stabble, когда подозрительная связь с идентифицированным лицом была обнаружена в публичном исследовании ZachXBT, еще до того, как собственные системы контроля компании обнаружили это, иллюстрирует, как часто организации узнают о своих уязвимостях из внешних источников.
CryptoSlate Daily Brief
Ежедневные сигналы, без лишнего шума.
Важные новости и контекст, представленные каждое утро в кратком обзоре.
Краткий обзор за 5 минут. Более 100 000 читателей.
Адрес электронной почты
Получить обзор
Бесплатно. Без спама. Отписка в любое время.
Ой, похоже, возникла проблема. Пожалуйста, попробуйте еще раз.
Вы подписаны. Добро пожаловать на борт.
Сумма в 800 миллионов долларов, которую Министерство финансов США оценивает за один год, указывает на значительные убытки, связанные с этой угрозой. Цифра в более чем 100 компаний, указанная Министерством юстиции США, говорит о широком распространении этой проблемы.
В такой ситуации следующая крупная потеря может уже находиться внутри системы, ожидая подходящего момента, например, периода голосования или смены административных ключей.
Оптимистичный сценарий основан на способности сектора адаптироваться, как только модель угрозы станет более конкретной. Компания Drift является наглядным примером, а меры противодействия хорошо задокументированы.
Протоколы могут добавить временные блоки для изменений в управлении, ограничить полномочия подписантов, разделить разрешения между различными функциями и рассматривать процесс онбординга как контрольную точку безопасности, применяя к нему ту же строгость, что и к аудиту кода.
Компании Flare и IBM предоставляют операционную структуру: агрессивно проверять личности, отслеживать журналы устройств и индикаторы удаленного доступа, разделять доступ для подрядчиков и внедрять строгую процедуру увольнения, которая отзывает учетные данные и права подписи. Дизайн управления без временных блокировок, который компания TRM считает ключевым фактором в эксплойте компании Drift, может быть исправлен.
Протоколы, которые исправят это и добавят организационные меры контроля, значительно уменьшат поверхность атаки.
Если ситуация с Drift станет катализатором, как это произошло с хакерской атакой на DAO в 2016 году, что приведет к пересмотру рисков, связанных со смарт-контрактами, сектор может сократить разрыв между известными тактиками Северной Кореи и реальными средствами защиты в разумные сроки.
Основным препятствием для оптимистичного сценария является устоявшаяся практика в компаниях. Компании в сфере криптовалют строили свою систему безопасности вокруг аудитов, программ вознаграждений за обнаружение уязвимостей и формальной верификации.
Добавление проверки личности, минимизации доступа, контроля устройств, разделения ролей подписантов и координации вопросов безопасности в отделе кадров требует другой модели работы, которую большинство небольших и средних компаний еще не внедрили.
Рынок учтет это, и протоколы, демонстрирующие надежную систему управления и строгий контроль операций, получат "премию доверия".
| Сценарий | Что является причиной | Что происходит внутри протоколов | Рыночные последствия | Что сильные команды делают по-другому |
|---|---|---|---|---|
| Медвежий сценарий: скрытые риски уже присутствуют | Длительный период подготовки Drift указывает на то, что другие протоколы могут уже содержать скомпрометированные подписи, подрядчиков или участников. | Команды обнаруживают уязвимости поздно, часто после внешних исследований, подозрительной активности или инцидента. | Больше предостережений, вывод средств пользователями, фрагментация TVL (общий объем заблокированных средств) и снижение доверия к небольшим протоколам. | Усиление контроля над подписями, добавление временных ограничений (timelocks), более быстрая смена учетных данных, сегментация прав доступа и агрессивный аудит доступа к организации, как и к коду. |
| Бычий сценарий: Drift становится катализатором | Сектор рассматривает Drift как системный сигнал к пробуждению, а не как отдельный взлом. | Протоколы улучшают структуру управления, проверку личности, процедуры приема на работу, мониторинг устройств и дисциплину увольнения. | Уверенность постепенно стабилизируется, и протоколы с более надежной защитой быстрее восстанавливают доверие. | Добавление временных ограничений к изменениям в управлении, минимизация доступа, агрессивная проверка личности и интеграция HR с операциями безопасности. |
| Сценарий "премии доверия": рынок вознаграждает операционную безопасность | Пользователи и капитал начинают различать проверенный код и проверенные организации. | Протоколы, которые могут продемонстрировать надежную систему управления и дисциплину доступа, привлекают более лояльных пользователей и партнеров. | Появляется "премия" для команд с видимыми средствами контроля; более слабые команды сталкиваются с большим скептицизмом и более медленным возвратом ликвидности. | Публикация четких процессов безопасности, разделение ролей подписывающих, документирование процедур увольнения, мониторинг индикаторов удаленного доступа и демонстрация повторяемой операционной безопасности. |
| Сценарий стагнации: угроза известна, но изменения происходят слишком медленно | Небольшие и средние команды по-прежнему в основном полагаются на аудиты, программы вознаграждения за обнаружение уязвимостей и формальную верификацию. | Безопасность кода улучшается, но остаются проблемы с наймом, доступом и надежным программным обеспечением. | Повторяющиеся "неожиданные" инциденты постоянно снижают доверие и повышают стоимость доверия. | Относитесь к средствам контроля, не связанным с кодом, как к части основной безопасности протокола, а не как к необязательному компоненту соответствия требованиям. |
Пробел над уровнем кода
Treasury, DOJ, Flare, IBM, TRM и Elliptic, каждый своим способом, указывают на один и тот же системный пробел: аудит смарт-контрактов охватывает только уровень кода.
Кто владеет ключами подписи, кто гарантирует за подрядчиков, кто проверяет журналы устройств и кто имеет право инициировать миграцию управления без временного ограничения - это вопросы, которые находятся выше этого уровня. Текущие инструменты безопасности едва ли охватывают этот уровень.
Следующая эксплуатация может начаться с решения о найме, приема на работу подрядчика, использования доверенного пакета npm или подписывающего, который за месяцы завоевал достаточно доверия, чтобы авторизовать одну важную транзакцию.
Протоколы, которые устранят этот пробел до следующего обновления информации об атрибуции, все равно сохранят доверие своих пользователей.
Упомянуто в этой статье
Solana
TRM Labs
Elliptic
IBM
ZachXBT
Опубликовано в
Главные новости Технологии DeFi Взломы Solana
Контекст
Связанные материалы
Переключите категории, чтобы углубиться в тему или получить более широкий контекст.
SolanaПоследние новостиВзломыОсновная категорияПресс-релизы
Отказ от ответственности
Мнения наших авторов являются исключительно их собственными и не отражают мнение CryptoSlate. Никакая информация, которую вы читаете на CryptoSlate, не должна рассматриваться как инвестиционный совет, и CryptoSlate не поддерживает ни один проект, который может быть упомянут или связан в этой статье. Покупка и торговля криптовалютами должна рассматриваться как деятельность с высоким уровнем риска. Пожалуйста, проведите собственное исследование, прежде чем предпринимать какие-либо действия, связанные с содержанием этой статьи. Наконец, CryptoSlate не несет ответственности, если вы потеряете деньги, торгуя криптовалютами. Для получения дополнительной информации, пожалуйста, ознакомьтесь с нашими отказами от ответственности.