
Binance uncovers more breach points in $6 billion hack
Краткий обзор
- Binance заявила, что обнаружила дополнительные уязвимости, которые привели к взлому на сумму около 6 миллиардов долларов, после того, как изначально подозревала компрометацию ноутбука одного из сотрудников.
- ZachXBT и MistTrack отследили украденные средства до адресов, связанных с взломами Bitget и Phemex, что указывает на возможные скоординированные операции по отмыванию денег.
- Компания TRM Labs связывает атаку с группировкой TraderTraitor, связанной с Северной Кореей. Binance заявила о готовности покрыть все убытки и сообщила, что вывод средств временно приостановлен.
Binance сообщила, что в ходе расследования были обнаружены дополнительные уязвимости, которые привели к взлому на сумму около 6 миллиардов долларов, после того, как изначально подозревалась компрометация ноутбука одного из сотрудников. Биржа не раскрыла, какие именно это были уязвимости.
В предыдущем сообщении о безопасности от 30 октября биржа сообщила, что предварительное расследование выявило потенциально скомпрометированный ноутбук инженера DevOps, который мог позволить злоумышленнику получить доступ к внутреннему сервисному контейнеру и инициировать несанкционированные переводы.
Эта информация появилась в то время, как компания, занимающаяся анализом блокчейна TRM Labs, связала этот инцидент с группировкой TraderTraitor, связанной с Северной Кореей, в то время как независимые исследователи выявили связи между украденными средствами и предыдущими атаками на Bitget и Phemex.
Binance расследует инфраструктуру вывода средств
Binance заявила, что не обнаружила никаких признаков утечки приватных ключей кошельков.
Согласно расследованию TRM Labs от 29 октября, злоумышленники перевели около 6 миллиардов долларов со счетов, связанных с Binance, по 10 различным блокчейнам, при этом большая часть активов была перемещена примерно за 20 минут.
Затронутые сети включали Ethereum, Bitcoin, Tron, Solana и XRP Ledger.
TRM обнаружила, что злоумышленники начали подготовку как минимум за 36 часов до осуществления кражи, проводя предварительные транзакции и развертывая вредоносный код до основного этапа вывода средств.
На Ethereum, по словам TRM, злоумышленник использовал EIP-7702 для передачи контроля над горячим кошельком Binance вредоносному контракту.
В этой операции использовалось 50 предварительно подписанных разрешений, одно из которых позволило злоумышленнику установить инструкции для выполнения транзакций и, как следствие, вывести средства с кошелька.
TRM сообщила, что кошельки на других блокчейнах выполняли обычные транзакции с действительными подписями. Компания отметила, что скоординированные транзакции по различным сетям и системам подписи указывают на возможную компрометацию инфраструктуры подписи горячих кошельков Binance.
Компания Binance заявила, что отозвала разрешения для затронутых адресов и работает над модернизацией своей инфраструктуры для вывода средств.
Биржа также сообщила, что, благодаря сотрудничеству с партнерами в области блокчейна, заморозила около 3 миллиардов долларов в виде активов, подвергшихся атаке, и заявила о намерении покрыть все убытки за счет своего фонда безопасных активов для пользователей (SAFU) и корпоративных ресурсов.
В своем последнем обновлении от 30 октября, Binance сообщила, что депозиты не были затронуты, и ожидала возобновление вывода средств в течение 45 часов. Биржа также планирует опубликовать обновленные данные о резервах после устранения последствий инцидента.
Обнаружены связи с Северной Кореей: украденные средства совпадают с результатами предыдущих атак
В то время как Binance расследует техническую неисправность, исследователи в области блокчейна обнаружили доказательства, которые могут связать этот инцидент с серией предыдущих атак, приписываемых хакерам из Северной Кореи.
Компания TRM Labs заявила, что уверена в том, что группа хакеров TraderTraitor, связанная с Северной Кореей и ранее причастная к взлому Bybit на сумму 1,5 миллиарда долларов в феврале 2025 года, несет ответственность за атаку на Binance.
Компания привела в качестве доказательства сочетание активности в блокчейне и данных, полученных вне сети, включая сходства в подготовке к атаке, использовании предварительно подписанных разрешений и перемещении украденных активов.
Блокчейн-исследователь ZachXBT сообщил, что средства, украденные в результате взлома Binance, и около 388 миллионов долларов, украденные во время взлома Bitget в сентябре, были объединены на одном и том же адресе Ethereum.
По словам ZachXBT, средства с обоих инцидентов были консолидированы на адресе 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7 после прохождения через THORChain.
Он предположил, что совпадение указывает на то, что один и тот же субъект, вероятно, несет ответственность за обе атаки, отметив, что взлом Bitget ранее приписывался TraderTraider, который также был связан с инцидентом с Kelp DAO.
Компания MistTrack, специализирующаяся на безопасности блокчейна, отдельно выявила еще одну связь, связанную с активами, украденными с Binance.
Компания сообщила, что украденные токены TRX прошли через кросс-чейн мост Bitget Wallet, прежде чем попасть на адрес Ethereum, ранее связанный с хакером Phemex.
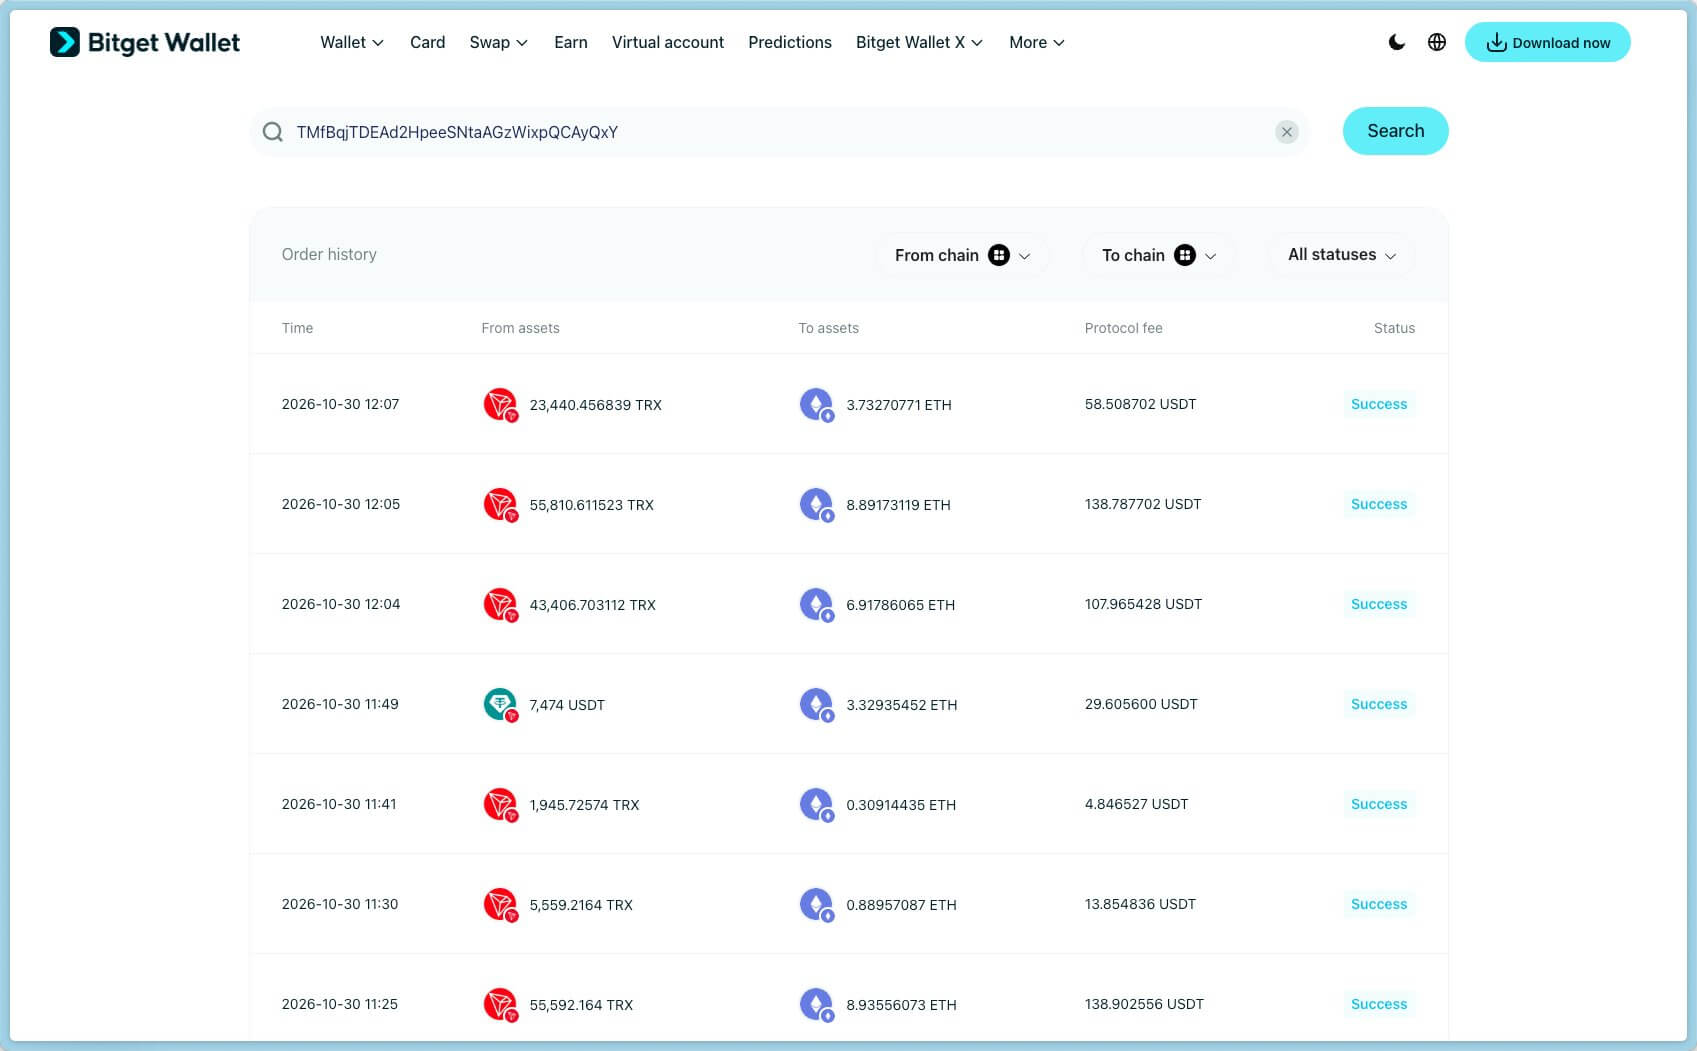 Транзакции, показывающие связь между Binance и хакером Phemex (Источник: MistTrack)
Компания MistTrack отследила движение средств до адреса 0xCd684D22E8C3600E6eE93B5a57923c3b517f3396, который, по ее словам, был замечен в цепочке операций, связанных с предыдущим инцидентом, произошедшим в Phemex.
Компания Binance пока не подтвердила личности злоумышленников и заявила, что сотрудничает с правоохранительными органами и компаниями, занимающимися анализом блокчейна, для отслеживания украденных активов.
Контекст статьи.