
Binance hack began with a $296 million XRP drain after 36-hour preparation
Краткий обзор
- Взлом Binance, общая сумма ущерба которого составила 6,36 миллиарда долларов, начался с вывода 296 миллионов XRP, после того как злоумышленник потратил не менее 36 часов на подготовку и тестирование операции.
- Злоумышленник перевел 167 464 ETH и 63 токена, используя протокол EIP-7702, а скоординированные переводы Bitcoin, Tron и XRP позволили увеличить объем украденных средств.
- Операции по выводу средств продолжались в течение нескольких часов после первоначальной атаки, что свидетельствует о распространении операции по нескольким сетям.
Злоумышленник, осуществивший взлом криптовалютной биржи Binance на сумму 6,36 миллиарда долларов, потратил не менее 36 часов на подготовку, которая началась с вывода 296 миллионов XRP.
Согласно расследованию, проведенному компанией TRM Labs, опубликованному 29 октября, злоумышленник начал подготовку к операции 28 октября, а вечером следующего дня осуществил скоординированные переводы средств по 10 блокчейнам.
Компания, занимающаяся анализом блокчейна, установила, что большая часть средств была выведена с кошельков, связанных с Binance примерно за 20 минут, что делает этот инцидент самым крупным случаем кражи криптовалюты в истории.
Как развивалась атака на Binance по 10 блокчейнам
Компания TRM отследила первые этапы подготовки к атаке до утра 28 октября, когда кошелек, контролируемый злоумышленником, получил три небольших перевода от Tornado Cash, сервиса, предназначенного для анонимизации криптовалютных транзакций.
На следующее утро злоумышленник загрузил вредоносный код смарт-контракта и протестировал его на двух недавно созданных кошельках Ethereum.
Затем злоумышленник загрузил обновленную версию и провел репетицию операции на третьем кошельке, успешно переведя тестовые средства, прежде чем вернуть их.
Примерно через четыре часа после этой финальной репетиции началась основная атака.
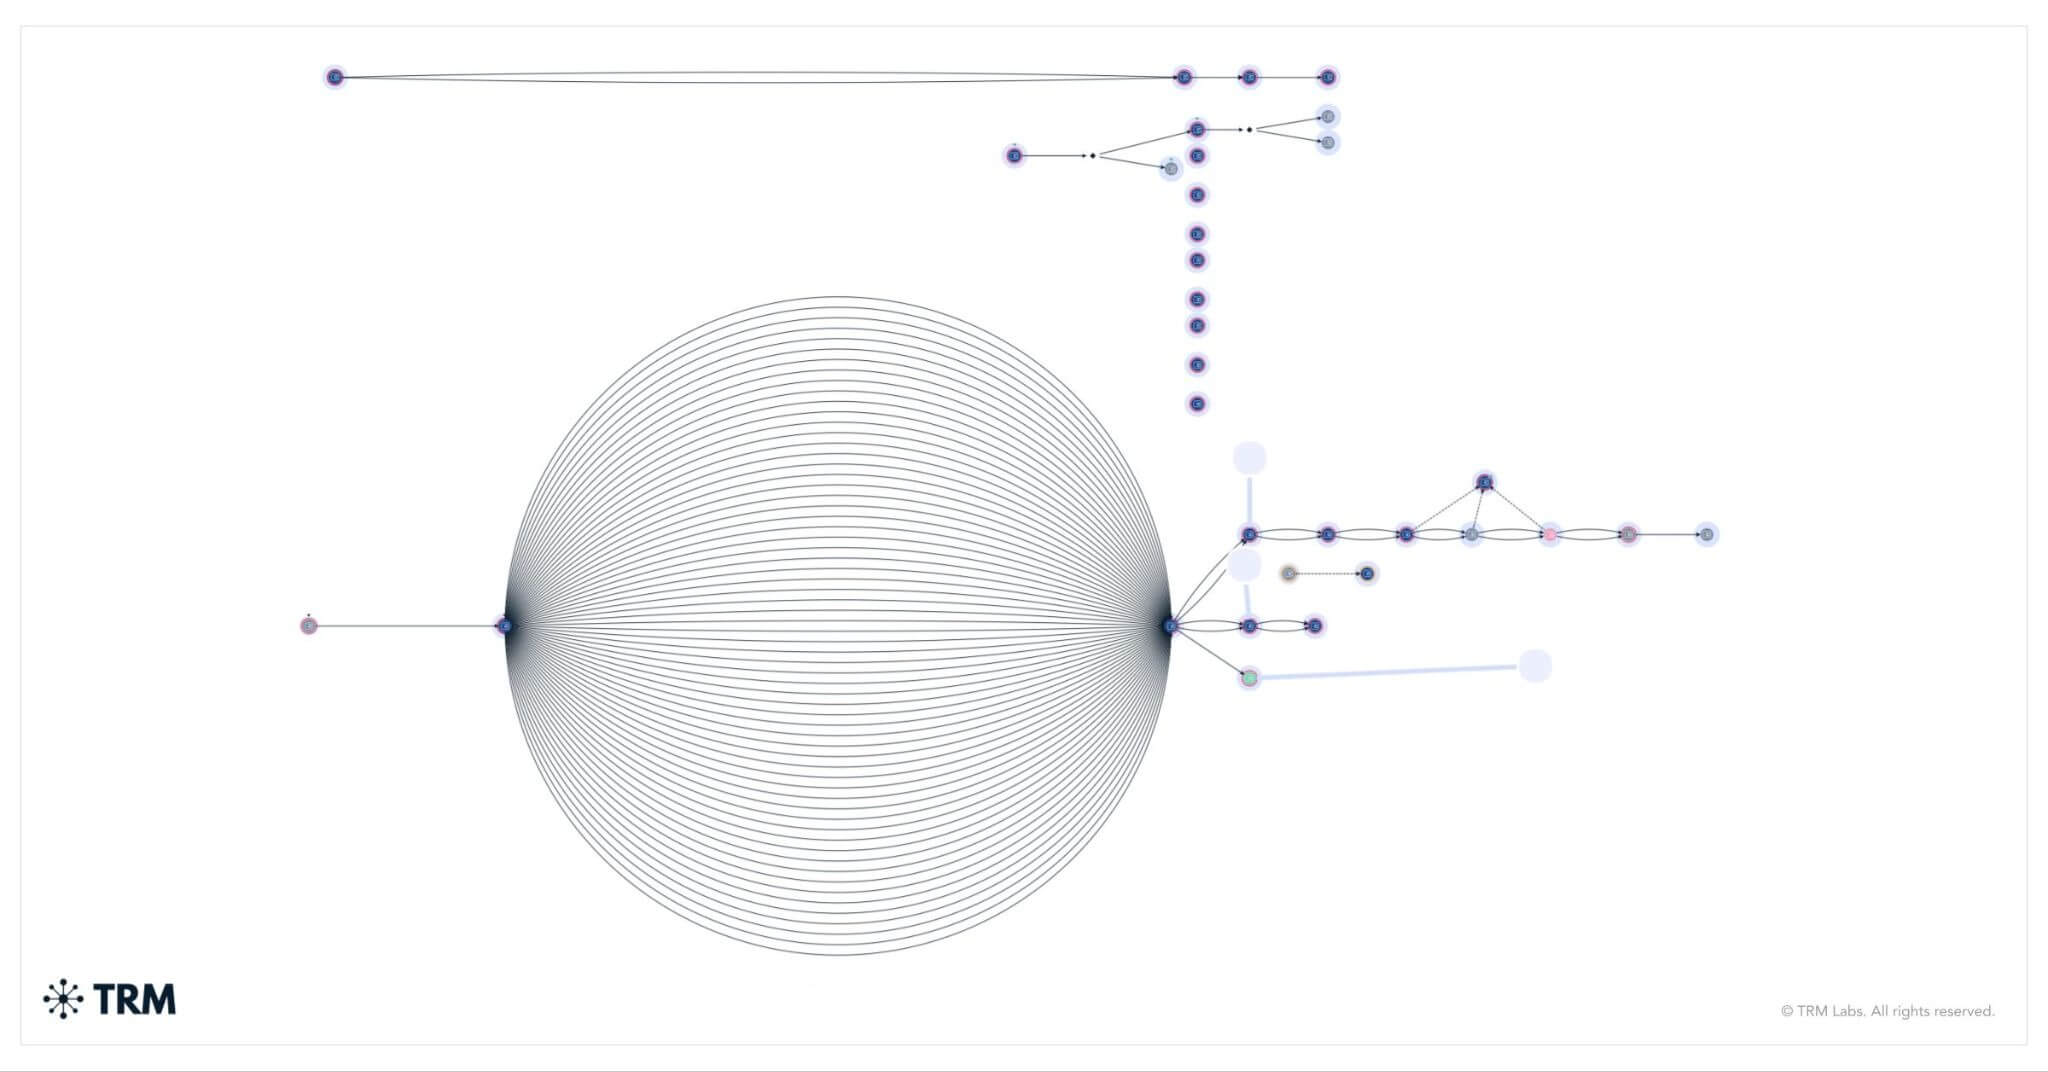 Обзор взлома Binance (Источник: TRM Labs)
В период с 20:05 до 20:09 UTC пять кошельков Binance, расположенных в XRP Ledger, перевели примерно 233,46 миллиона XRP, что составляло 296 миллионов долларов, на один кошелек, контролируемый злоумышленником.
Ончейн-аналитик Wazz Crypto пришел к аналогичному выводу, заявив:
"Это был своего рода "сигнальный огонек", поскольку, по-видимому, взлом Ripple начался за 10 минут до всех остальных операций."
К 20:10 UTC подозрительные переводы также начались с кошельков Binance, расположенных в Solana и Optimism.
В 20:20 UTC кошелек Binance, содержащий Bitcoin, перевел 18 270 BTC, что составляло примерно 1,47 миллиарда долларов. Злоумышленник немедленно начал разделять эти средства на более мелкие партии по 1000 BTC и 100 BTC.
В течение двух минут кошелек Binance, связанный с Tron, перевел еще 612,7 миллиона USDT и 46,4 миллиона TRX, что в общей сложности составляет примерно 628 миллионов долларов.
Операция, связанная с Ethereum, была проведена практически одновременно.
В 20:20 UTC атакующий отправил 50 ранее подписанных авторизаций EIP-7702 в горячий кошелек Binance, что позволило ему делегировать выполнение вредоносному смарт-контракту.
Эти авторизации охватывали последовательные номера транзакций, гарантируя, что один из них будет соответствовать текущему номеру кошелька при обработке.
Через три минуты и 24 секунды атакующий активировал функцию "сбора" смарт-контракта, переведя 167 464 ETH и 63 токена, включая 1,615 миллиарда USDT, в одной транзакции.
Затем атакующий осуществил дополнительные операции "сбора" в 20:41, 20:59, 21:04, 21:44, 22:39 и 23:56 UTC, по мере поступления дополнительных активов на скомпрометированный кошелек.
Делегированный кошелек также использовал свои существующие разрешения для управления отдельным смарт-счетом Binance, что позволило перевести еще 823 миллиона USDC.
Вторая волна атак, произошедшая около 23:05 UTC, расширила операцию и затронула дополнительные кошельки Binance, расположенные в сетях Avalanche и Polygon.
К 00:30 UTC 30 октября компания TRM отследила переводы на сумму около 6,36 миллиарда долларов, совершенные через сети Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche и Polygon.
Несмотря на то, что следователи восстановили последовательность событий, источник необходимых авторизаций, позволивших осуществить атаку, остается невыясненным.
Исследователь Ethlabs, Дерек Чианг (https://cryptoslate.com/coinbase-backed-base-just-exposed-the-uncomfortable-truth-about-ethereums-l2s/), заявил, что атакующий мог получить закрытый ключ кошелька или обманом заставить его владельца подписать вредоносную авторизацию. Он также подчеркнул, что для выполнения операции EIP-7702 атакующему требовалась действительная авторизация.